

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
WindowSpy — Файл объекта Beacon для Cobalt Strike для автоматизированного, целевого наблюдения за пользователем. Запускает создание скриншотов или пользовательские действия при обнаружении определённых заголовков окон (например, логин, VPN), уменьшая шум и повышая скрытность. | Kitploit
Инструменты/GitHubGitHub/codextf2/windowspy
Пост-эксплуатацияRed Teaming
GitHubcodextf2/windowspy

WindowSpy

Файл объекта Beacon для Cobalt Strike для автоматизированного, целевого наблюдения за пользователем. Запускает создание скриншотов или пользовательские действия при обнаружении определённых заголовков окон (например, логин, VPN), уменьшая шум и повышая скрытность.

Репозиторий
28439301 год назадПроверено Kitploit
Поделиться

WindowSpy 👀

WindowSpy — это файл объекта бикона Cobalt Strike, предназначенный для целевого наблюдения за пользователями. Целью этого проекта было активировать возможности наблюдения только на определённых целях, например, на страницах входа в браузер, конфиденциальных документах, страницах входа в VPN и т.д. Это было сделано для повышения скрытности при наблюдении за пользователями, предотвращая обнаружение повторного использования функций наблюдения, таких как скриншоты. Также это экономит время red team, избавляя от необходимости просматривать множество страниц с данными наблюдения, которые были бы получены при постоянном включении кейлоггинга или screenwatch.
Как это работает

image

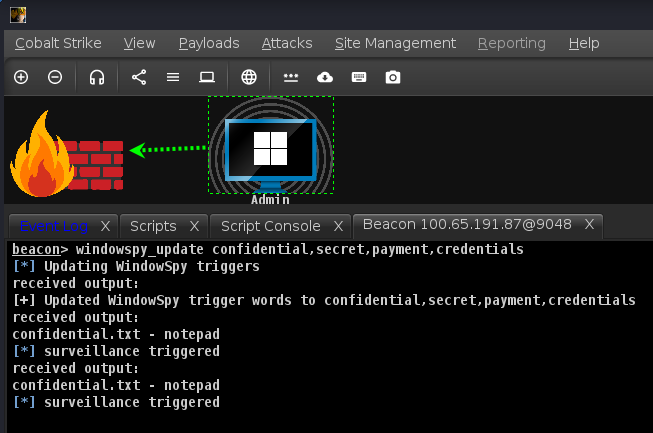
При каждой проверке бикона BOF запускается на цели. BOF содержит жёстко заданный список строк, которые часто встречаются в полезных заголовках окон, например: login, administrator, control panel, vpn и т.д. Вы можете настроить этот список и перекомпилировать BOF самостоятельно. Он перечисляет видимые окна и сравнивает заголовки со списком строк, и если обнаруживается совпадение, запускается локальная функция aggressor-скрипта, определённая в WindowSpy.cna с именем spy(). По умолчанию она делает скриншот. Вы можете настроить эту функцию по своему усмотрению, например, на кейлоггинг, WireTap, веб-камеру и т.д.

Функция spy() принимает 1 аргумент, $1 — это идентификатор бикона, который вызвал её срабатывание.

Установка

  1. Загрузите скрипт WindowSpy.cna в Cobalt Strike
  2. Обновите свои ключевые слова, например: windowspy_update confidential,secret,password

Сборка из исходного кода

  1. Откройте файл решения WindowSpy.sln в Visual Studio
  2. Соберите для целевого BOF (x64/x86)

Использование

  1. Оставьте его работать. Он будет автоматически запускаться при каждой проверке бикона и срабатывать соответственно.

Я создал это, потому что мне было скучно, и я экспериментировал с наблюдением за пользователями. Если есть ошибки, создайте issue. Если есть проблемы с дизайном, тоже можете создать issue.

Отказ от ответственности

обычный отказ от ответственности: я не несу ответственности за любые преступления против человечества, которые вы можете совершить, или ядерную войну, которую вы можете развязать, используя этот плохо написанный код.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




