 chrisk44/hijacker
Графическое приложение для Android для Aircrack, Airodump, Aireplay, MDK3 и Reaver

Hijacker — это графический интерфейс пользователя для инструментов тестирования на проникновение Aircrack-ng, Airodump-ng, MDK3 и Reaver. Он предлагает простой и удобный интерфейс для использования этих инструментов без ввода команд в консоли и копирования/вставки MAC-адресов.
Это приложение требует ARM-устройства на Android с внутренним беспроводным адаптером, поддерживающим режим монитора. Некоторые устройства Android это поддерживают, но ни одно из них не имеет такой возможности «из коробки». Это означает, что вам потребуется пользовательская прошивка. Любое устройство с чипсетом BCM4339 (MSM8974, например Nexus 5, Xperia Z1/Z2, LG G2, LG G Flex, Samsung Galaxy Note 3) будет работать с Nexmon (который также поддерживает некоторые другие чипсеты). Устройства с BCM4330 могут использовать bcmon.
Альтернативой может быть использование внешнего адаптера, поддерживающего режим монитора в Android, с помощью OTG-кабеля.
Необходимые инструменты включены для ARM-устройств. Прошивка Nexmon и утилита управления для BCM4339 и BCM4358 также включены.
Также необходим root-доступ, так как этим инструментам для работы нужны root-права.
Приложение прекращено, поскольку сейчас разрабатывается совершенно новая итерация. Поскольку новая версия будет недоступна ещё долгое время, этот репозиторий остаётся открытым для рекомендаций и запросов функций, которые будут реализованы в новой версии. Критические изменения могут по-прежнему предоставляться, а также помощь в сборке, поддержке и обновлении кода (хотя я бы не рекомендовал это). Приветствуются также сообщения об ошибках, если они относятся к последней выпущенной версии, поскольку часть этого кода может быть использована в новом проекте.
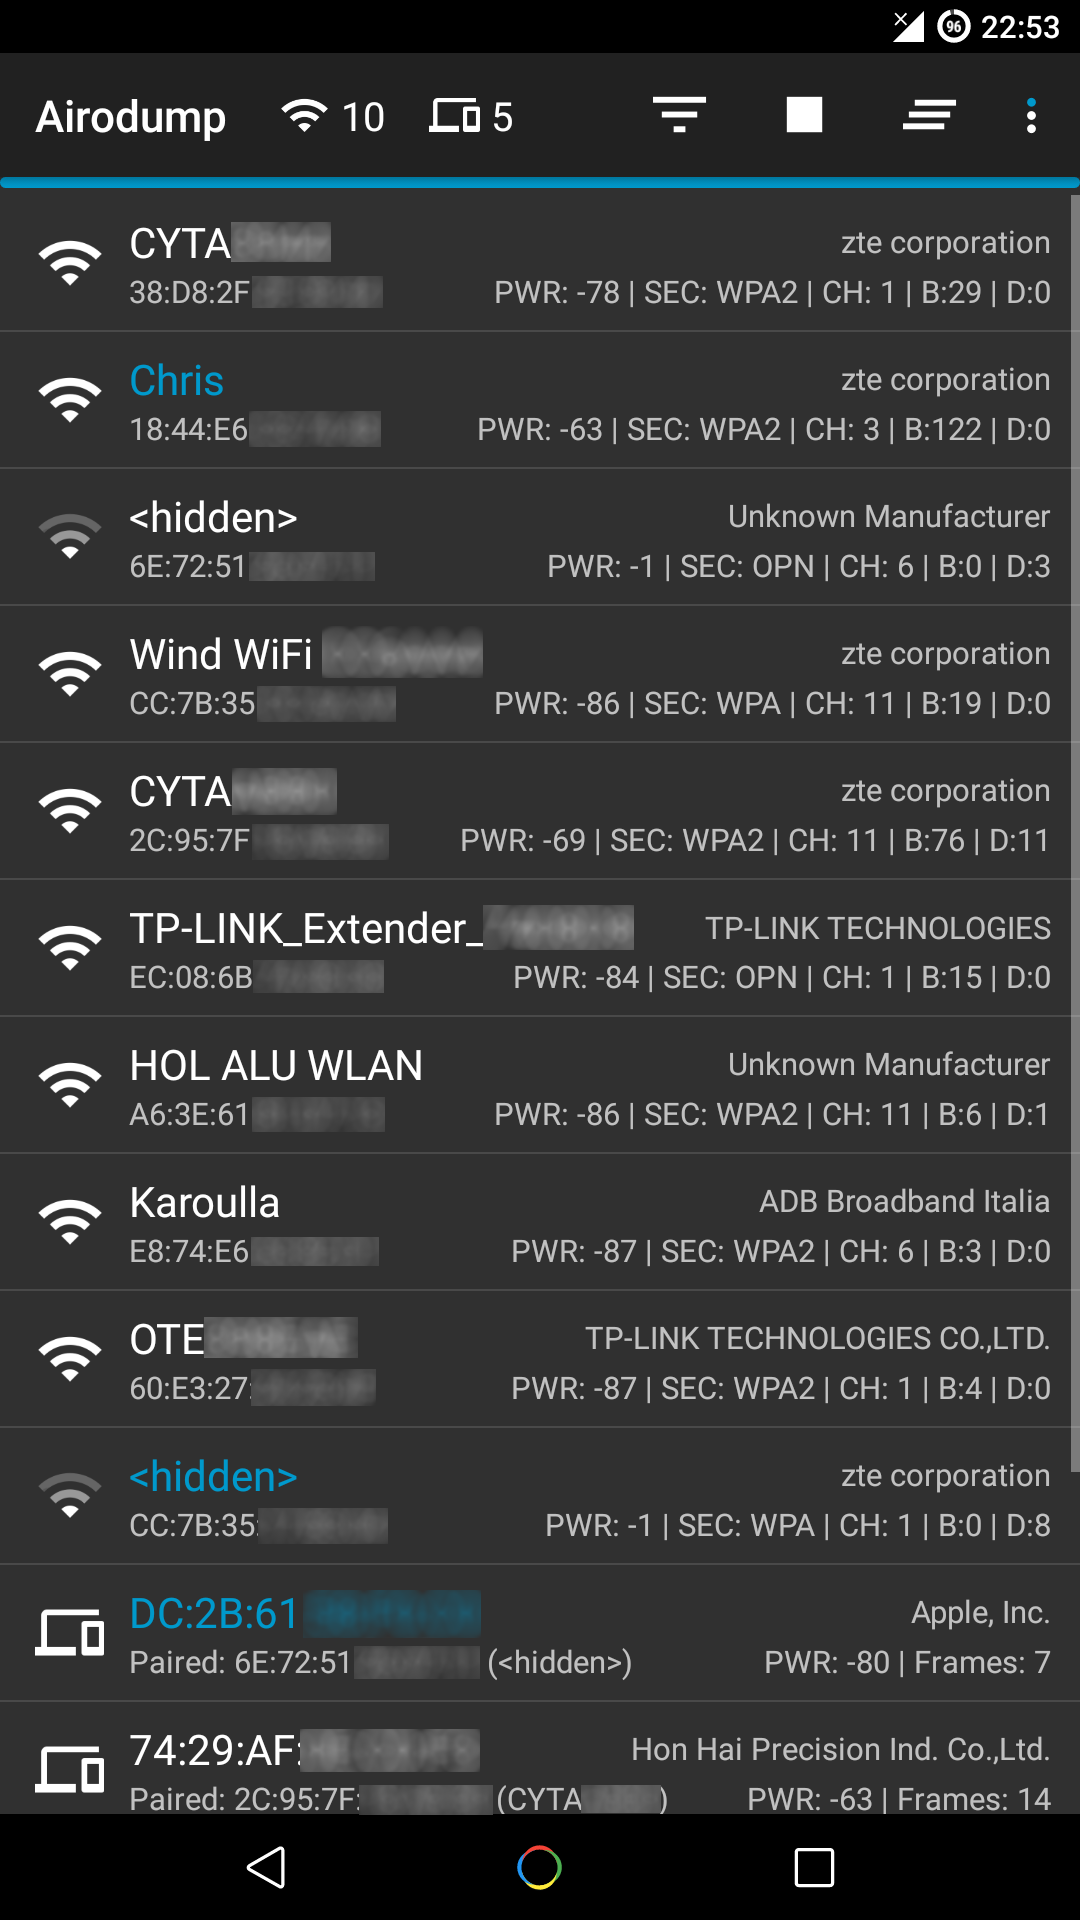
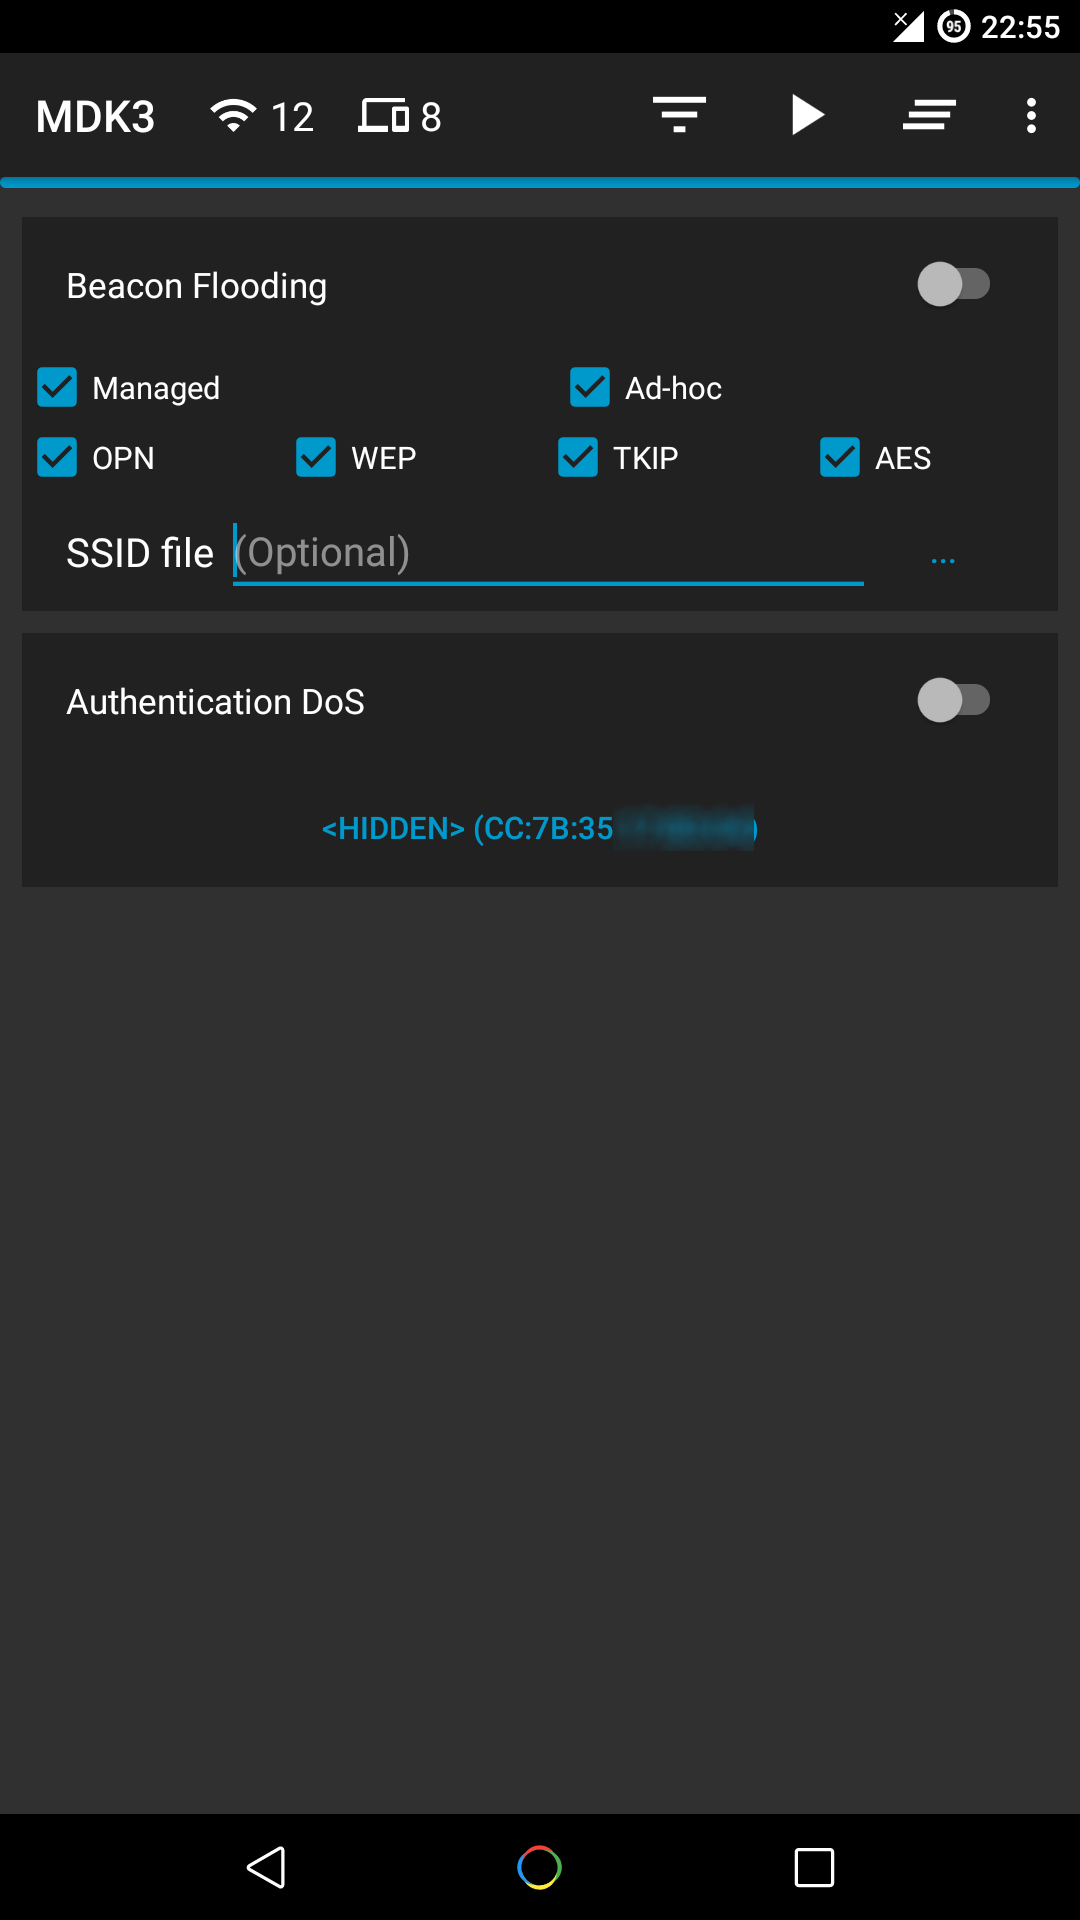
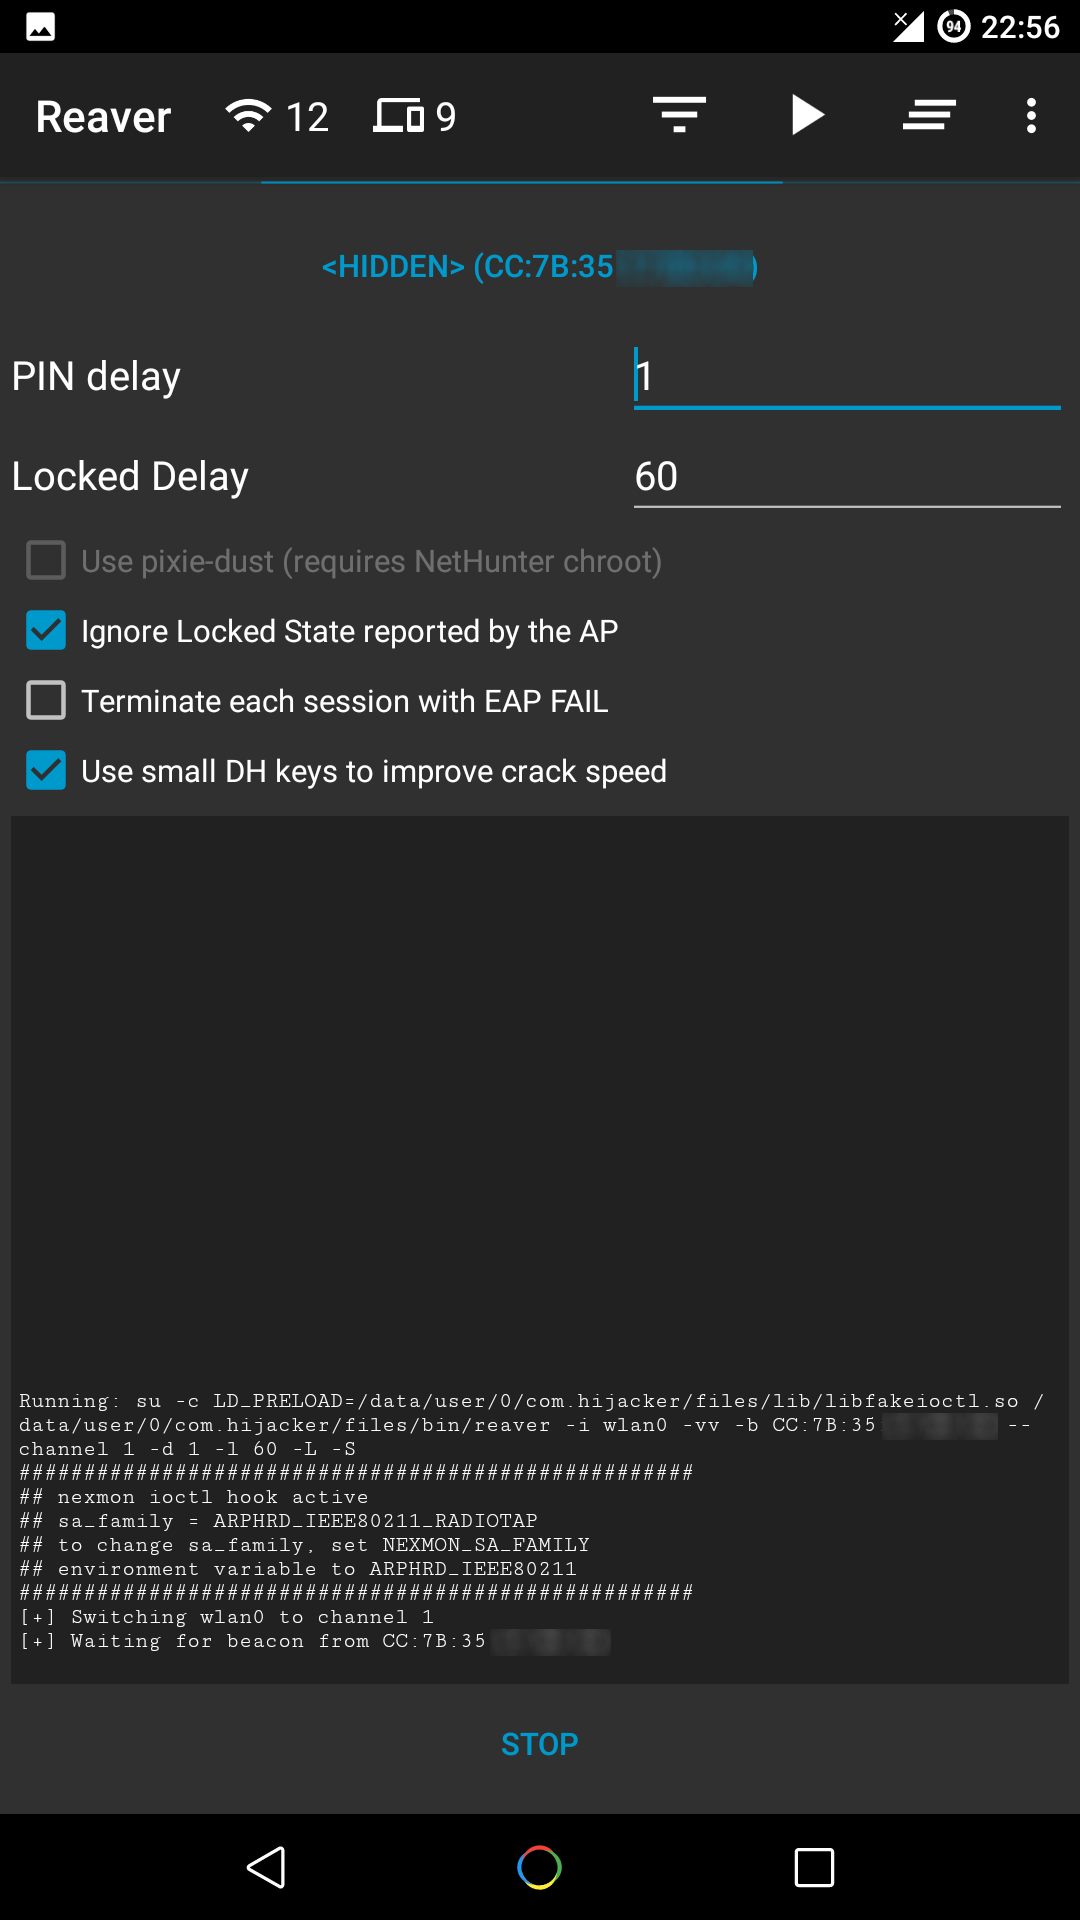
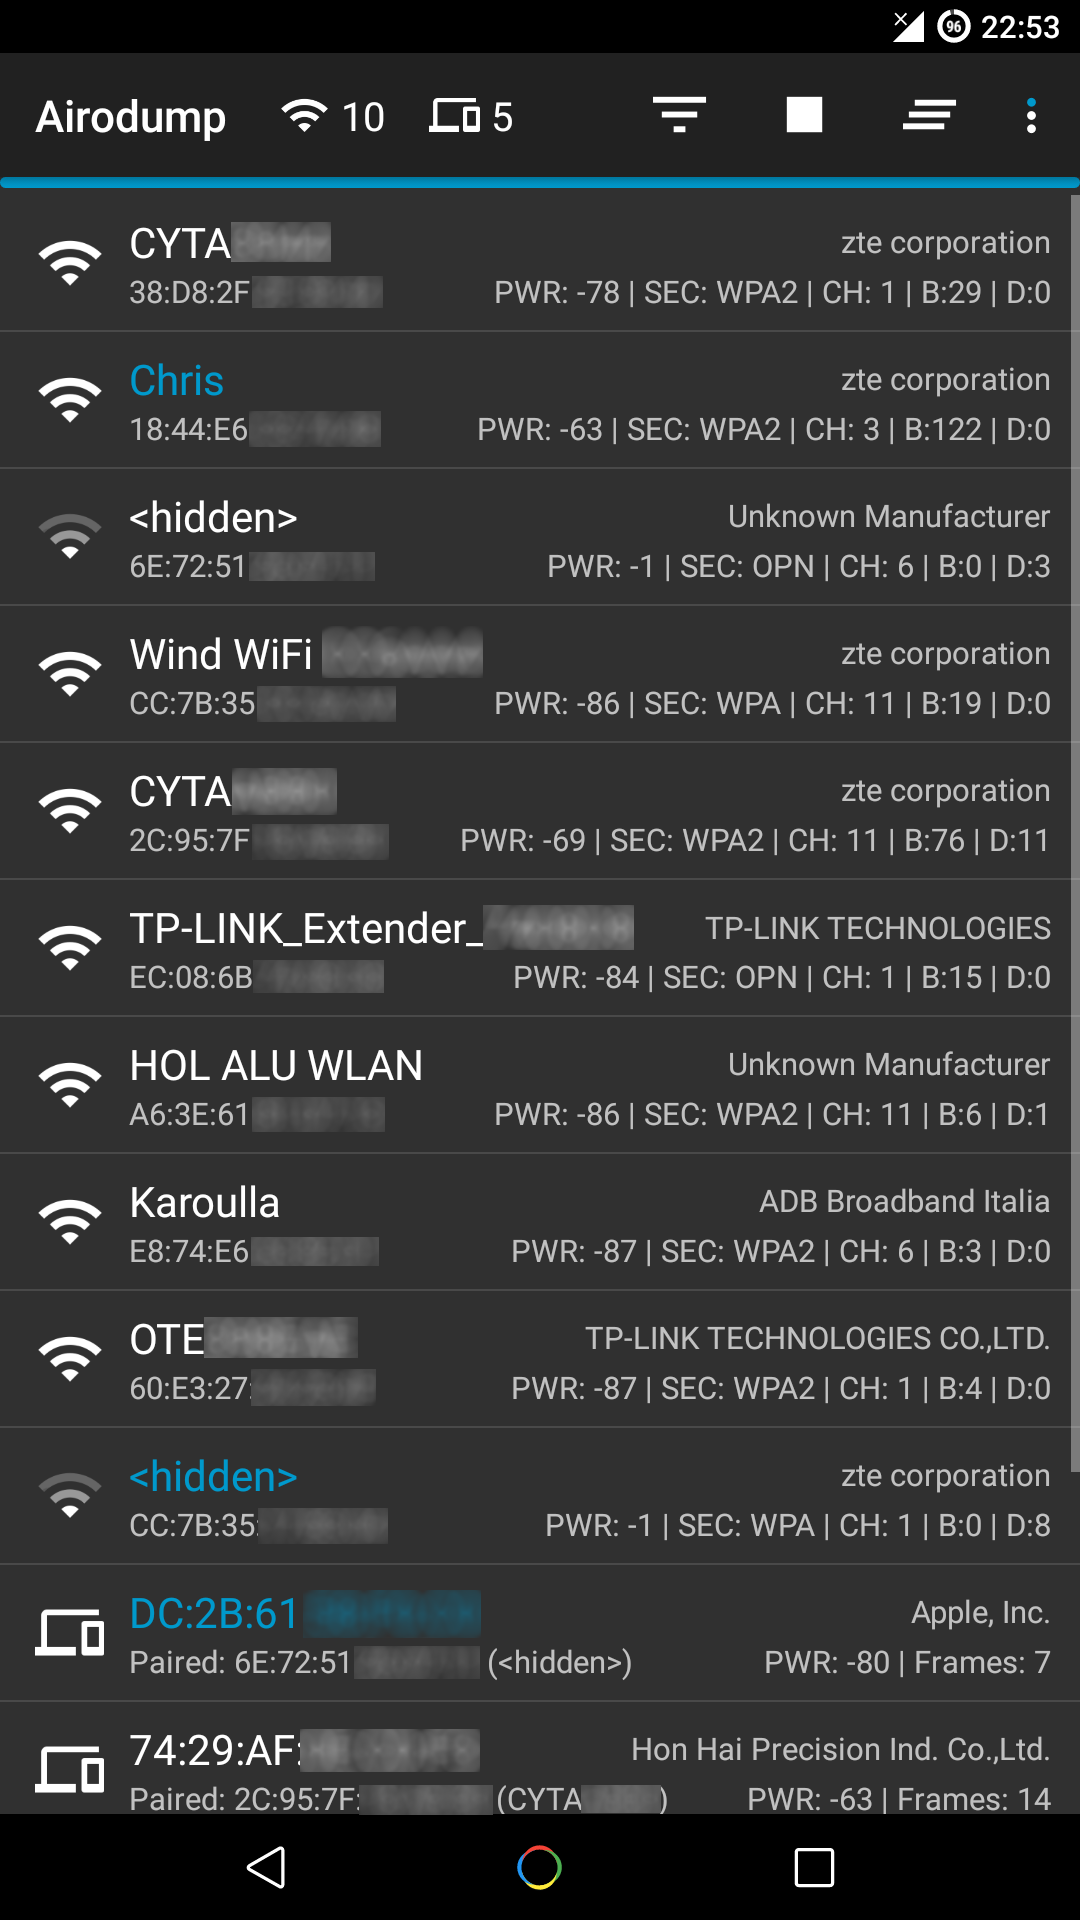
Убедитесь, что:
При первом запуске Hijacker вас спросят, хотите ли вы установить прошивку nexmon или перейти на главный экран. Если вы уже установили свою прошивку или используете внешний адаптер, просто перейдите на главный экран. В противном случае, если ваше устройство поддерживается, нажмите «Install Nexmon» для установки прошивки Nexmon. Когда всё будет готово, вы попадёте на главный экран, и airodump запустится. Убедитесь, что ваш Wi-Fi включён и находится в режиме монитора.
/system может активировать функцию безопасности Android, и ваш системный раздел будет восстановлен при перезагрузке.Hijacker требует root-доступа для работы. Он ожидает наличие бинарного файла su, который является оболочкой, выполняемой с привилегиями root. При запуске приложение выполняет команду which su. Если вы получаете это сообщение, значит команда не удалась. Либо у вас нет root-доступа, либо ваше root-решение не предоставило бинарный файл su в каталоге, доступном через PATH.
Hijacker требует root-доступа для работы. Он выполняет все свои команды через su. Когда вызывается su, некоторое приложение на вашем устройстве (управляющее root-доступом, например SuperSU, Superuser) должно спросить, хотите ли вы предоставить root-доступ Hijacker. Если доступ отклонён, вы получаете это сообщение. Убедитесь, что Hijacker авторизован для выполнения команд с root.
Это означает, что приложению не удалось создать каталоги 'bin' или 'lib' в своём собственном каталоге в системе. Если вы видите это, что-то не так с вашей ОС — Hijacker ничего не может с этим поделать.
Это приложение разработано и протестировано для ARM-устройств. Все включённые бинарные файлы и библиотеки скомпилированы для этой архитектуры и не будут работать на других. Если вы получили это сообщение, вам необходимо установить их вручную (busybox, набор aircrack-ng, mdk3, reaver, wireless tools, библиотеку libfakeioctl.so) в каталог, доступный через PATH, и установить опцию 'Prefix' для инструментов, чтобы предзагрузить необходимую библиотеку: LD_PRELOAD=/path/to/libfakeioctl.so.
Hijacker запускает фоновый сервис, чтобы убедиться, что инструменты, которые должны работать, действительно работают, а те, которые должны быть остановлены, остановлены. В случае сбоя одной из этих проверок вы получите предупреждение.
Something is not running: Это может быть вызвано неожиданной остановкой инструмента, что может быть признаком неверных параметров, работы инструмента не так, как ожидает приложение, убийства его другим ПО на устройстве, выключенного Wi-Fi или не включённого режима монитора, или даже сломанного инструмента (если вы компилировали его вручную).
Something is still running: Это может быть вызвано неудачной операцией «stop» от приложения или самостоятельной работой инструмента (если вы оставили приложение открытым в фоне и запустили инструмент самостоятельно). Неудачная операция «stop» может быть вызвана отказом в root-доступе или запуском приложения после сбоя, когда оно не успело выполнить операции «stop» (хотя этого не должно происходить).
