
 chocapikk/wpprobe
Быстрый инструмент для перечисления плагинов WordPress

"Зачем сканировать вслепую, если WordPress сам себя раскрывает?"
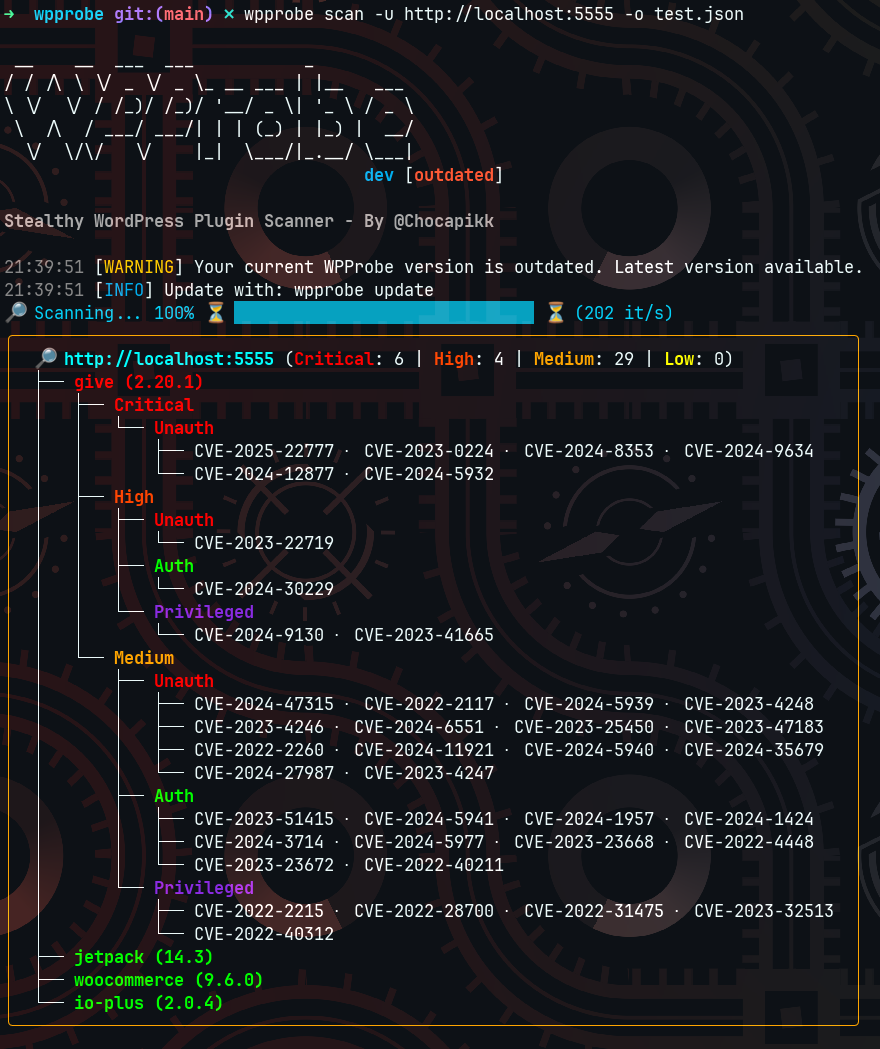


Быстрый сканер плагинов и тем WordPress, который обнаруживает установленные плагины через перечисление REST API, а темы — через анализ HTML, после чего сопоставляет их с известными уязвимостями. Более 5000 плагинов обнаруживаются без брутфорса, ещё тысячи — с его помощью.
С 9 марта 2026 года Wordfence объявил устаревшим свой API v2. Во всех версиях WPProbe до v0.10.16 функция update-db не работает. Вам необходимо обновить WPProbe.
По умолчанию wpprobe update-db загружает заранее собранную базу данных из этого репозитория (обновляется каждые 2 часа через CI), поэтому API-ключ не требуется. Если вы хотите загружать данные напрямую из Wordfence самостоятельно, вы можете дополнительно настроить бесплатный API-ключ:
--api-keygo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| Режим | Метод | Скрытность | Покрытие |
|---|---|---|---|
stealthy (по умолчанию) | Сопоставление с эндпоинтами REST API + обнаружение HTML-тем | Высокая | 5000+ плагинов + тем |
bruteforce | Прямая проверка каталогов | Низкая | 10k+ плагинов |
hybrid | Кандидаты из REST/HTML плюс список плагинов, проверяемые проверками файлов | Средняя | Максимальное |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Задайте WORDFENCE_API_KEY для обновлений базы данных Wordfence (бесплатно). Задайте WPSCAN_API_TOKEN для обновлений базы данных WPScan (только план Enterprise).
wpprobe update
Автоматически обновляются только бинарные файлы, установленные из релиза. Сборка из исходного кода обычно опережает последний релиз, поэтому её замена была бы откатом: вместо этого пересоберите её из репозитория или передайте --force, чтобы всё равно установить бинарный файл из релиза.
При запуске WPProbe проверяет самый новый опубликованный релиз, чтобы подписать баннер. Ответ кэшируется на 24 часа, а проверку можно полностью отключить:
export WPPROBE_NO_UPDATE_CHECK=1
Скрытный режим опрашивает открытые маршруты REST API (?rest_route=/) и сопоставляет обнаруженные эндпоинты с предварительно скомпилированной базой сигнатур известных плагинов. Он также обнаруживает активные темы, анализируя ссылки на wp-content/themes/ в HTML страницы, и получает их версию из style.css. Это генерирует минимальное количество запросов и позволяет избежать обнаружения WAF.
Режим перебора проверяет каталоги плагинов напрямую через GET-запросы. Ответ 403 подтверждает существование плагина (листинг каталога запрещён). Ответ 200 проверяется на наличие readme.txt в листинге каталога, чтобы избежать ложных срабатываний от экземпляров WordPress, возвращающих 200 для всех путей.
Гибридный режим собирает кандидатов из маршрутов REST и HTML, добавляет настроенный список плагинов, а затем проверяет каждого кандидата прямым запросом к файлу плагина. Одни только маршруты REST могут использоваться несколькими плагинами и не подтверждают установку. Темы всегда обнаруживаются через HTML независимо от режима.
Обнаруженные плагины и темы сопоставляются с известными CVE из баз данных Wordfence и WPScan, с сопоставлением диапазонов версий для выявления уязвимых установок.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
Выходные данные JSON всегда представляют собой массив с одним объектом на каждую просканированную цель, поэтому один файл остаётся валидным независимо от того, сканируете ли вы один URL или множество с помощью -f.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

