
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DirtyFrag-for-dummies — Технический анализ и очищенный PoC для CVE-2026-43284 (Dirty Frag), уязвимость ядра Linux xfrm-ESP, позволяющая повредить кэш страниц через splice() и запись в окно повтора на месте. | Kitploit
Инструменты/GitHubGitHub/chernstepanov/dirtyfrag-for-dummies
Анализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubchernstepanov/dirtyfrag-for-dummies

DirtyFrag-for-dummies

Технический анализ и очищенный PoC для CVE-2026-43284 (Dirty Frag), уязвимость ядра Linux xfrm-ESP, позволяющая повредить кэш страниц через splice() и запись в окно повтора на месте.

Репозиторий
64 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Dirty Frag / CVE-2026-43284 — Исследовательские заметки

Обзор

Этот репозиторий содержит очищенную техническую диаграмму и вспомогательные заметки об уязвимости ядра Linux, обычно называемой Dirty Frag и отслеживаемой для пути xfrm-ESP как CVE-2026-43284.

Проблема относится к более широкому классу Dirty Frag, обнаруженному Хёну Кимом (@v4bel). Связанный вариант RxRPC отслеживается отдельно как CVE-2026-43500.

Цель этого материала:

  • объяснить механизм ошибки на системном уровне;
  • задокументировать взаимосвязь между XFRM ESP, инкапсуляцией UDP, splice(), фрагментами skb, страницами, подкреплёнными файлами, и повреждением кэша страниц;
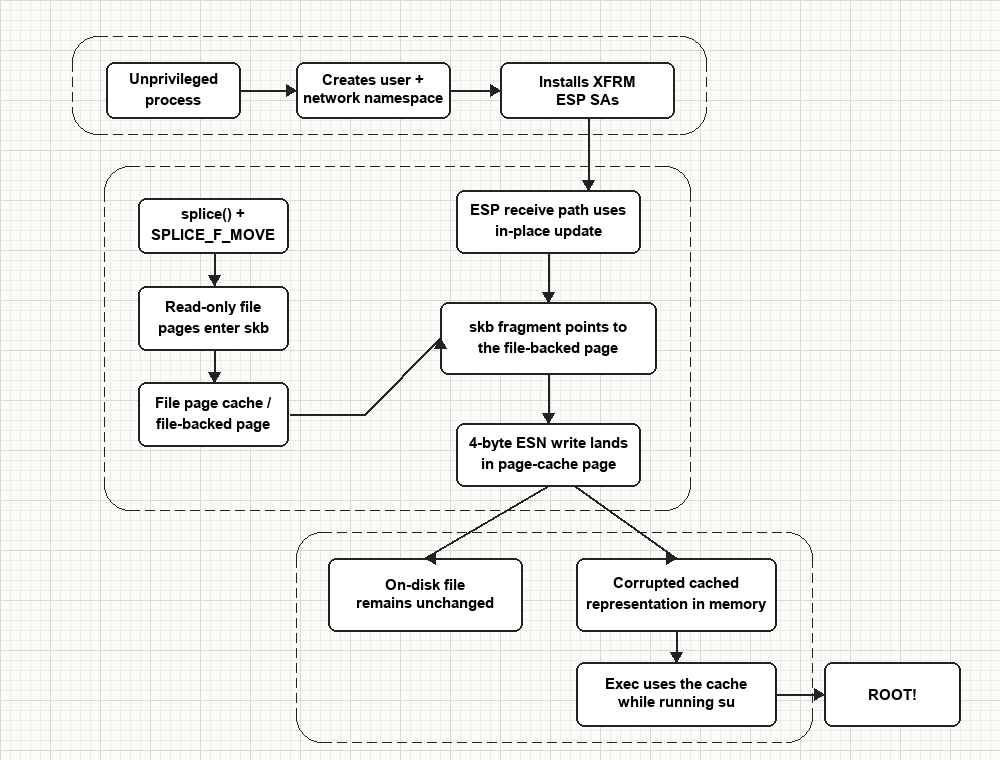
  • предоставить готовую к публикации диаграмму для отчётов, тематических исследований и оборонительных брифингов.

Этот репозиторий не является руководством по эксплуатации.

На практике репозиторий расширяет и документирует оригинальный публичный proof-of-concept Dirty Frag ESP в более удобной для исследования форме. Включённые материалы предназначены только для 64-битных систем Linux.


Как это работает

На высоком уровне проблема связана с ошибочной обработкой на месте в пути приёма xfrm ESP.

Цепочка выглядит так:

  1. локальный непривилегированный процесс входит в новое пространство имён пользователя и сети с помощью unshare(CLONE_NEWUSER | CLONE_NEWNET);
  2. Ассоциации безопасности XFRM устанавливаются через сокет Netlink;
  3. каждая Ассоциация безопасности хранит 4 байта небольшой 192-байтной полезной нагрузки ELF в состоянии расширенного порядкового номера;
  4. страницы только для чтения из /usr/bin/su перемещаются в путь пакета UDP через splice() и SPLICE_F_MOVE;
  5. пакет несёт страницу, подкреплённую файлом, как фрагмент skb;
  6. путь приёма ESP выполняет обновление окна повторной передачи на месте, где страница фрагмента считается доступной для записи;
  7. 4-байтовые записи попадают на страницу, подкреплённую кэшем страниц;
  8. файл на диске остаётся неизменным, но кэшированное представление в памяти повреждается;
  9. последующее выполнение может использовать изменённый вариант вместо чистого содержимого на диске.

Dirty Frag diagram


Что содержит этот репозиторий

  • poc/dirtyfrag_sim.cpp — очищенный артефакт исходного кода C++ для исследований
  • poc/dirtyfrag — скомпилированный 64-битный бинарный артефакт
  • docs/dirtyfrag-flow.png — сгенерированная диаграмма для публикации

Сборка бинарного файла

Репозиторий также включает скомпилированный двоичный артефакт C++, собранный из исходного файла C++. Пример команды сборки:

g++ -std=c++17 -o poc/dirtyfrag poc/dirtyfrag.cpp

Затронутые версии

Ядра от cac2661c53f3 (2017-01-17) до f4c50a4034e6 (2026-05-05, исправление выпущено).

Эффективное окно воздействия составляет около 9 лет.

Отказ от ответственности

Этот репозиторий предоставляется только для оборонительных исследований, документирования и образовательного анализа.

Не используйте его для атак на реальные системы, изменения привилегированных исполняемых файлов или получения несанкционированного доступа.

Класс уязвимости был обнаружен Хёну Кимом (@v4bel). Этот репозиторий является независимым очищенным исследовательским артефактом, предназначенным для более быстрого анализа.


Ссылки

  • Оригинальное исследование и цепочка Dirty Frag: V4bel/dirtyfrag
  • Оригинальное описание: dirtyfrag write-up
  • Исправление ядра для CVE-2026-43284: коммит f4c50a4034e6
Скачать инструмент