
 chaudharyarjun/jwtxposer
Продвинутый инструмент для извлечения и декодирования JWT для охотников за багами! 🏴☠️


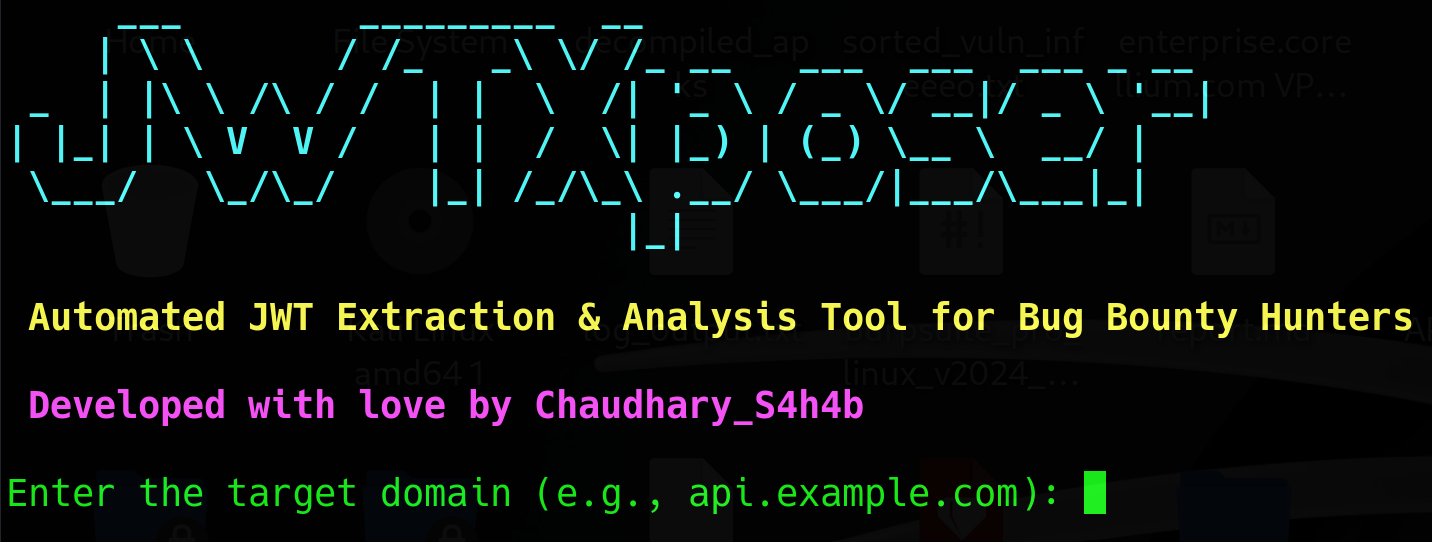
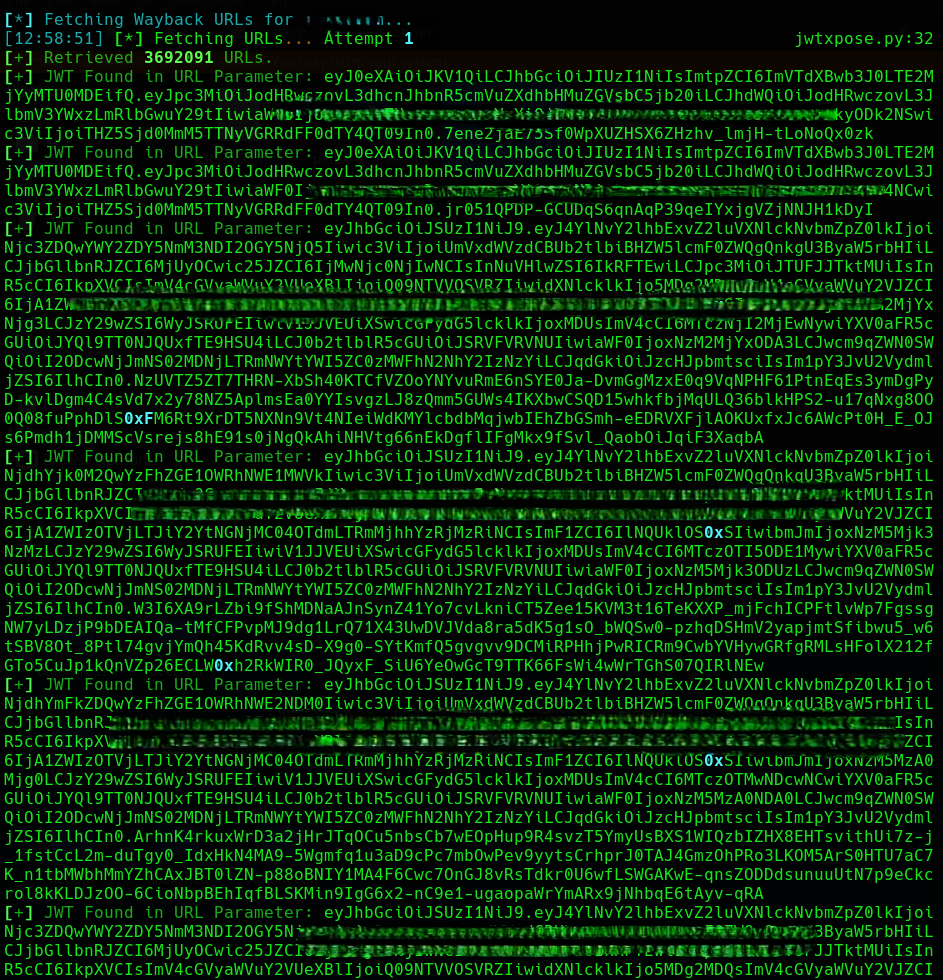
JWTXposer — это автоматизированный инструмент разведки, который сканирует публичные архивы, такие как Wayback Machine, извлекает утекшие JWT токены и декодирует их для выявления потенциально эксплуатируемой информации.
Создан специально для баг-хантеров, специалистов Red Team и участников CTF, JWTXposer устраняет необходимость ручного поиска JWT и подсвечивает «лакомые» утверждения (claims), такие как userId, access_token, scope, authType и другие.
Он выполняет автоматическую пассивную разведку, анализ живых конечных точек и декодирование JWT для извлечения ценных токенов, которые могут привести к:
Многие приложения раскрывают JWT:
Эти токены могут:
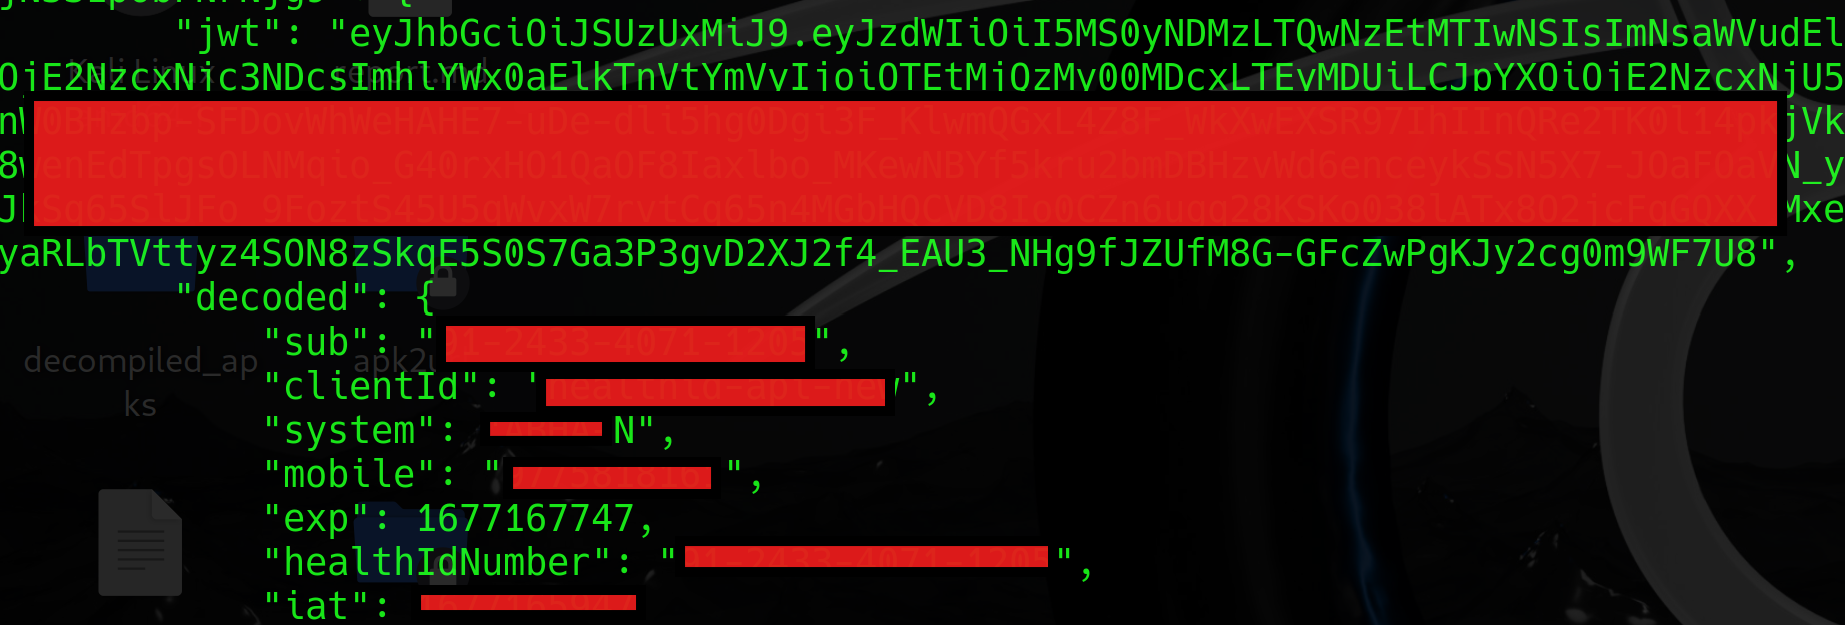
alg: none, принятие просроченных токенов)многопоточности для ускорения (настраивается!)richСмотрите JWTXposer в действии:
git clone https://github.com/yourusername/JWTXposer.git
cd JWTXposer
pip install -r requirements.txt
Результаты сохраняются в:
jwt_results.json
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

