Живой агрегатор CVE PoC с умным поиском и аналитикой угроз
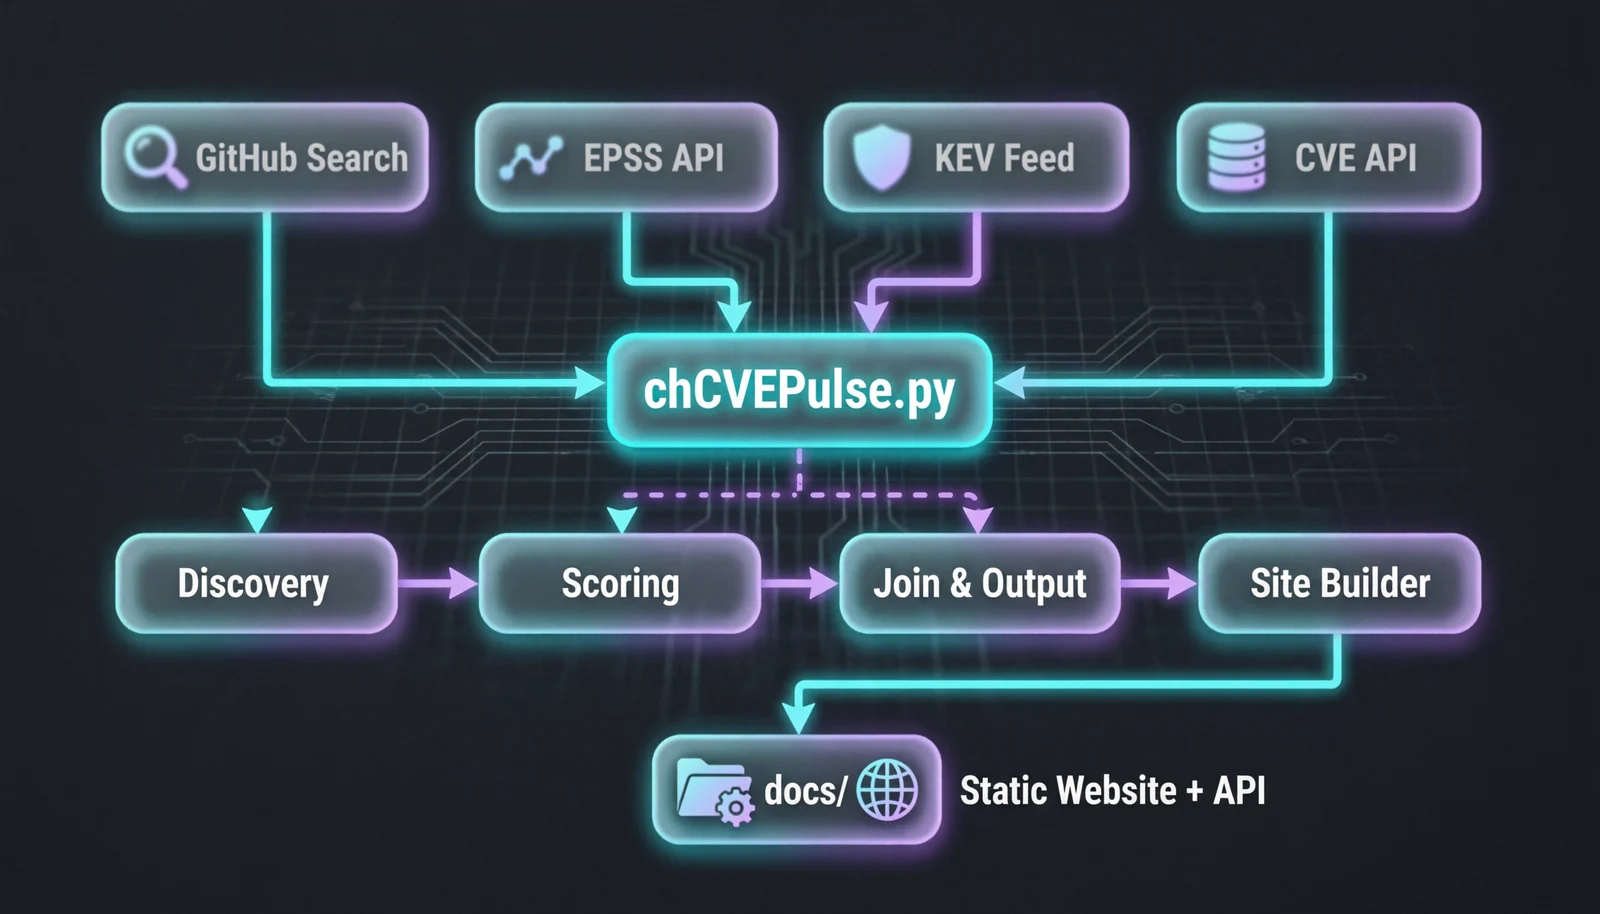
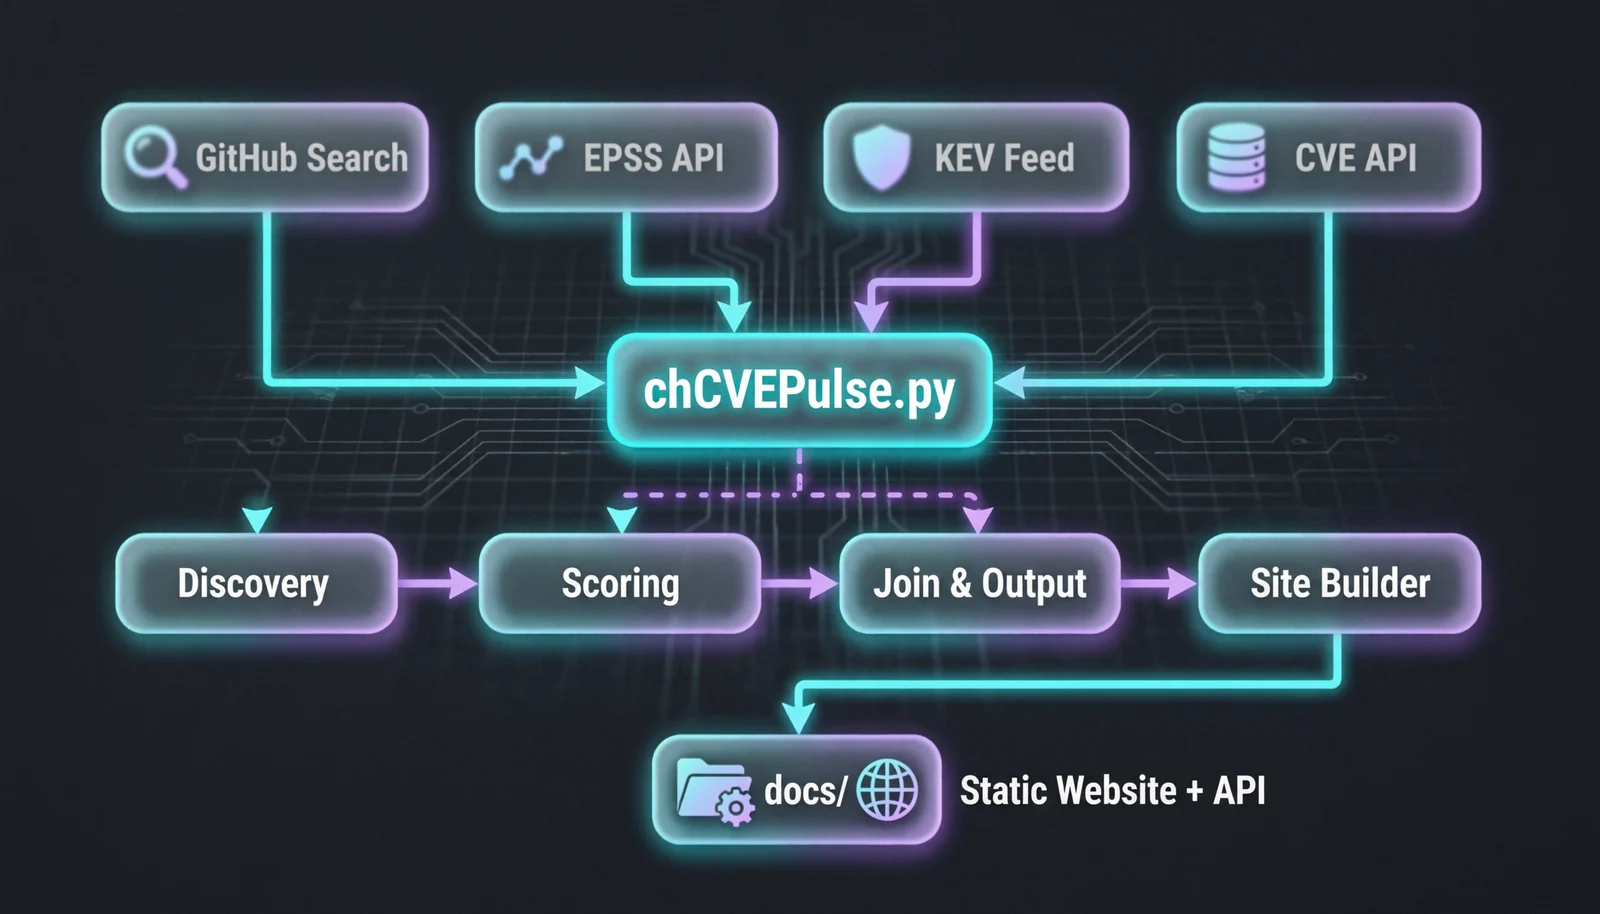
CVE Pulse автоматически обнаруживает, оценивает и индексирует из GitHub.
Он обогащает их данными и , создаёт ежедневные , а также предоставляет быстрый
### Полный конвейер

Подкоманду `pipeline` можно тонко настроить:

- `--days` : на сколько дней назад искать в GitHub (по умолчанию: 7)
- `--mode` : `daily` (недавние CVE, быстрее) или `weekly` (более широкое сканирование)
- `--limit` : максимальное количество CVE для сканирования (по умолчанию: 50)
- `--cve` : указать один или несколько идентификаторов CVE для сканирования
- `--skip-discovery` : только перегенерировать выходные данные из существующих данных
- `--check-links` : проверить, что URL репозиториев всё ещё доступны

---

## 📊 Вывод и веб-сайт

После успешного запуска конвейера `docs/` содержит:

- **`index.html`** – главная страница поиска (работает на `logic.js` и `style.css`)
- **`CVE_list.json`** – все CVE с описаниями и ссылками на PoC
- **`trending_poc.json`** – недавно обновлённые PoC (из автоматически обновляемого README)
- **`api/v1/`** – полноценные REST-подобные JSON-эндпоинты:
  - `joined_top.json` – высокоприоритетные CVE с PoC, EPSS и статусом KEV
  - `kev.json` – обогащённый список KEV
  - `epss_top.json` – топ CVE по EPSS с PoC
  - `cve/{CVE-ID}.json` – подробная информация о PoC для каждой CVE
  - `snapshots/` – ежедневные снимки состояния
  - `diffs/` – изменения день ото дня

Поиск поддерживает **нечёткое сопоставление**, фильтры по вендору/продукту и отрицательные термины (например, `-windows`).

---

## 🗂️ Структура проекта```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md
🔧 Конфигурация
Почти все настройки находятся в scripts/config.py:
Универсальный эксплойт Proof-of-Concept для локального повышения привилегий CVE-2024-1086, работающий на большинстве ядер Linux от v5.14 до v6.6, включая Debian, Ubuntu и KernelCTF. Успешность составляет 99.4% на образах KernelCTF.
Этот проект предназначен для анализа угроз, управления уязвимостями и оборонительных исследований в области безопасности.
Не используйте связанные репозитории для любых незаконных или несанкционированных действий.
Авторы не размещают и не одобряют код PoC – они лишь индексируют общедоступную информацию.
📄 Лицензия
Лицензия GPLv3 – полный текст см. в файле LICENSE.
"Stay ahead of threats – track every CVE PoC in real time."
⭐ Если этот проект помогает вам, пожалуйста, поставьте ему звезду!
Большинству LPE в Linux требуется окно гонки или специфичное для ядра смещение. Copy Fail — это прямолинейный логический изъян, ему не нужно ни то, ни другое. Один и тот же 732-байтовый Python-скрипт (или .c elf) получает root во всех дистрибутивах Linux, выпущенных с 2017 года.
Этот репозиторий содержит автоматизированный скрипт Proof of Concept (PoC) для эксплуатации CVE-2025-24813, уязвимости удалённого выполнения кода (RCE) в Apache Tomcat. Уязвимость позволяет злоумышленнику загрузить на сервер вредоносную сериализованную полезную нагрузку, что приводит к выполнению произвольного кода через десериализацию при выполнении определённых условий.
CVE-2024-40725 и CVE-2024-40898, затрагивающие версии Apache HTTP Server с 2.4.0 по 2.4.61. Эти изъяны представляют значительные риски для веб-серверов по всему миру, потенциально приводя к раскрытию исходного кода и атакам подделки запросов на стороне сервера (SSRF).

 ch4120n/ch4120n-cve-pulse