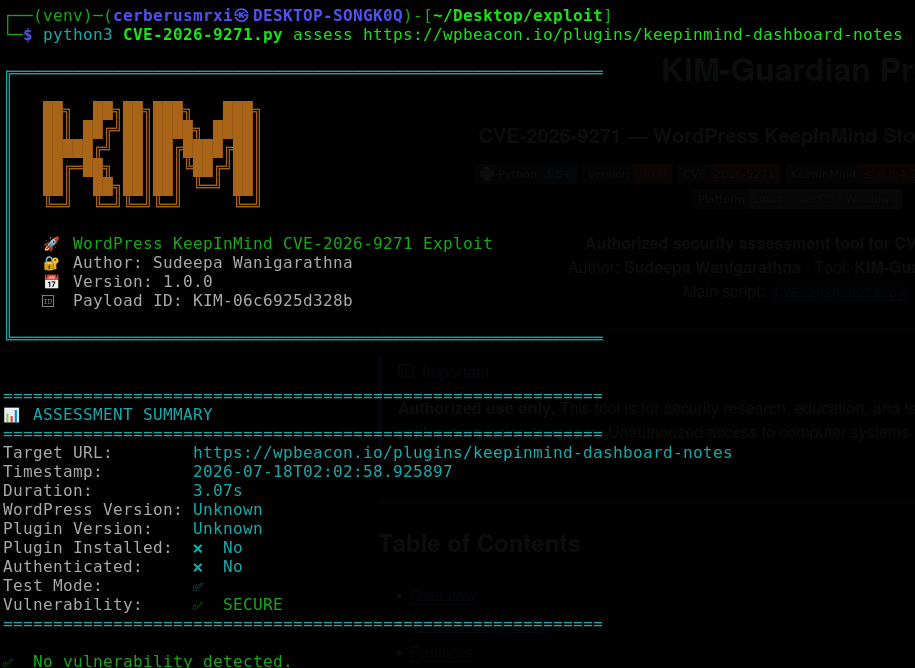
 cerberusmrxi/wordpress-keepinmind-cve-2026-9271-exploit
Авторизованный инструмент оценки хранимого XSS для CVE-2026-9271 в плагине WordPress KeepInMind. Обнаруживает уязвимые версии, внедряет безопасные тестовые пейлоады и поддерживает массовое сканирование с отчётами в SQLite.


Авторизованный инструмент оценки безопасности для CVE-2026-9271
Автор: Sudeepa Wanigarathna · Инструмент: KIM-Guardian Pro v1.0
Основной скрипт: CVE-2026-9271.py
[!IMPORTANT] Только авторизованное использование. Этот инструмент предназначен для исследований в области безопасности, обучения и тестирования систем, которыми вы владеете или на оценку которых имеете явное письменное разрешение. Несанкционированный доступ к компьютерным системам незаконен. Автор не несёт ответственности за неправомерное использование.
CVE-2026-9271 — это проблема хранимого межсайтового скриптинга (XSS) в плагине WordPress KeepInMind (Dashboard Notes). Недостаточная очистка содержимого заметок позволяет аутентифицированному пользователю с низкими привилегиями (Contributor+) сохранять HTML/JS, который выполняется в браузере администратора, что может привести к компрометации сессии администратора / захвату учётной записи.
KIM-Guardian Pro (CVE-2026-9271.py) — это инструмент оценки на Python для авторизованных тестировщиков, который позволяет:
reports/| Атрибут | Значение |
|---|---|
| CVE ID | CVE-2026-9271 |
| Вектор атаки | Аутентифицированный пользователь (Contributor+) → хранимый XSS → воздействие на администратора |
| Воздействие | XSS в браузере администратора; потенциальный захват учётной записи в уязвимых установках |
| Затронутый продукт | WordPress KeepInMind / KeepInMind Dashboard Notes |
| Затронутые версии | ≤ 0.8.4.2 (исправлено в 0.8.4.3+) |
| Тип уязвимости | Хранимый межсайтовый скриптинг (XSS) |
| CWE | CWE-79 (Некорректная нейтрализация входных данных при генерации веб-страницы) |
| Поверхность | Роль |
|---|---|
/wp-json/keepinmind/v1/notes | REST API для создания/чтения заметок |
/wp-admin/ | Панель администратора, где могут отображаться сохранённые заметки |
| Путь к плагину | /wp-content/plugins/keepinmind-dashboard-notes/ |
--no-cleanup)| Возможность | Описание |
|---|---|
| Обнаружение плагина | Проверяет пути установки KeepInMind и строки версий |
| Версия WordPress | Извлекает метаданные генератора / версии, когда они доступны |
| Безопасный тестовый режим | Маркер-оверлей по умолчанию, доказывающий XSS без перехвата учётных данных |
| Оценка с аутентификацией | Выполняет вход с учётными данными Contributor+ для полного внедрения через REST API |
| Очистка полезной нагрузки | Удаляет внедрённые заметки после оценки |
| Массовое сканирование | Многопоточное сканирование списка URL на наличие плагина и уязвимой версии |
| История в SQLite | Хранит результаты оценок в kim_guardian.db |
| Текстовые отчёты | Записывает отчёты с меткой времени в каталог reports/ |
| Capture-сервер | Опциональный локальный HTTP-слушатель для лабораторных упражнений по перехвату учётных данных |
| Веб-интерфейс | Опциональная панель Flask (режим web) |
| Возможность | Описание |
|---|---|
| Подробное журналирование | Отладка в файл и консоль в каталоге logs/ |
| Поддержка прокси | Направляет трафик через Burp или другие HTTP-прокси |
| Настраиваемый таймаут | Таймаут на каждый запрос (по умолчанию 30 с) |
| Пул потоков | Регулируемая конкурентность для массовых сканирований |
pipcd /path/to/exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
# Recommended extras used by this script:
pip install colorama beautifulsoup4 requests flask
python3 CVE-2026-9271.py --help
requests>=2.31.0
beautifulsoup4>=4.12.0
colorama>=0.4.6
flask>=3.0.0          # optional — web mode only
Замените
https://lab.exampleтолько на лабораторную или авторизованную цель.
# Help / modes
python3 CVE-2026-9271.py --help

# Safe single-target assessment (default: test payload)
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' -v

# Bulk version / plugin scan
python3 CVE-2026-9271.py bulk -f targets.txt -w 8 -o bulk_results.txt

# List recent assessments from SQLite
python3 CVE-2026-9271.py db --list --limit 20

# Local capture server (lab only)
python3 CVE-2026-9271.py capture --port 5000

# Optional web UI
python3 CVE-2026-9271.py web --host 127.0.0.1 --port 8080
python3 CVE-2026-9271.py --help
python3 CVE-2026-9271.py assess --help
Режим по умолчанию использует тестовый оверлей без перехвата. Укажите учётные данные Contributor+ для внедрения через REST API.
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor \
  -p 'password' \
  -v
Процесс:
-u / -p)--no-cleanup)reports/kim_assessment_*.txtpython3 CVE-2026-9271.py assess https://lab.example \
-u contributor -p 'password' --no-cleanup

