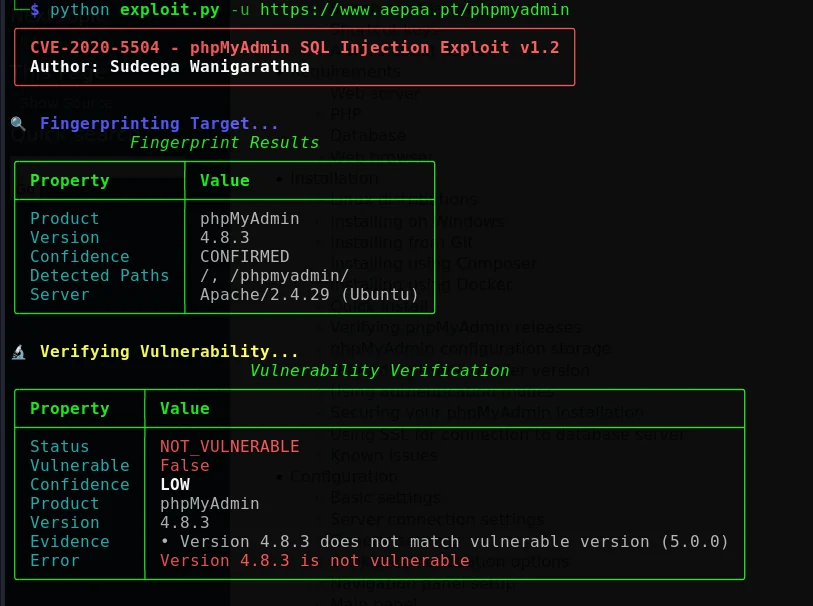

Авторизованный фреймворк для эксплуатации SQL-инъекций CVE-2020-5504 в phpMyAdmin, включающий автоматизированное перечисление баз данных, слепую инъекцию, поддержку прокси и структурированную отчетность для пентестинга и исследований в области безопасности.

Каркас для авторизованного тестирования безопасности и исследований, предназначенный для выявления и проверки CVE-2020-5504 в развёртываниях phpMyAdmin



Обзор · Возможности · Установка · Использование · Отчёты · Архитектура · Участие в разработке
Уведомление об ответственном использовании: Этот проект предназначен только для систем, которые вам принадлежат или на проверку которых у вас есть явное разрешение. Не используйте его против публичных, сторонних или производственных систем без письменного разрешения и определённых границ тестирования.
| Вывод CLI | Использование |
|---|---|
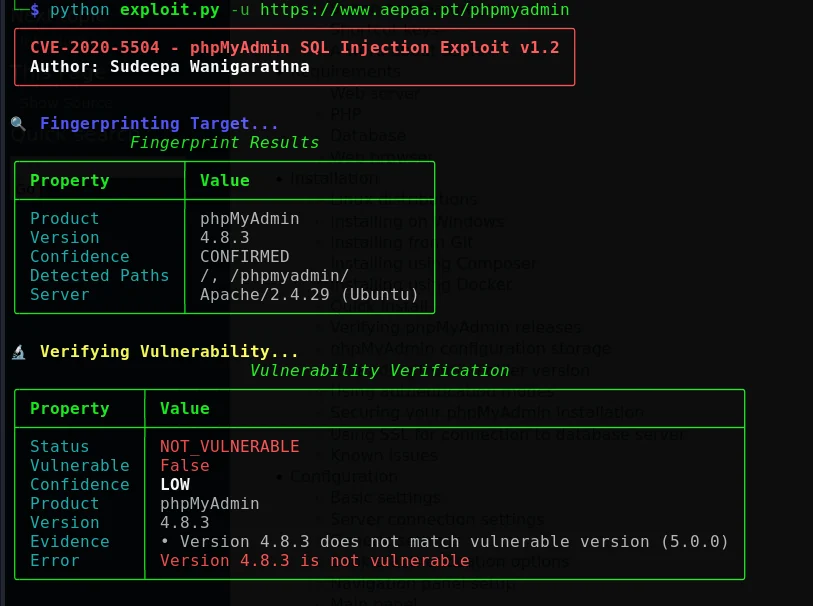 | 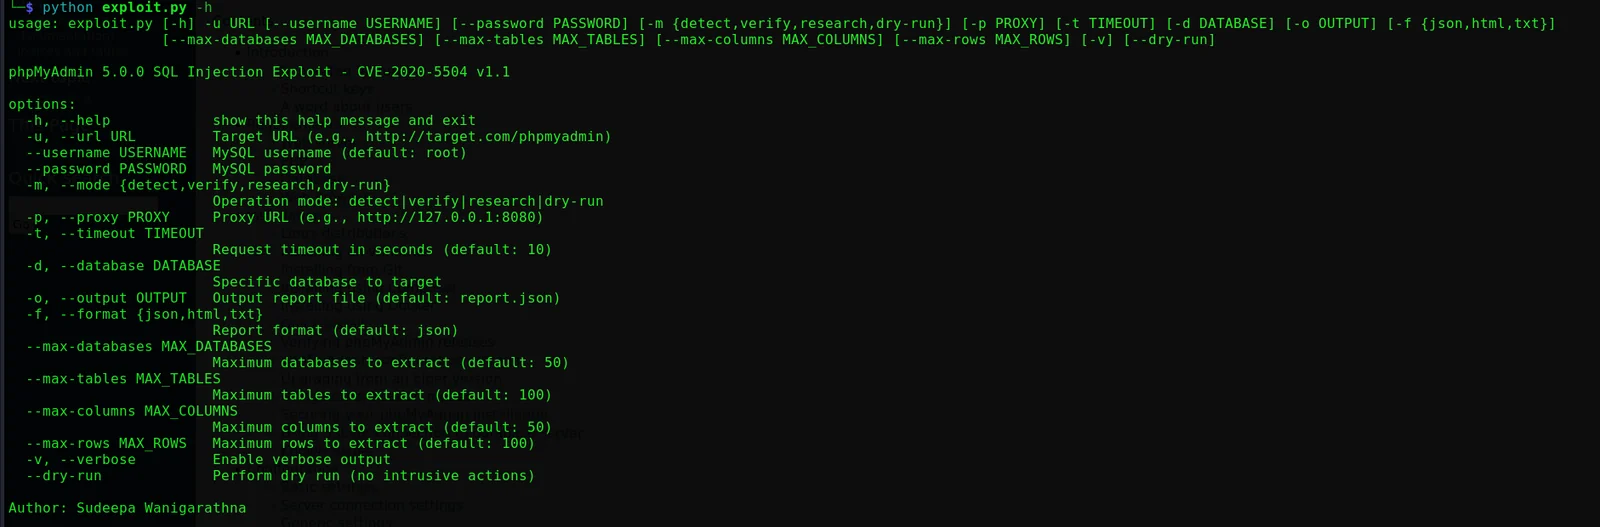 |
CVE-2020-5504 — это уязвимость SQL-инъекции, затрагивающая страницу учётных записей пользователей phpMyAdmin. Согласно официальному уведомлению phpMyAdmin, затронуты версии phpMyAdmin 4.x до 4.9.4 и phpMyAdmin 5.0.0; рекомендация — обновиться до 4.9.4 или новее для ветки 4.x и до 5.0.1 или новее для ветки 5.x.[1] Национальная база данных уязвимостей (NVD) отмечает, что для эксплуатации требуется действительная учётная запись MySQL для доступа к серверу.[2]
Этот проект предоставляет структурированный рабочий процесс для авторизованного пентеста, контролируемой валидации и исследований в области безопасности. Он предназначен для того, чтобы помочь специалистам определить тип цели, проверить, выглядит ли цель затронутой, задокументировать доказательства и сформировать структурированные отчёты для отслеживания устранения уязвимости.
Инструмент организован вокруг четырёх целей:
Определять установки phpMyAdmin и собирать индикаторы, связанные с версией.
Проверять предполагаемую подверженность уязвимости с помощью контролируемых неразрушающих проверок, где это возможно.
Оценивать авторизованные цели с настраиваемыми лимитами, поведением повторов и опциональным проксированием.
Формировать отчёты о результатах в форматах, которые легко просматривать, архивировать и интегрировать в рабочие процессы.
Этот проект не заменяет установку исправлений, рекомендации производителя, безопасную настройку или официальный процесс авторизации пентеста. Он не гарантирует обнаружение каждого развёртывания, конфигурации, версии или сетевого состояния. Все результаты следует просматривать вручную и рассматривать как доказательства оценки, а не как автоматический вердикт о безопасности.
Запускайте этот инструмент только против ресурса, если у вас есть явное разрешение от владельца ресурса. Авторизация должна определять цель, разрешённое окно тестирования, допустимые техники, исходные IP-адреса, требования к обработке данных, контакты для эскалации и условия остановки.
Никогда не тестируйте системы, доступные через интернет, только потому, что они доступны. Доступность — это не разрешение.
Режимы оценки могут создавать информацию о базах данных, таблицах, столбцах или записях. Относитесь ко всем выходным данным как к потенциально чувствительным. Храните отчёты с соответствующими ограничениями доступа, избегайте размещения секретов в истории командной оболочки, шифруйте отчёты, если это требуется правилами вашего задания, и безопасно удаляйте временные данные после завершения работы.
Перед началом оценки убедитесь, что у вас есть проверенная рабочая резервная копия или процедура восстановления, канал связи с владельцем системы и задокументированный план отката или остановки. По возможности предпочитайте изолированную тестовую среду. Используйте наименее интрузивный режим, который отвечает на вопрос оценки.
| Область | Возможность | Описание |
|---|---|---|
| Обнаружение | Автоматическое распознавание | Определяет вероятные развёртывания phpMyAdmin и собирает индикаторы версии. |
| Валидация | Проверка уязвимости | Выполняет контролируемые проверки с обработкой результатов, ориентированной на уверенность. |
| Рабочий процесс | Несколько режимов работы | Поддерживает рабочие процессы обнаружения, проверки, исследования и пробного запуска (dry-run). |
| Обработка сессий | Управление CSRF-токенами | Извлекает и управляет значениями, связанными с CSRF, необходимыми для потока приложения. |
| Аутентификация | Многосигнальная проверка | Использует несколько индикаторов для снижения ложных результатов аутентификации. |
| Оценка | Перечисление баз данных | Поддерживает авторизованное перечисление баз данных, таблиц, столбцов и выбранных данных. |
| Исследование инъекций | Слепые техники | Поддерживает исследовательские рабочие процессы на основе логических условий и времени там, где это предусмотрено реализацией. |
| Формирование отчётов | JSON, HTML и TXT | Создаёт структурированный, оформленный и обычный текстовый вывод для разных аудиторий. |
| Надёжность | Повторы и экспоненциальная пауза | Повторяет временные запросы с настраиваемым поведением. |
| Интеграции | Поддержка прокси | Может использоваться с Burp Suite или другим HTTP-прокси для перехвата трафика. |
| Удобство использования | Богатый терминальный интерфейс | Обеспечивает цветной вывод, индикаторы прогресса и читаемые сообщения о состоянии. |
| Диагностика | Подробное логирование | Предоставляет дополнительную диагностическую информацию для авторизованного устранения неполадок. |
