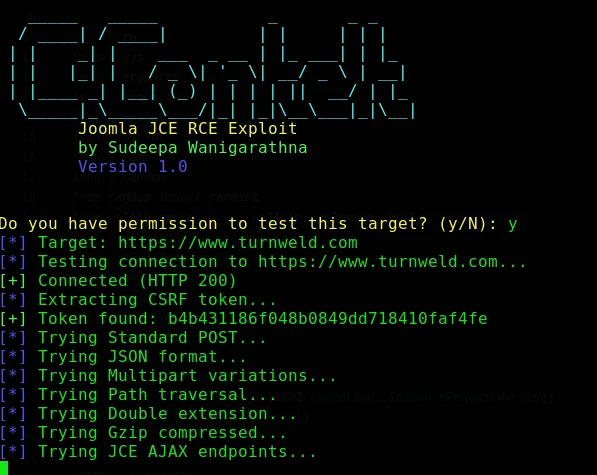
 cerberusmrxi/jcezploit-cve-2026-48907
Автоматизированный эксплойт RCE для Joomla JCE (CVE-2026-48907) с интерактивной оболочкой, пакетным выполнением команд, скачиванием файлов и поддержкой прокси для авторизованных тестов на проникновение.

Профессиональная утилита командной строки для авторизованного тестирования на проникновение, контролируемого исследования уязвимостей и защитной валидации.



Только авторизованное использование. Запускайте этот проект исключительно против систем, которыми вы владеете или на тестирование которых у вас есть явное разрешение. По возможности используйте контролируемую лабораторную среду.
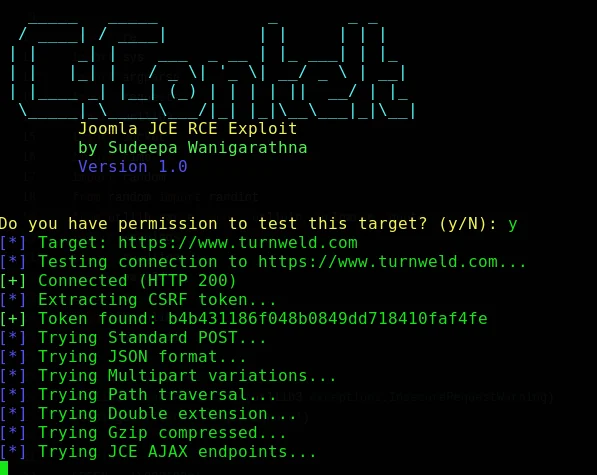
JCEzploit — это утилита командной строки для исследований в области безопасности, предназначенная для оценки функциональности импорта профилей компонента Joomla Content Editor (JCE) в средах, где у тестировщика есть явная авторизация. Она разработана для профессиональных пентестеров, исследователей безопасности и специалистов по защите, которым необходимо воспроизвести и подтвердить заявленное условие удалённого выполнения кода в контролируемой среде.
Проект предоставляет структурированный рабочий процесс командной строки, настраиваемую поддержку прокси, несколько режимов выполнения, диагностический вывод и интерактивный интерфейс сеанса. Его следует использовать только против целей, принадлежащих оператору или покрытых письменным разрешением на тестирование.
Примечание о публикации: Перед публикацией или распространением этого README сверьте идентификатор CVE проекта, диапазон затронутых версий, исправленную версию, статус раскрытия и тестовую матрицу с авторитетной записью в базе данных вендора или уязвимостей. Приведённые ниже метаданные отражают предоставленную информацию о проекте и не должны рассматриваться как независимое подтверждение уязвимости.
Это программное обеспечение может привести к несанкционированному доступу, раскрытию данных, нарушению работы сервисов или компрометации системы при использовании против несогласованной цели. Сопровождающие не дают разрешения на тестирование сторонних систем, публичной инфраструктуры или систем без документально подтверждённого разрешения.
Используя этот проект, вы соглашаетесь с тем, что:
Тестируете только те системы, на которые у вас есть явное письменное разрешение.
Определяете и соблюдаете согласованные рамки, временное окно, ограничение скорости и правила взаимодействия.
Избегаете доступа к ненужным данным, их изменения, выгрузки или хранения.
Немедленно прекращаете тестирование, если действия создают риск нарушения работы сервисов или затрагивают посторонних пользователей.
Соблюдаете все применимые законы, нормативные акты, договоры и организационные политики.
Принимаете на себя ответственность за последствия использования программного обеспечения.
Автор и участники предоставляют этот проект «как есть» и не несут ответственности за неправомерное использование, ущерб, потерю данных, юридические претензии или иные последствия, возникающие в результате его использования.
Следующие сведения были предоставлены вместе с проектом и требуют независимой проверки перед использованием в бюллетене безопасности или производственной оценке.
| Поле | Предоставленные сведения о проекте |
|---|---|
| Идентификатор уязвимости | CVE-2026-48907 |
| Заявленная проблема | Удалённое выполнение кода без аутентификации |
| Заявленные затронутые версии | JCE 1.0.0–2.9.99.4 |
| Заявленная исправленная версия | JCE 2.9.99.5 |
| Предоставленная тестовая среда | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| Заявленная степень серьёзности | Критическая; возможна полная компрометация системы |
Для защитных работ сначала подтвердите развёрнутые версии Joomla и JCE, получите авторизацию, создайте план отката и по возможности предпочитайте неразрушающий метод валидации.
JCEzploit включает следующие возможности, описанные в материалах проекта:
| Область | Возможность |
|---|---|
| Рабочий процесс | Автоматизированная подготовка запросов и рабочий процесс валидации уязвимости |
| Интерфейс сеанса | Интерактивная командная сессия с историей, автодополнением и цветным выводом |
| Режимы выполнения | Интерактивный, одиночной команды, пакетный, тихий, подробный и ориентированный на отладку режимы |
| Обнаружение | Обнаружение CSRF-токена с несколькими резервными шаблонами |
| Сетевой контроль | Поддержка прокси HTTP/HTTPS для контролируемой проверки запросов |
| Надёжность | Пул соединений, тайм-ауты и обработка ошибок |
| Файловые операции | Функциональность извлечения файлов для авторизованных сценариев оценки |
| Поддержка платформ | Среды Linux, macOS и Windows с Python 3.6+ |
Интерактивный интерфейс поддерживает такие команды, как приведённые ниже. Используйте только неразрушающие команды в одобренных тестовых средах.
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| Требование | Минимальное или поддерживаемое значение |
|---|---|
| Python | 3.6 или новее |
| Менеджер пакетов | pip |
| Операционные системы | Linux, macOS или Windows |
| Сетевой доступ | Требуется только для установки зависимостей и доступа к авторизованной тестовой цели |
Точный набор зависимостей определён в requirements.txt. Используйте виртуальное окружение, чтобы изолировать зависимости проекта от основной системы.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
Если политики выполнения PowerShell препятствуют активации, обратитесь к политике управления конечными точками вашей организации, а не ослабляйте глобальные средства контроля безопасности. Скрипт также можно вызывать напрямую через интерпретатор виртуального окружения.
