 cappricio-securities/cve-2019-12616
phpMyAdmin <4.9.0 - Межсайтовая подделка запроса




Установите Python3 и pip Инструкции здесь (Если вы не можете в этом разобраться, вам не следует использовать этот инструмент)
pip install CVE-2019-12616
CVE-2019-12616 -hМы интегрировали Telegram API для получения мгновенных уведомлений об обнаружении уязвимостей.
CVE-2019-12616 --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot, затем нажмите StartЭтот инструмент имеет несколько вариантов использования.
CVE-2019-12616 -u http://example.com
CVE-2019-12616 -i urls.txt
CVE-2019-12616 -i urls.txt -o out.txt
CVE-2019-12616? Введите следующую команду
CVE-2019-12616 -b
🚨 Отказ от ответственности
Этот инструмент создан для идентификации и помощи в исправлении уязвимостей безопасности; Cappricio Securities не несет ответственности за любое незаконное использование. Используйте ответственно, в рамках правовых и этических границ. 🔐🛡️
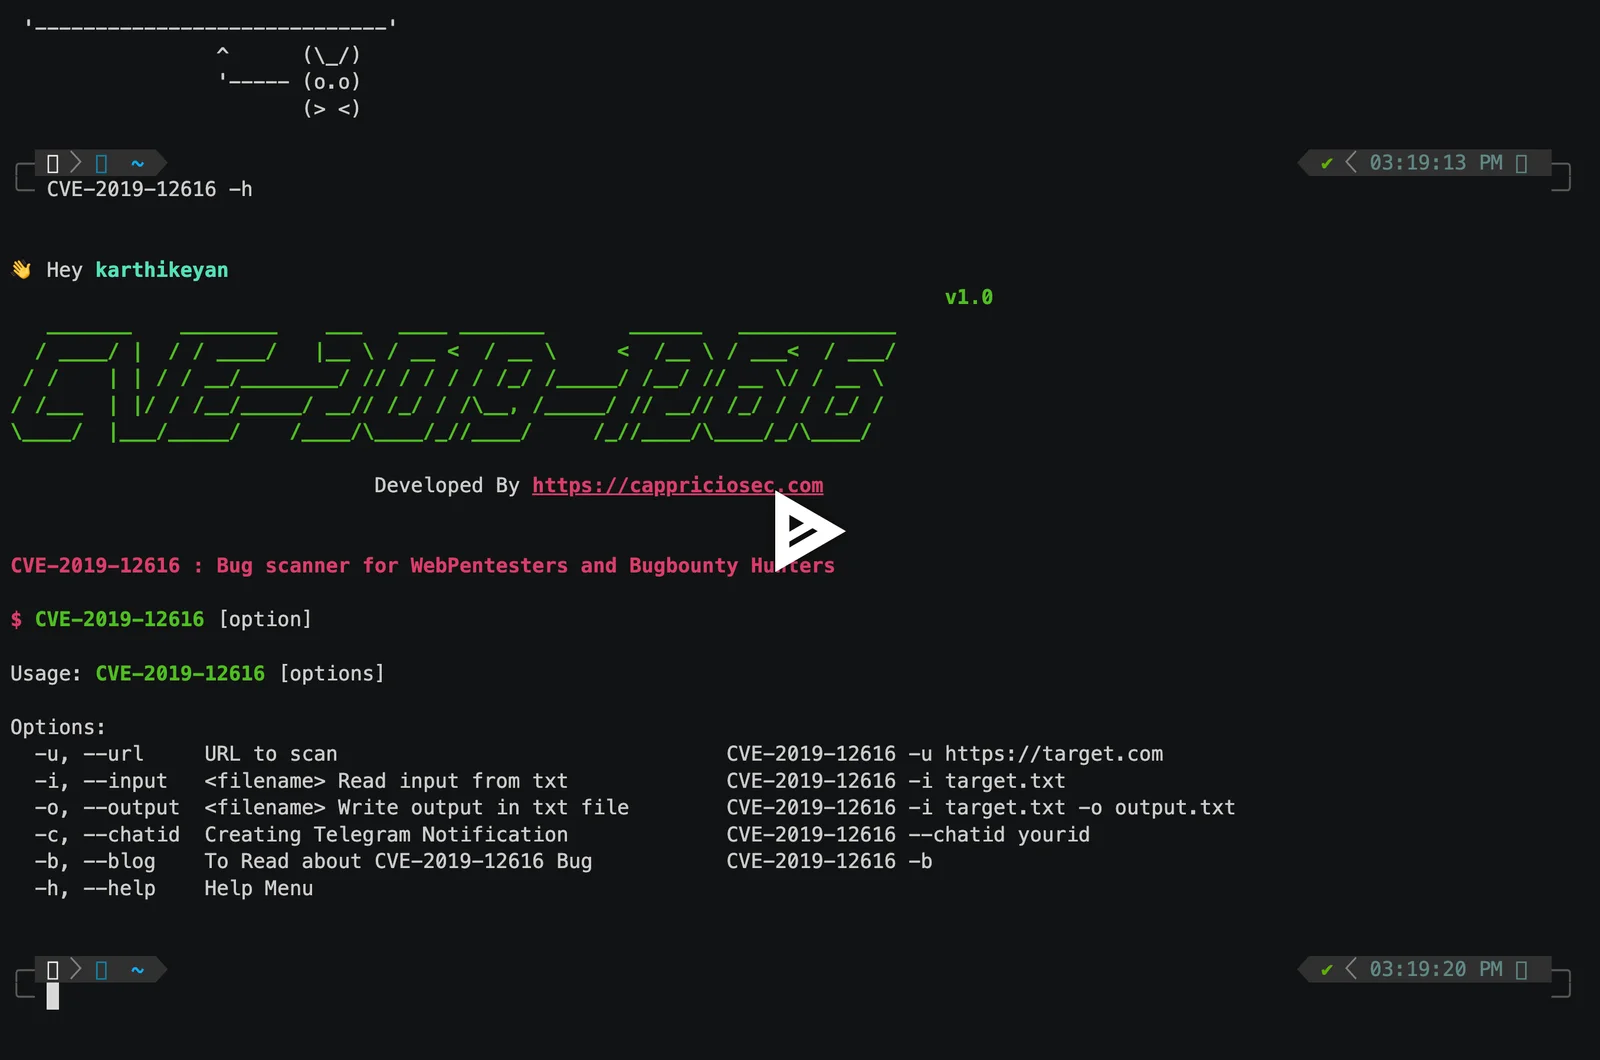
👋 Hey Hacker
                                                                            v1.0
   _______    ________    ___   ____ _______       ______   _____________
  / ____/ |  / / ____/   |__ \ / __ <  / __ \     <  /__ \ / ___<  / ___/
 / /    | | / / __/________/ // / / / / /_/ /_____/ /__/ // __ \/ / __ \
/ /___  | |/ / /__/_____/ __// /_/ / /\__, /_____/ // __// /_/ / / /_/ /
\____/  |___/_____/    /____/\____/_//____/     /_//____/\____/_/\____/

                              Developed By https://cappriciosec.com

CVE-2019-12616 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2019-12616 [option]

Usage: CVE-2019-12616 [options]
| Аргумент | Тип | Описание | Примеры |
|---|---|---|---|
-u | --url | URL для сканирования | CVE-2019-12616 -u https://target.com |
-i | --input | имя файла для чтения из txt | CVE-2019-12616 -i target.txt |
-o | --output | имя файла для записи результатов в txt | CVE-2019-12616 -i target.txt -o output.txt |
-c | --chatid | Создание уведомления Telegram | CVE-2019-12616 --chatid yourid |
-b | --blog | Прочитать об уязвимости CVE-2019-12616 | CVE-2019-12616 -b |
-h | --help | Справка | CVE-2019-12616 -h |

Если у вас есть отзывы, пожалуйста, свяжитесь с нами по адресу [email protected]