CVE-2024-28784 — Сохраненный XSS в мастере правил IBM QRadar SIEM
🛠 Информация о продукте
- Vendor: IBM
- Product: IBM Security QRadar SIEM
- Affected Version: 7.5.0 UpdatePackage 7 (Build 20230822112654)
- Component: Мастер правил (логический блок регулярных выражений)
- CVE ID: CVE-2024-28784
🐞 Краткое описание уязвимости
Существует уязвимость сохраненного межсайтового скриптинга (XSS) в компоненте мастера правил QRadar SIEM. Проблема заключается в неправильной санации вводимых пользователем данных в логическом блоке «регулярное выражение». Вредоносные данные, содержащие неэкранированные HTML/JavaScript, могут быть сохранены и позднее выполнены в контексте браузера других аутентифицированных пользователей.
📋 Шаги для воспроизведения
- Войдите в QRadar SIEM с учетной записью, имеющей права на создание/редактирование правил.
- Перейдите к:
Offense → Rules → Actions → New Event Rule
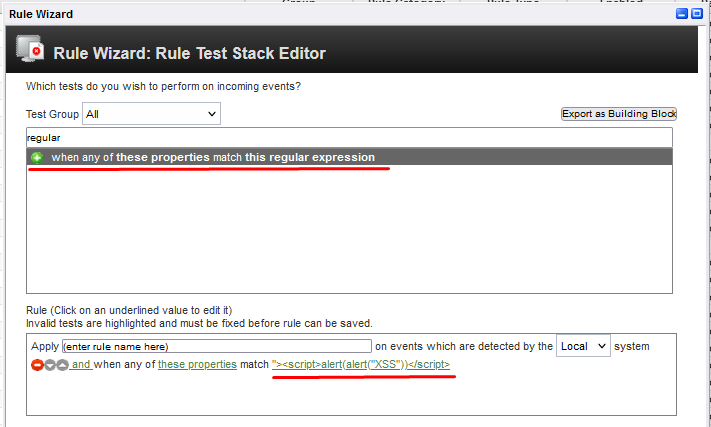
- Добавьте блок условия:
«when any of these properties match this regular expression» .
- Выберите любое свойство.
- В поле ввода «this regular expression» введите следующий пейлоад:
"><script>alert(alert('XSS'))</script>
- Нажмите Submit.
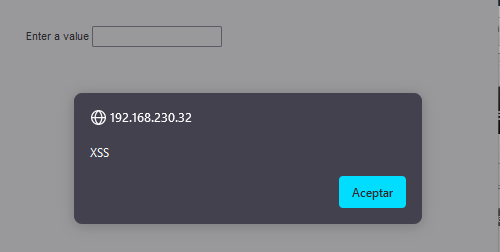
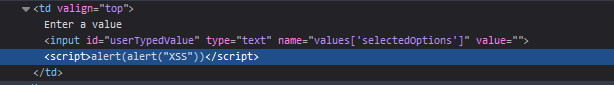
- Повторно откройте блок правила; вредоносный пейлоад сохраняется и срабатывает при взаимодействии или загрузке.
🔐 Требования доступа
- Аутентификация: Да
- Привилегии: Любой пользователь с доступом к созданию/редактированию правил
⚙️ Технические подробности
- Тип уязвимости: Сохраненный межсайтовый скриптинг (XSS)
- Вектор: Веб-интерфейс → Мастер правил
- Точка внедрения: Поле регулярного выражения
- Постоянство: Сохраняется в конфигурации и срабатывает при просмотре
- Ошибка безопасности: Неправильная санация ввода и отражение в HTML-контексте
⚠️ Влияние
Эта XSS уязвимость позволяет атакующему:
- Выполнять произвольный JavaScript в сеансе другого пользователя
- Осуществлять угон сессии или кражу токенов
- Красть конфиденциальные данные аутентифицированных пользователей
- Выдавать себя за пользователей или повышать привилегии (если пейлоад сработает у привилегированного пользователя)
- Перенаправлять жертв на фишинговые или вредоносные домены
🧪 Примечания по эксплуатации
- Эксплуатация является нетривиальной: требует внедрения пейлоада атакующим и взаимодействия жертвы с интерфейсом зараженного правила.
- Атака не требует социальной инженерии, если пользователи часто взаимодействуют с сохраненными правилами.
🏁 Хронология
| Дата | Событие |
|---|
| 2024-03-18 | Уязвимость обнаружена |
| 2024-03-18 | Сообщено в IBM через HackerOne |
| 2024-04-02 | Назначен CVE-2024-28784 |
📄 Отказ от ответственности
Это исследование проводилось в соответствии с этическими нормами и в рамках процесса ответственного раскрытия. Ни одна рабочая система не пострадала. Данная публикация предназначена только для образовательных и защитных целей.
👤 Автор
Rodrigo Hormazábal
Исследователь безопасности — автоматизация SOAR и SIEM
🔗 LinkedIn
🧑💻 GitHub
🐙 HackerOne
 cainsoulless/cve-2024-28784

