 bullseye0/shodan-eye
Shodan Eye Этот инструмент собирает всю информацию обо всех устройствах, напрямую подключенных к интернету, используя указанные ключевые слова, которые вы вводите. Автор: Jolanda de Koff

Этот инструмент собирает всю информацию обо всех устройствах, напрямую подключённых к интернету, по указанным вами ключевым словам. Так вы получаете полную картину.
Здесь вы можете прочитать последнюю статью о Shodan Eye:
https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/
Статью об установке Shodan Eye на Termux можно найти здесь:
https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE
Типы индексируемых устройств могут быть самыми разными: от небольших настольных компьютеров и холодильников до атомных электростанций и всего, что между ними. Вы можете найти всё, используя свои собственные указанные ключевые слова. Примеры можно найти в прилагаемом файле:
Информацию, полученную с помощью этого инструмента, можно применять во многих областях, например:
Это поисковая система, которая позволяет пользователю находить определённые типы компьютеров (веб-камеры, роутеры, серверы и т. д.), подключённых к интернету, с помощью различных фильтров. Некоторые также описывают её как поисковую систему баннеров сервисов — метаданных, которые сервер отправляет обратно клиенту.
В чём разница между Google или другой поисковой системой: Самое фундаментальное различие в том, что Shodan Eye сканирует интернет, а Google — Всемирную паутину. Однако устройства, поддерживающие Всемирную паутину, составляют лишь малую часть того, что на самом деле подключено к интернету.
Для дополнительного сбора данных вы можете ввести API-ключ Shodan, когда появится соответствующий запрос. API-ключ Shodan можно получить здесь: https://account.shodan.io/register
Shodan Dorks ... The Internet of Sh*t
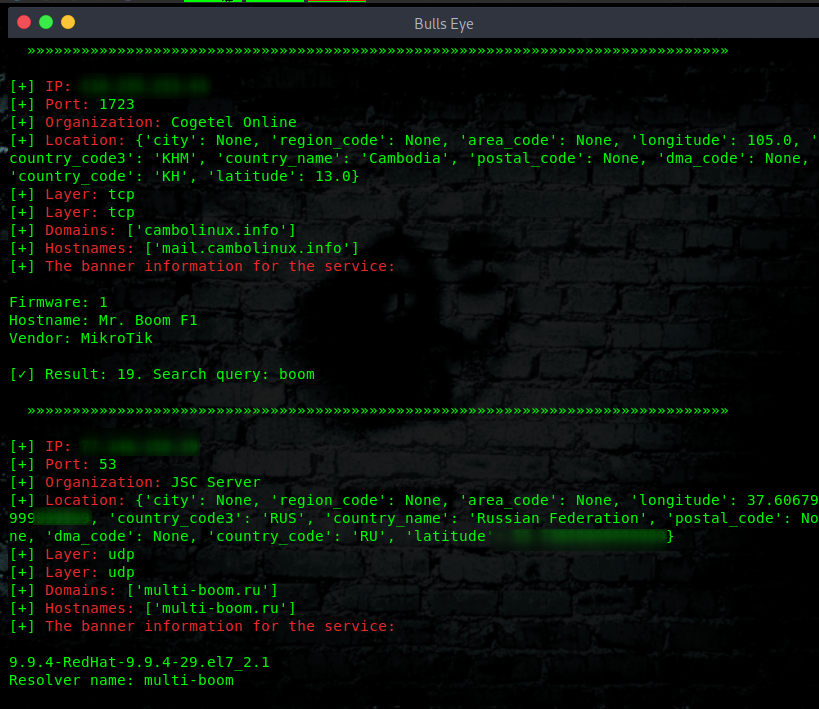
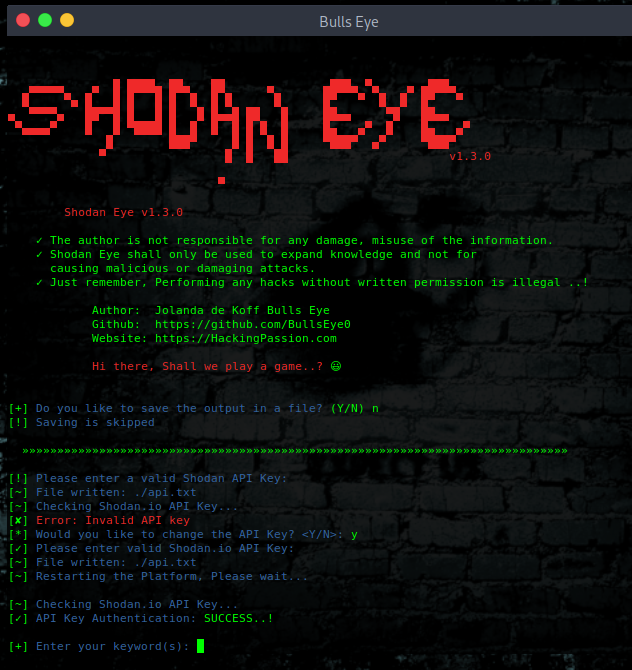
На данный момент Shodan Eye протестирован на:
Linux Kali Linux Parrot Security OS BlackArch Ubuntu Arch-based Debian-based
Termux Windows
Этот список будет расширяться
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
pip3 install -r requirements.txt
python3 shodan_eye.py
(У вас запросят API-ключ Shodan)
Приятного использования ..! 😃
Социальные сети — Присоединяйтесь
Если вы находите этот инструмент полезным, рассмотрите возможность поддержать мою работу:
❤️ Sponsor BullsEye
Получите полный практический курс:
Ethical Hacking Complete Course – Zero to Expert
(поддерживает меня напрямую как вашего инструктора!)
Профессиональное тестирование на проникновение. От нуля до эксперта.
✅ Kali Linux + Parrot OS
✅ Реальные сценарии взлома
✅ Все основные инструменты и техники
✅ Подходит для начинающих
HACKING IS NOT A HOBBY, BUT A WAY OF LIFE 🎯
Я разработал Shodan Eye, потому что увлечён этим. Пожертвования — один из многих способов поддержать то, что я делаю.
BAT: Используйте Brave и делайте пожертвования на любой из моих веб-страниц/профилей

