HUNT Suite Proxy Extensions

Что такое HUNT Suite?
- HUNT Suite — это набор расширений для Burp Suite Pro/Free и OWASP ZAP.
- Определяет общие параметры, уязвимые к определённым классам уязвимостей (Burp Suite Pro и OWASP ZAP).
- Организует методологии тестирования (Burp Suite Pro и Free).
HUNT Parameter Scanner — классы уязвимостей
- SQL-инъекции
- Локальное/удалённое включение файлов и обход пути (Local/Remote File Inclusion & Path Traversal)
- Подделка серверных запросов (SSRF) и открытое перенаправление (Open Redirect)
- Инъекция команд операционной системы (OS Command Injection)
- Небезопасные прямые ссылки на объекты (Insecure Direct Object Reference)
- Инъекция шаблонов на стороне сервера (Server Side Template Injection)
- Логические и отладочные параметры
Межсайтовый скриптинг (Cross Site Scripting)Внедрение внешних сущностей (External Entity Injection)Вредоносная загрузка файлов (Malicious File Upload)
TODO
Изменить регулярное выражение для имён параметров, чтобы включать user_id вместо только idПоиск в окне сканераПодсветка параметра в окне сканера- Реализовать проверку имён скриптов, поддержку REST URL, параметров тела запроса JSON и XML.
- Поддержать обычное соглашение вкладки Request: вложенные вкладки Raw, Params, Headers, Hex внутри сканера
- Добавить больше JSON-файлов методологий:
The Web Application Hacker's Handbook- PCI
- HIPAA
- CREST
- OWASP Top Ten
- OWASP Application Security Verification Standard
- Penetration Testing Execution Standard
- Burp Suite Methodology
- Добавить больше текста для рекомендаций в окне сканера
- Добавить больше описаний и ресурсов в окне методологии
- Добавить функциональность отправки запроса/ответа в другие вкладки Burp, такие как Repeater
Авторы
- JP Villanueva
- Jason Haddix
Участники
- Ryan Black
- Fatih Egbatan
- Vishal Shah
HUNT Suite для Burp Suite Pro/Free
HUNT Parameter Scanner (hunt_scanner.py)
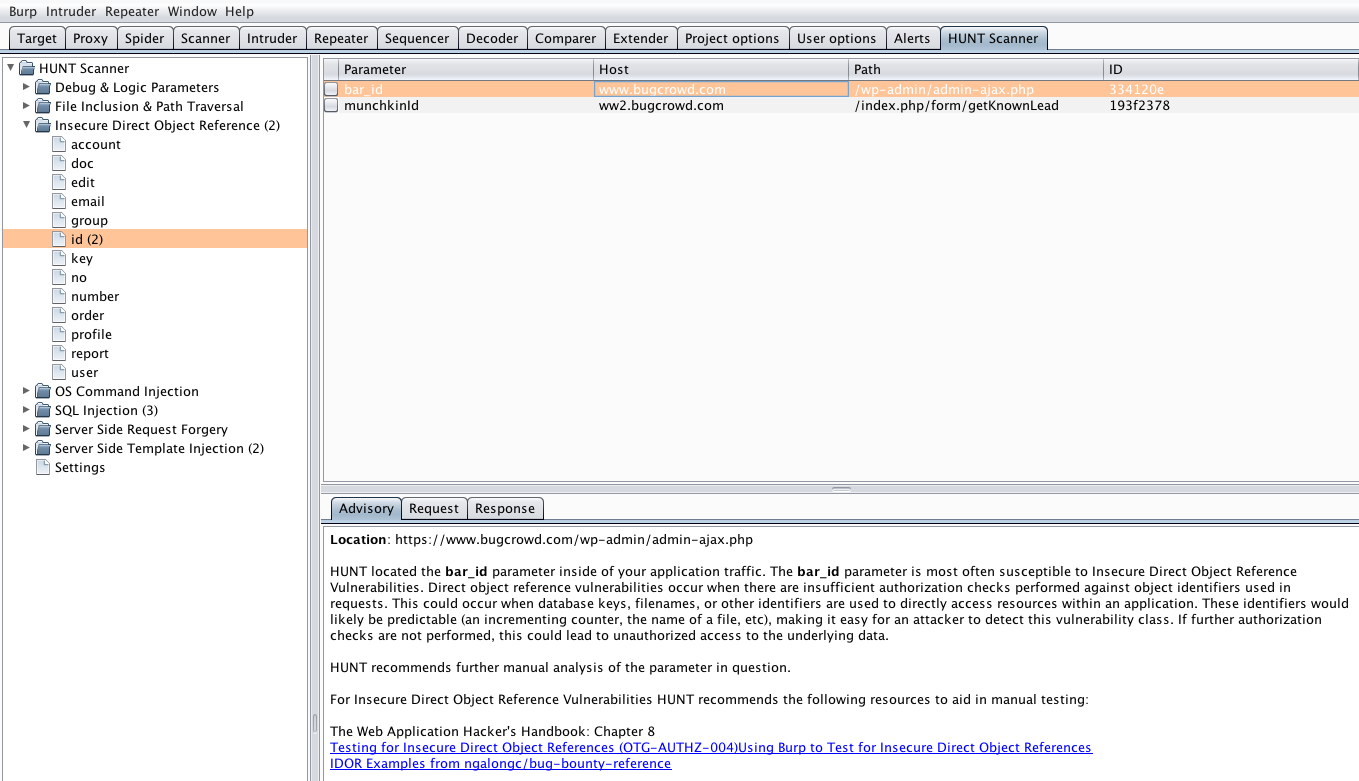
Это расширение не тестирует эти параметры, а только предупреждает о них, чтобы баг-хантер мог протестировать их вручную. Для каждого класса уязвимостей Bugcrowd определил общие параметры или функции, связанные с этим классом уязвимостей. Мы также предоставляем подобранные ресурсы в описании проблемы для проведения тщательного ручного тестирования этих классов уязвимостей.
HUNT Testing Methodology (hunt_methodology.py)
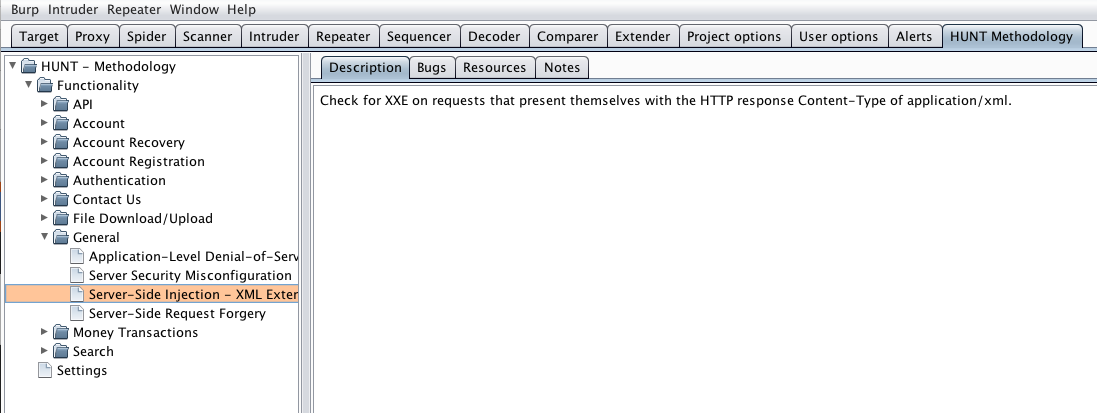
Это расширение позволяет тестировщикам отправлять запросы и ответы на вкладку Burp Suite под названием «HUNT Methodology». Эта вкладка содержит дерево в левой части, которое является визуальным представлением вашей методологии тестирования. Отправляя запросы/ответы сюда, тестировщики могут систематизировать или подтвердить выполнение ручного тестирования в соответствующем разделе приложения или завершение определённого шага методологии.
Установка HUNT Suite для Burp Suite Pro/Free
Начало работы
- Загрузите последний автономный Jython
jar.
- Перейдите в Extender -> Options.

- Найдите раздел Python Environment.
- Укажите расположение Jython
jar, нажав Select file....
- Перейдите в Extender -> Extensions.

- Нажмите Add.
- Найдите Extension Details.
- Выберите «Python» в качестве Extension Type.
- Нажмите «Select file...», чтобы выбрать расположение расширения в вашей файловой системе.
- Сделайте это как для HUNT Parameter Scanner, так и для HUNT Testing Methodology.
- HUNT Parameter Scanner начнёт работать с трафиком, проходящим через прокси.
Настройка области сканирования (Scope)
Это важный шаг для настройки области тестирования, поскольку пассивный сканер очень «шумный». Вместо того чтобы засорять окно Scanner, HUNT Parameter Scanner создаёт собственное окно со своими результатами.
- Перейдите в Target -> Scope.

- Установите флажок «Use advanced scope control».
- Нажмите add, чтобы добавить адреса в вашу область сканирования.
- Перейдите в Scanner -> Live scanning.
- В разделе «Live Passive Scanning» нажмите «Use suite scope [defined in the target tab]».

Важные замечания
HUNT Parameter Scanner использует API пассивного сканирования в Burp. Вот условия, при которых выполняются проверки пассивного сканирования:
- Первый запрос активного сканирования
- Запросы прокси
- Любой момент, когда в контекстном меню выбран пункт «Do a passive scan»
Пассивное сканирование не выполняется для:
- Каждого ответа активного сканирования
- Ответов Repeater
- Ответов Intruder
- Ответов Sequencer
- Ответов Spider
HUNT Scanner для OWASP ZAP (Alpha — предоставлено Ricardo Lobo @_sbzo)
Hunt scanner включён в community scripts для ZAP Proxy.
- Найдите значок «Manage Addons» и убедитесь, что у вас установлены
Python Scripting и Community Scripts.
- Убедитесь, что нажат значок «show All Tabs».
- Нажмите меню
Tools, перейдите в раздел Options. Выберите Passive Scanner и установите флажок Scan messages only in scope, затем нажмите OK.
- Перейдите на вкладку
Scripts (рядом с вкладкой Sites).
- Найдите
Hunt.py — он должен появиться в разделе passive rules.
- Щёлкните правой кнопкой мыши по скрипту в разделе
passive rules, включите его и сохраните.
- Просматривайте сайты и получайте оповещения о сайтах, включённых в контексты!
Лицензия
Лицензировано под Apache 2.0 License здесь
 bugcrowd/hunt

