Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pentest-copilot — Управляемый ИИ агент для тестирования на проникновение, который подключается к машине Kali, автономно запускает инструменты безопасности, анализирует результаты и выполняет итерации через браузерные рабочие процессы. | Kitploit
Инструменты/GitHubGitHub/bugbasesecurity/pentest-copilot
Фреймворки для пентестаРазведкаВеб-прокси и перехватСкриптинг и автоматизацияЭксплуатация веб-приложенийCTFТестирование на ПроникновениеКомандование и Управление
Обучение и Образование
Red Teaming
Безопасность ИИ
GitHubbugbasesecurity/pentest-copilot

pentest-copilot

Управляемый ИИ агент для тестирования на проникновение, который подключается к машине Kali, автономно запускает инструменты безопасности, анализирует результаты и выполняет итерации через браузерные рабочие процессы.

РепозиторийСайт
1.5k2861151 месяц назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Pentest Copilot Banner

Pentest Copilot

GitHub License GitHub Repo stars GitHub forks

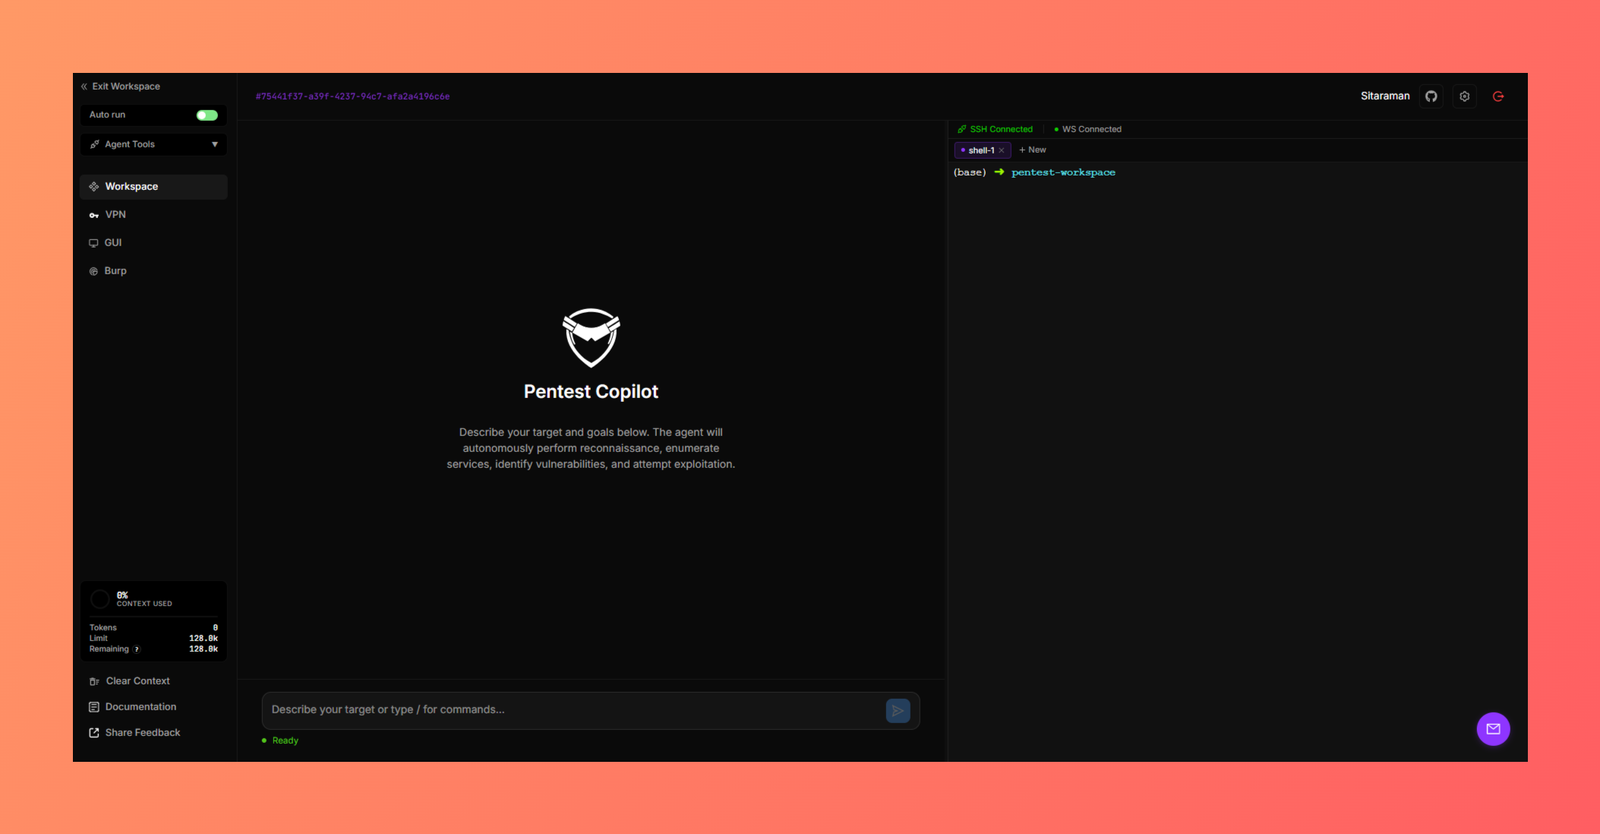
Открытый AI-агент для пентеста. Подключается к атакующей машине Kali, автономно запускает инструменты, анализирует результаты и повторяет цикл. Вы описываете цель. Остальное делает он.

Создан для реальных проектов, boot2root-машин и CTF.
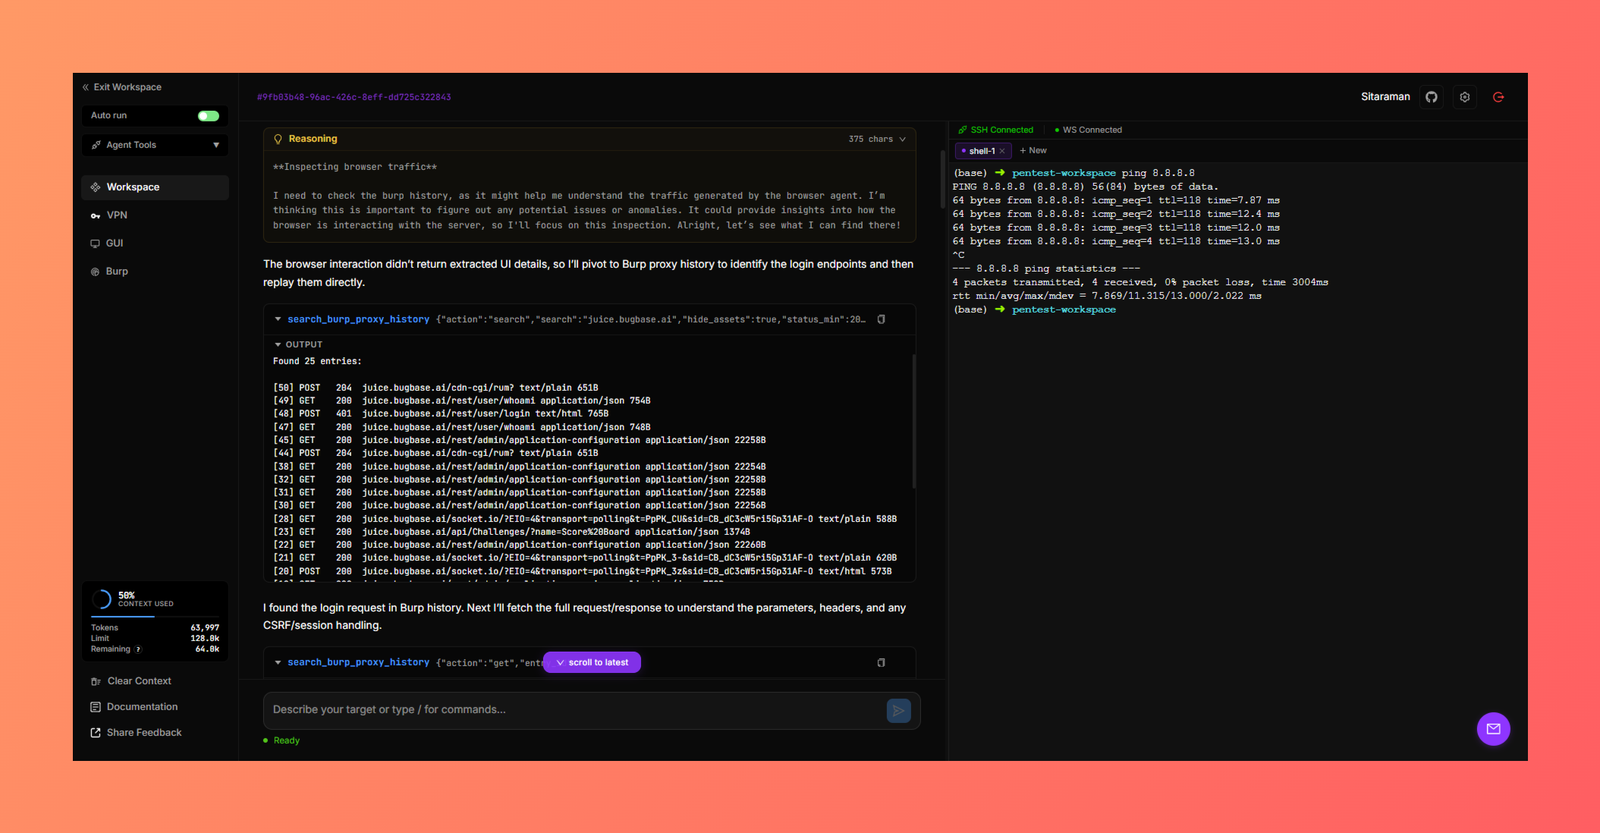
В действии

Pentest Copilot выполняет обход аутентификации в OWASP Juice Shop:

Смотреть на YouTube

История звёзд

Star History Chart

Что он умеет

  • Агентное выполнение — AI запускает команды напрямую на атакующей машине, читает вывод, определяет следующие шаги и повторяет цикл. До 25 итераций за ход, без ручного вмешательства.
  • 16 инструментов агента — bash, Python-скрипты, установка инструментов, управление оболочкой, поиск в Google, запуск субагентов, Burp Suite (история прокси, Repeater, Intruder, Collaborator) и автоматизация браузера.
  • 100+ возможностей — курируемый реестр инструментов безопасности и Python-пакетов по 7 категориям (сеть, реверс, pwn, криптография, форензика, стеганография, базовые). Выбираете нужное — остальное агент установит сам.
  • Интеграция с Burp Suite — просмотр истории прокси, отправка запросов в Repeater/Intruder, Collaborator для out-of-band тестирования. Всё доступно агенту и через UI.
  • Браузерный агент — реальная автоматизация браузера через Magnitude. Тестирование сценариев входа, заполнение форм, взаимодействие с приложениями, насыщенными JavaScript. Опционально можно проксировать трафик через Burp. В режиме Docker браузер можно наблюдать через встроенный VNC-поток; в режиме разработчика браузер открывается на вашем локальном рабочем столе.
  • Управление VPN — загрузка .ovpn/.conf-пакетов с привязанными сертификатами, ключами или учётными данными и подключение/отключение из браузера. Поддерживается несколько одновременных подключений.
  • Параллелизм субагентов — запуск фоновых агентов для одновременного выполнения задач (например, брутфорс директорий + перечисление поддоменов одновременно).
  • Проверки безопасности — опасные команды (рекурсивное удаление, запись на устройства, fork-бомбы) требуют явного подтверждения, даже в режиме авто-запуска.
  • Своя модель — OpenAI, Anthropic (API-ключ или OAuth), Google, Mistral или любой OpenAI-совместимый эндпоинт.
  • Использование существующих локальных подписок — Pentest Copilot может использовать аутентифицированный Codex CLI в Docker или host-режиме, а также Claude Code в host/developer-режиме, как обычных провайдеров инференса, сохраняя при этом собственный цикл работы с инструментами и подтверждениями.

Быстрый старт

git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start

Откройте http://localhost:3000, зарегистрируйтесь и начните сессию.

run.sh дожидается готовности фронтенда, бэкенда, MongoDB и Redis, прежде чем сообщить об успехе. Если запуск не удался, он выводит статус проблемного контейнера и последние логи. Настройте и назначьте модель в разделе Settings -> Models после первого запуска.

В Windows запускайте Pentest Copilot внутри WSL2 с включённой интеграцией WSL в Docker Desktop. Нативные хосты PowerShell и Windows SSH не поддерживаются, поскольку команды рабочего пространства требуют POSIX-оболочки. Для надёжных прав доступа к файлам и производительности клонируйте репозиторий в файловую систему WSL, а не в /mnt/c.

Инференс по подпискам Codex и Claude

Settings -> Models обнаруживает аутентифицированные CLI Codex и Claude Code. Аутентифицируйтесь один раз на машине, где запускается CLI:

codex login
claude auth login

Затем выберите Use Codex или Use Claude Code. Официальный CLI отвечает за вход, обновление и обработку прав по подписке; Pentest Copilot не копирует и не воспроизводит OAuth-токены. Транспорты подписок получают ту же историю диалога и схемы функций, что и API-провайдеры, и возвращают тот же контракт вызовов ассистента/инструментов, поэтому Pentest Copilot продолжает выполнять инструменты и проверки подтверждения.

Docker-бэкенд включает Linux Codex CLI и монтирует только файловый ~/.codex/auth.json хоста, следуя документированному процессу переноса входа для headless/Docker в Codex. Задайте CODEX_AUTH_FILE перед docker compose up, если ваш файл учётных данных находится в другом месте. CLI может обновлять этот файл при обычном использовании; никогда не коммитьте и не передавайте его. Учётные данные, хранящиеся только в Keychain хоста, и Claude Code остаются доступными только в developer/host-режиме, пока не будет настроен мост инференса на хосте. Использование подписки Claude — это локальное управление CLI, и оно должно соответствовать действующим условиям Anthropic для сторонних продуктов и подписок.

Текущие первоклассные семейства моделей включают GPT-5.6 Sol/Terra/Luna, Claude Fable/Opus/Sonnet 5 и Kimi K3 (напрямую через Moonshot API или OpenRouter).

SSH-профили в рамках рабочего пространства

В режиме Docker Pentest Copilot монтирует каталоги ~/.ssh и ~/keys хоста только для чтения. Каждое рабочее пространство может выбрать конкретный псевдоним Host из ~/.ssh/config в разделе Connection. Все сессии в этом рабочем пространстве используют один и тот же хост и рабочую папку без копирования приватных ключей в MongoDB. Задайте HOST_SSH_DIR или HOST_SSH_KEYS_DIR перед запуском Docker, если эти каталоги находятся в другом месте.

Используйте именованные псевдонимы вместо записей только с подстановочными знаками:

Скачать инструмент