
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-24576-PoC-Python — Доказательство концепции, демонстрирующее инъекцию команд через специально созданные аргументы при выполнении BAT-файлов Windows, использующее CVE-2024-24576 для достижения произвольного выполнения команд. | Kitploit
Инструменты/GitHubGitHub/brains93/cve-2024-24576-poc-python
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubbrains93/cve-2024-24576-poc-python

CVE-2024-24576-PoC-Python

Доказательство концепции, демонстрирующее инъекцию команд через специально созданные аргументы при выполнении BAT-файлов Windows, использующее CVE-2024-24576 для достижения произвольного выполнения команд.

Репозиторий
93172 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
# CVE-2024-24576-Poc-Python
Быстрый PoC для уязвимости, раскрытой здесь: https://flatt.tech/research/posts/batbadbut-you-cant-securely-execute-commands-on-windows/

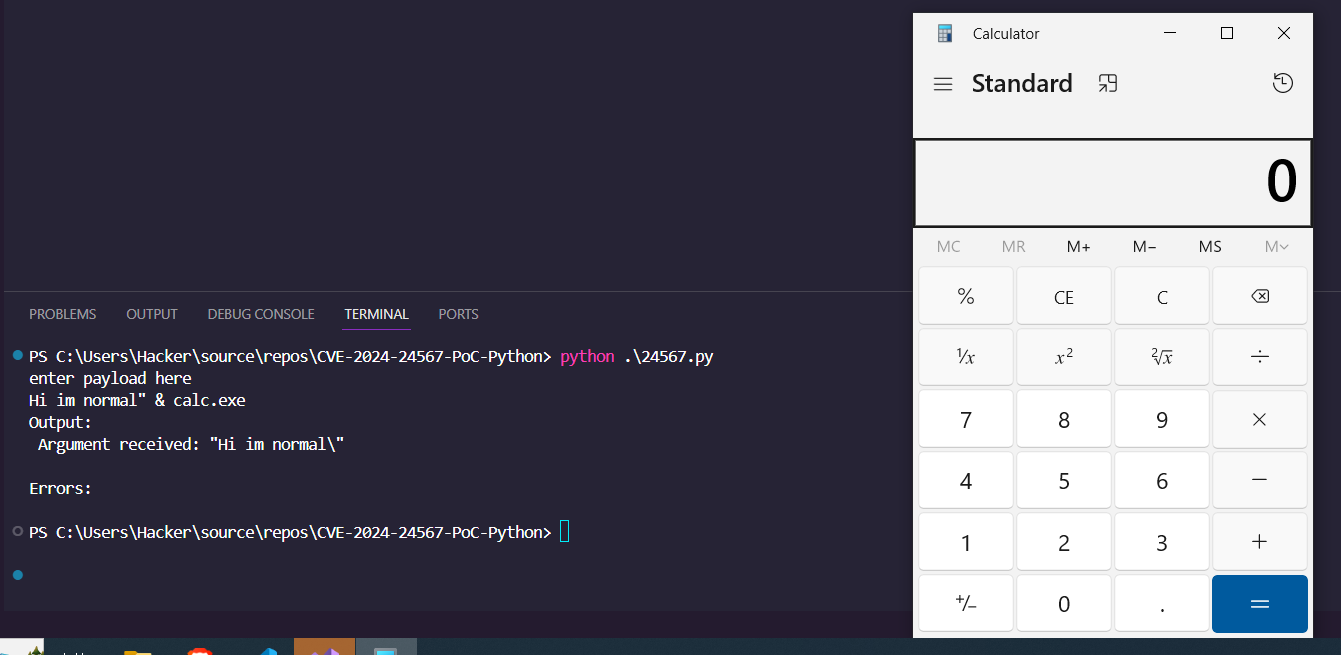
После запуска скрипта вам будет предложено передать аргумент в BAT-файл. 
На скриншоте видно, что добавлением символа " можно экранировать API, который Windows использует для вызова cmd, что позволяет выполнять произвольные команды; в данном случае мы открыли calc.exe.
![image](https://assets.kitploit.com/production/public/readmes/23475/fde54e77734ffead0fc20540dfb093925f73afb8c5c9a037462311f0597cffc7.png)


Очевидно, что сам по себе этот код не является вредоносным; он лишь демонстрирует, что даже очищенный ввод (если не удалять все символы ") при вызове BAT-файла может быть использован таким образом, возможно затрагивая публичные веб-приложения.

Видео-обзор: https://youtu.be/xjL4pdf7pJ0

В разработке
Существуют и другие языки, отмеченные как имеющие те же проблемы. Я протестировал Ruby, но он, похоже, не подвержен влиянию. Я продолжу тестирование, чтобы выяснить, где могут быть проблемы.

Код на Golang ещё предстоит протестировать. 
Код на Ruby, похоже, не подвержен тому же пути эксплуатации.

Благодарности: 
* @Frostb1te за Rust PoC https://github.com/frostb1ten/CVE-2024-24576-PoC
* RyotaK за первоначальное раскрытие

Скачать инструмент




