boostsecurityio/smokedmeat
Фреймворк Red Team для CI/CD, демонстрирующий угрозы безопасности конвейеров сборки.

CI/CD Red Team Framework
Как Metasploit, но для CI/CD-пайплайнов.
От создателей poutine — SAST-сканера пайплайнов сборки в BoostSecurity Labs.
Предупреждение: Этот инструмент предназначен только для авторизованного тестирования безопасности.
SmokedMeat существует потому, что угрозы CI/CD-пайплайнам сильно недооценены. Традиционное обучение безопасности редко охватывает атаки на цепочки поставок, оставляя защитников неподготовленными к техникам, которые активно используются злоумышленниками.
Мы создали этот инструмент, чтобы дать командам безопасности возможность изучать, практиковать и проверять защиту от продвинутых техник атак на CI/CD с помощью реалистичных красных командных учений.
Используйте только против систем, которыми вы владеете или на тестирование которых имеете явное письменное разрешение.
SmokedMeat — это фреймворк для постэксплуатации CI/CD-пайплайнов. Направьте его на организацию в GitHub, дайте ему найти уязвимые рабочие процессы, развернуть имплант на скомпрометированном раннере, затем перемещайтесь через облачных провайдеров, извлекайте секреты и картину поражения — всё из терминального интерфейса.
Что он делает:
Философия: Смело и шумно. Это не инструмент для обхода EDR. Это демонстрационный фреймворк, который показывает, насколько глубоко может зайти компрометация CI/CD до того, как сработает какое-либо оповещение.
Для кого предназначен:
Чтобы попробовать SmokedMeat в первый раз, установите Docker и make. Go не требуется.
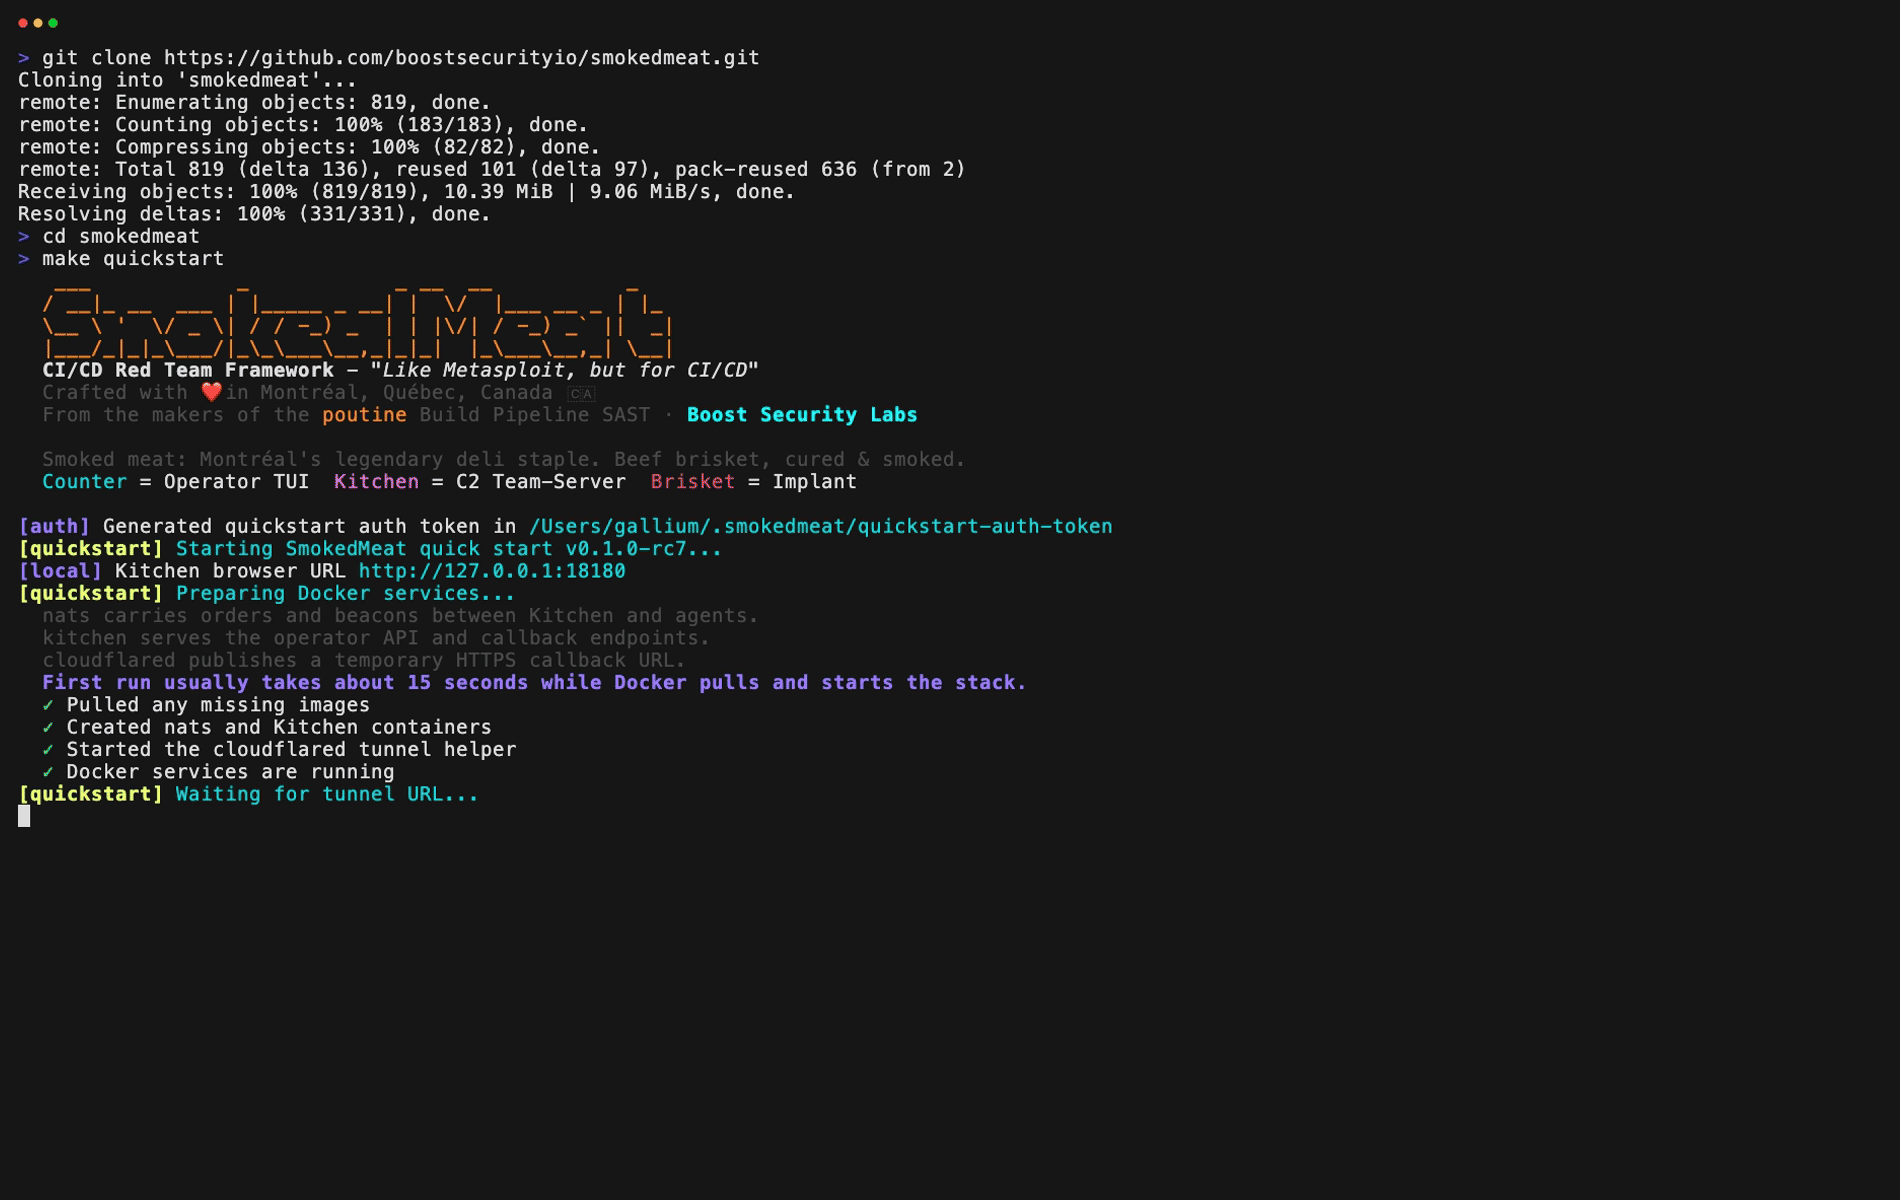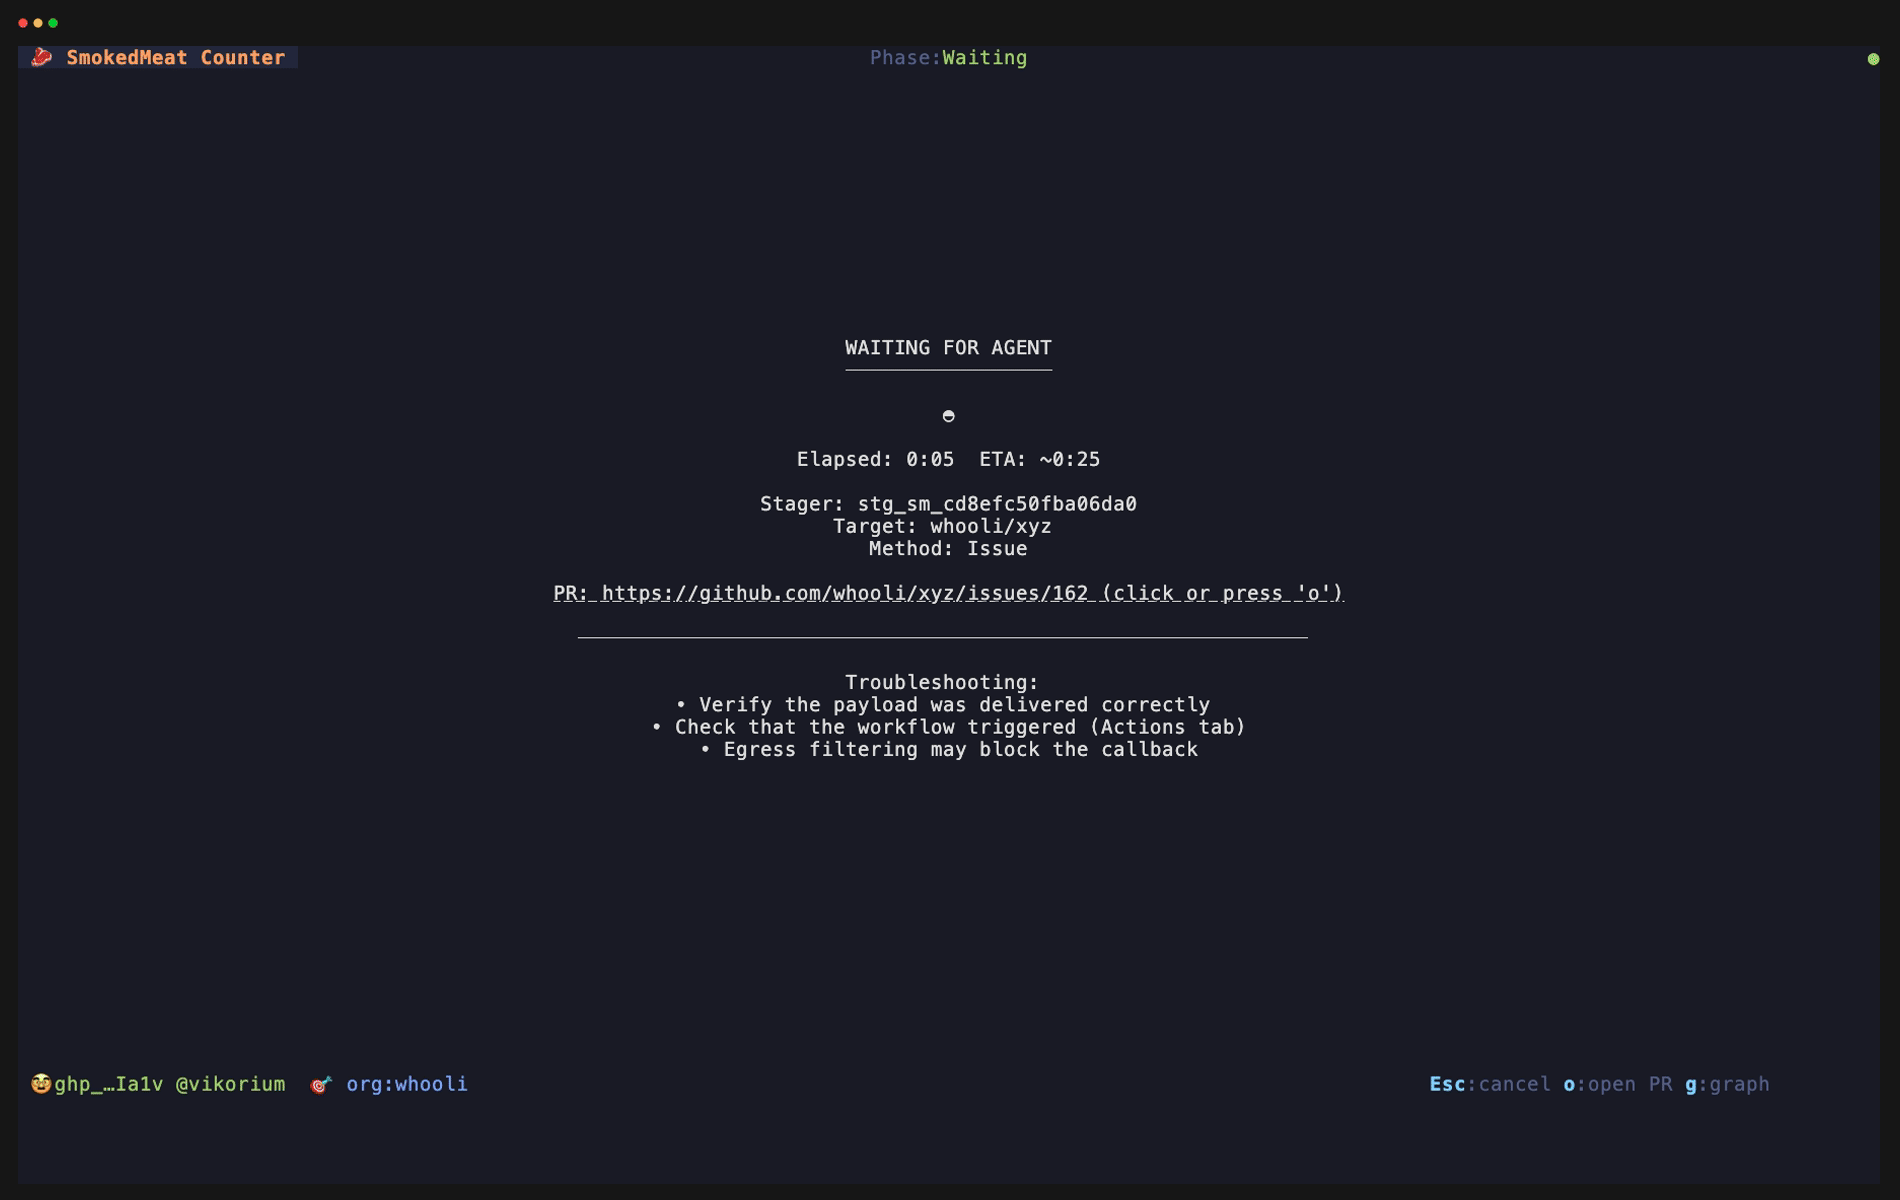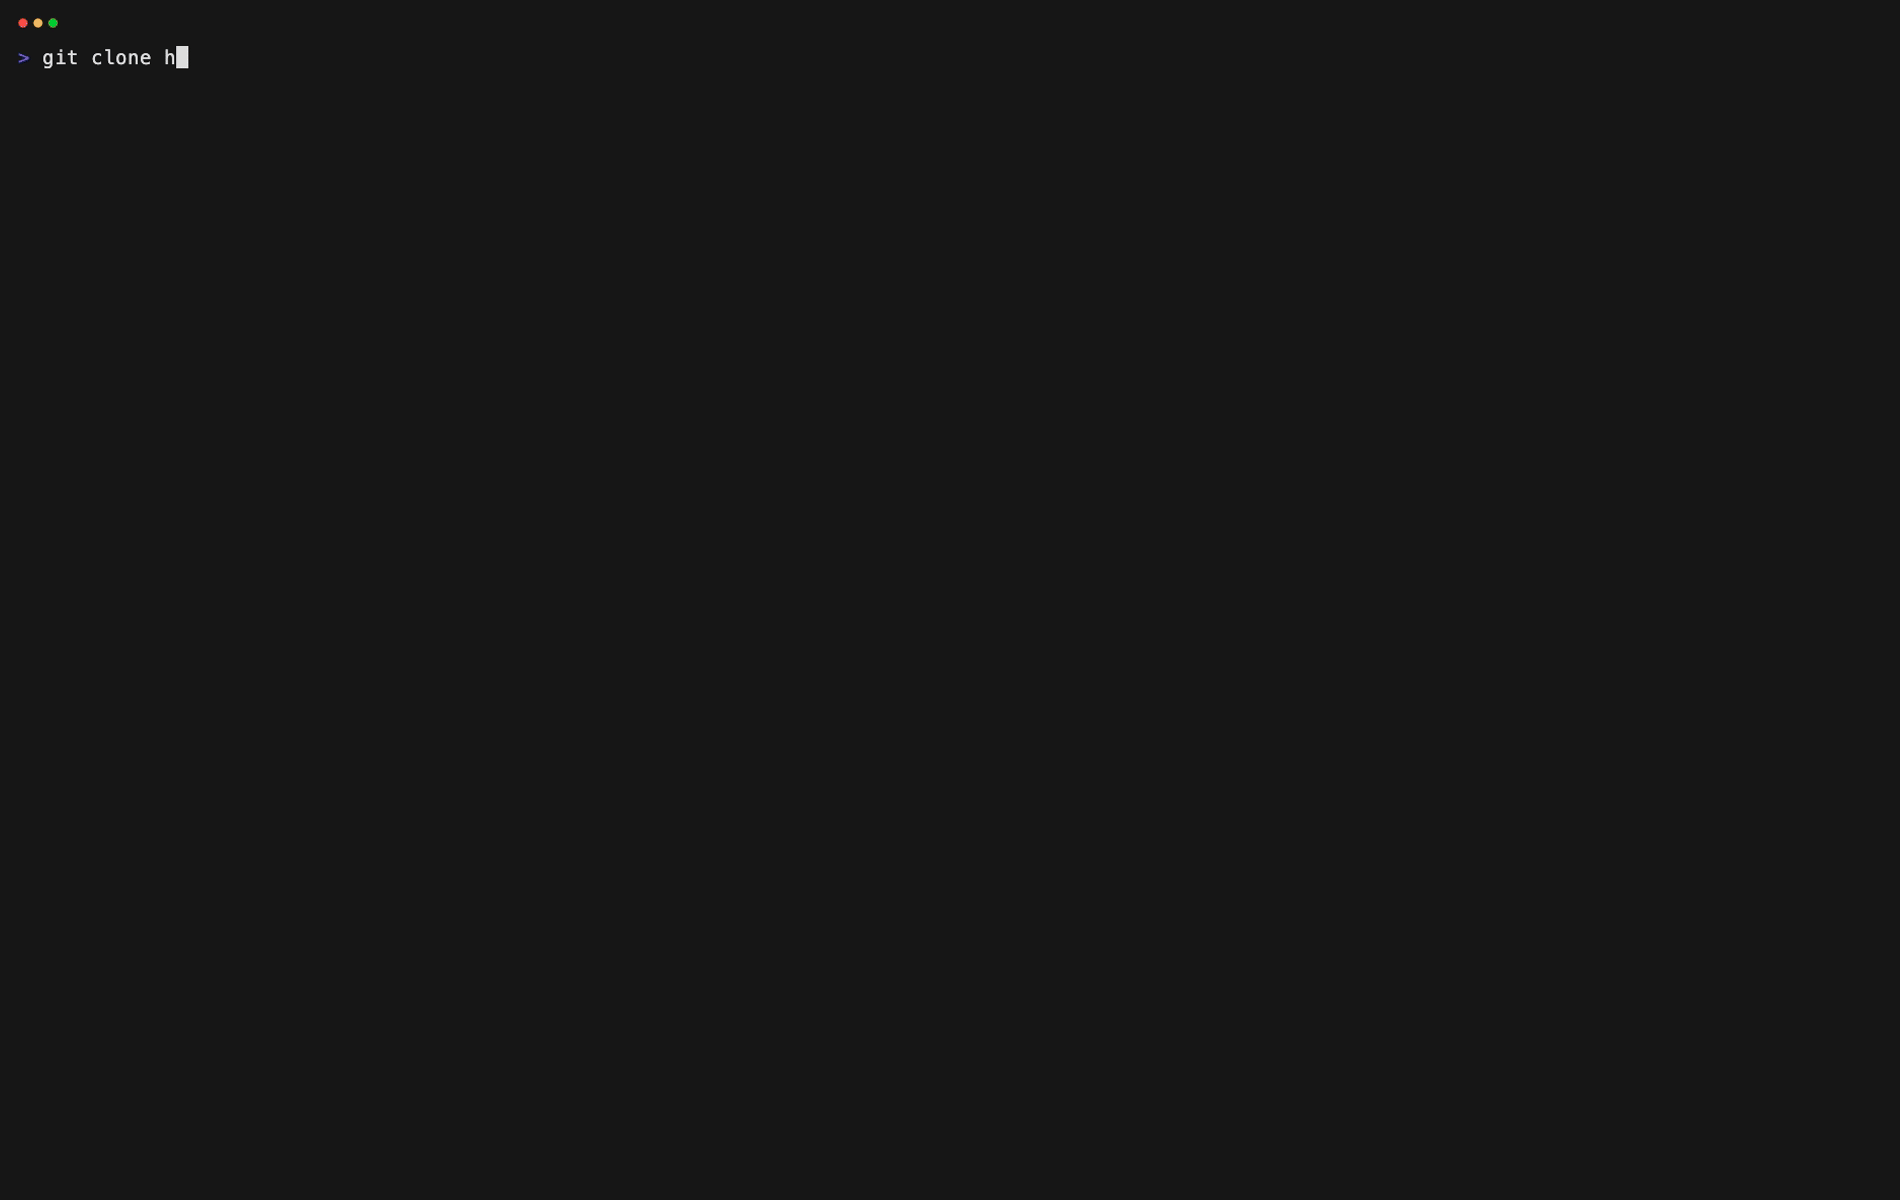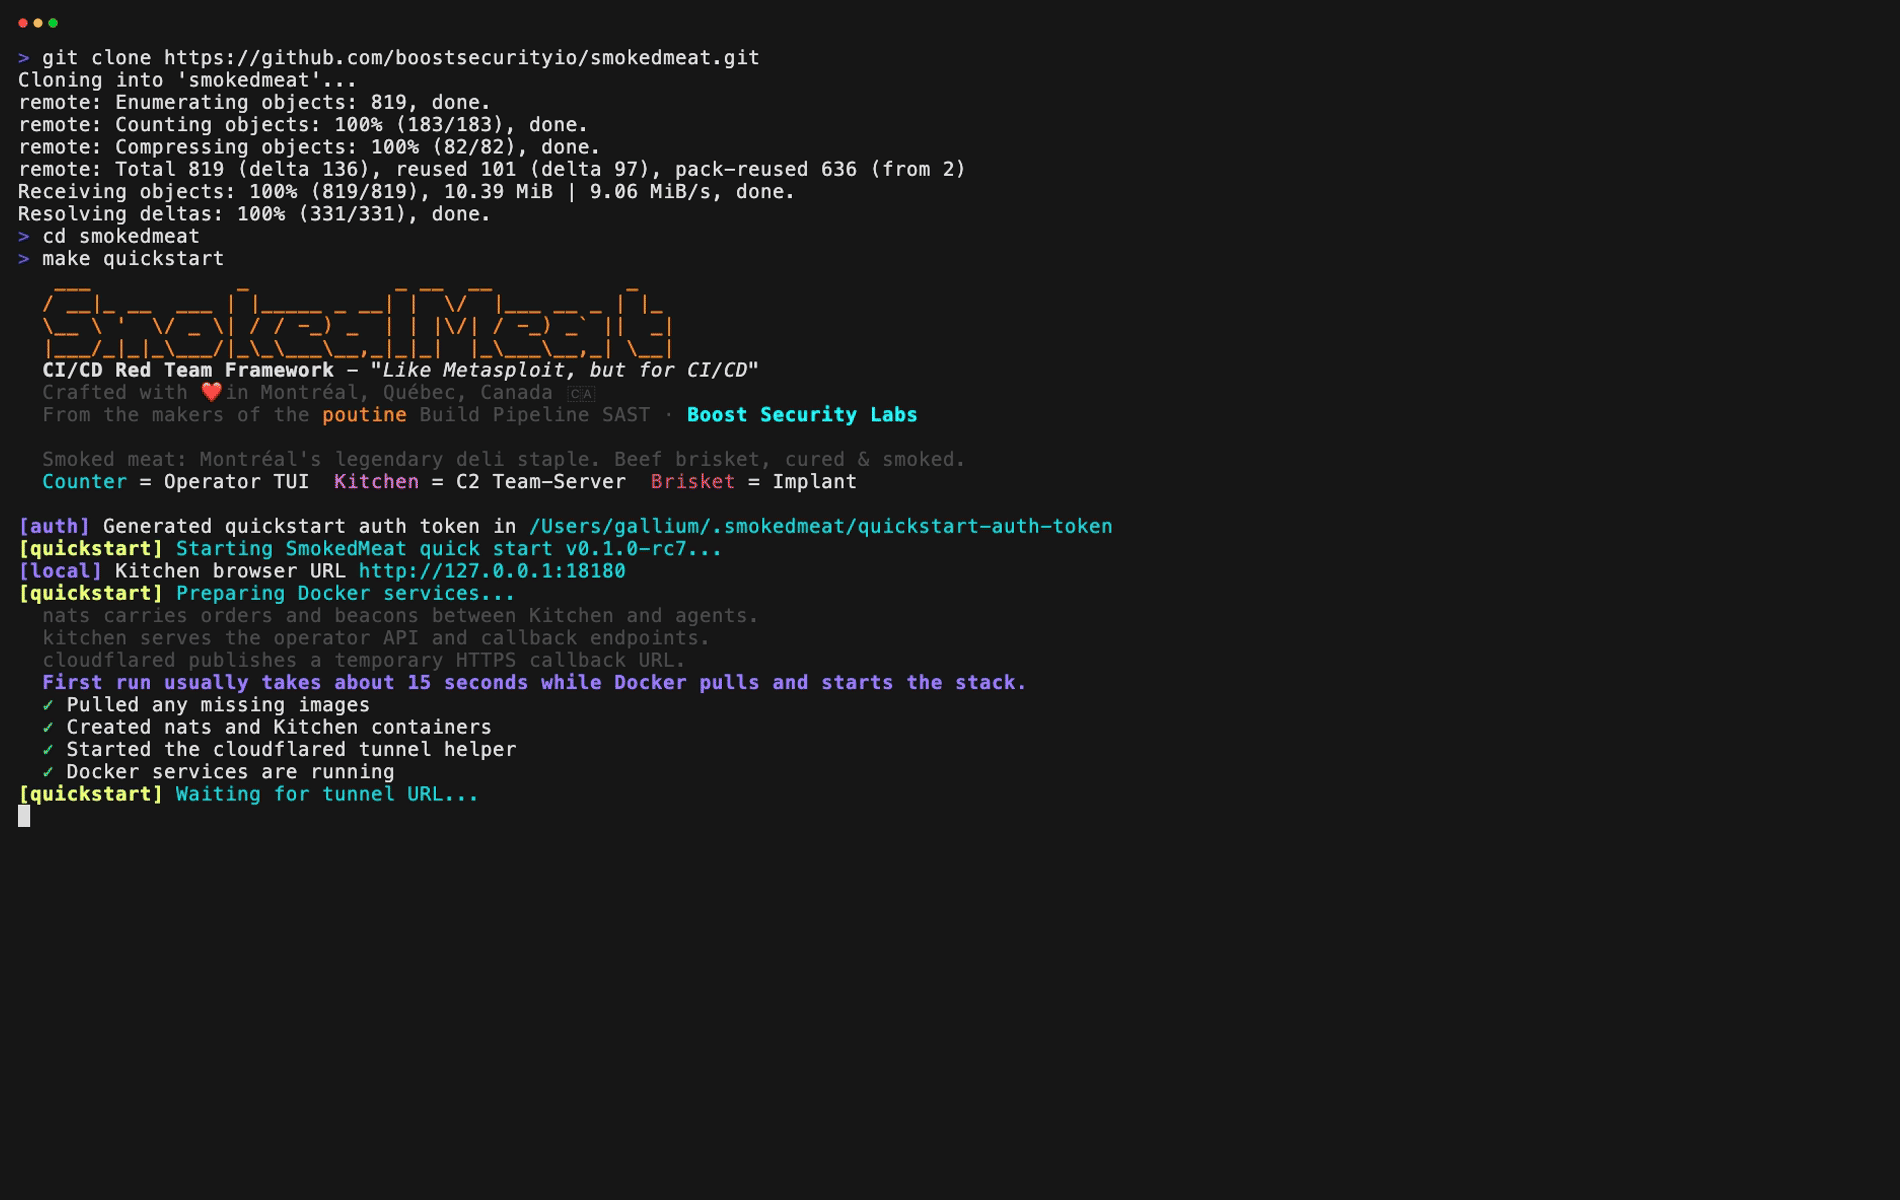
git clone https://github.com/boostsecurityio/smokedmeat.git
cd smokedmeat
make quickstart
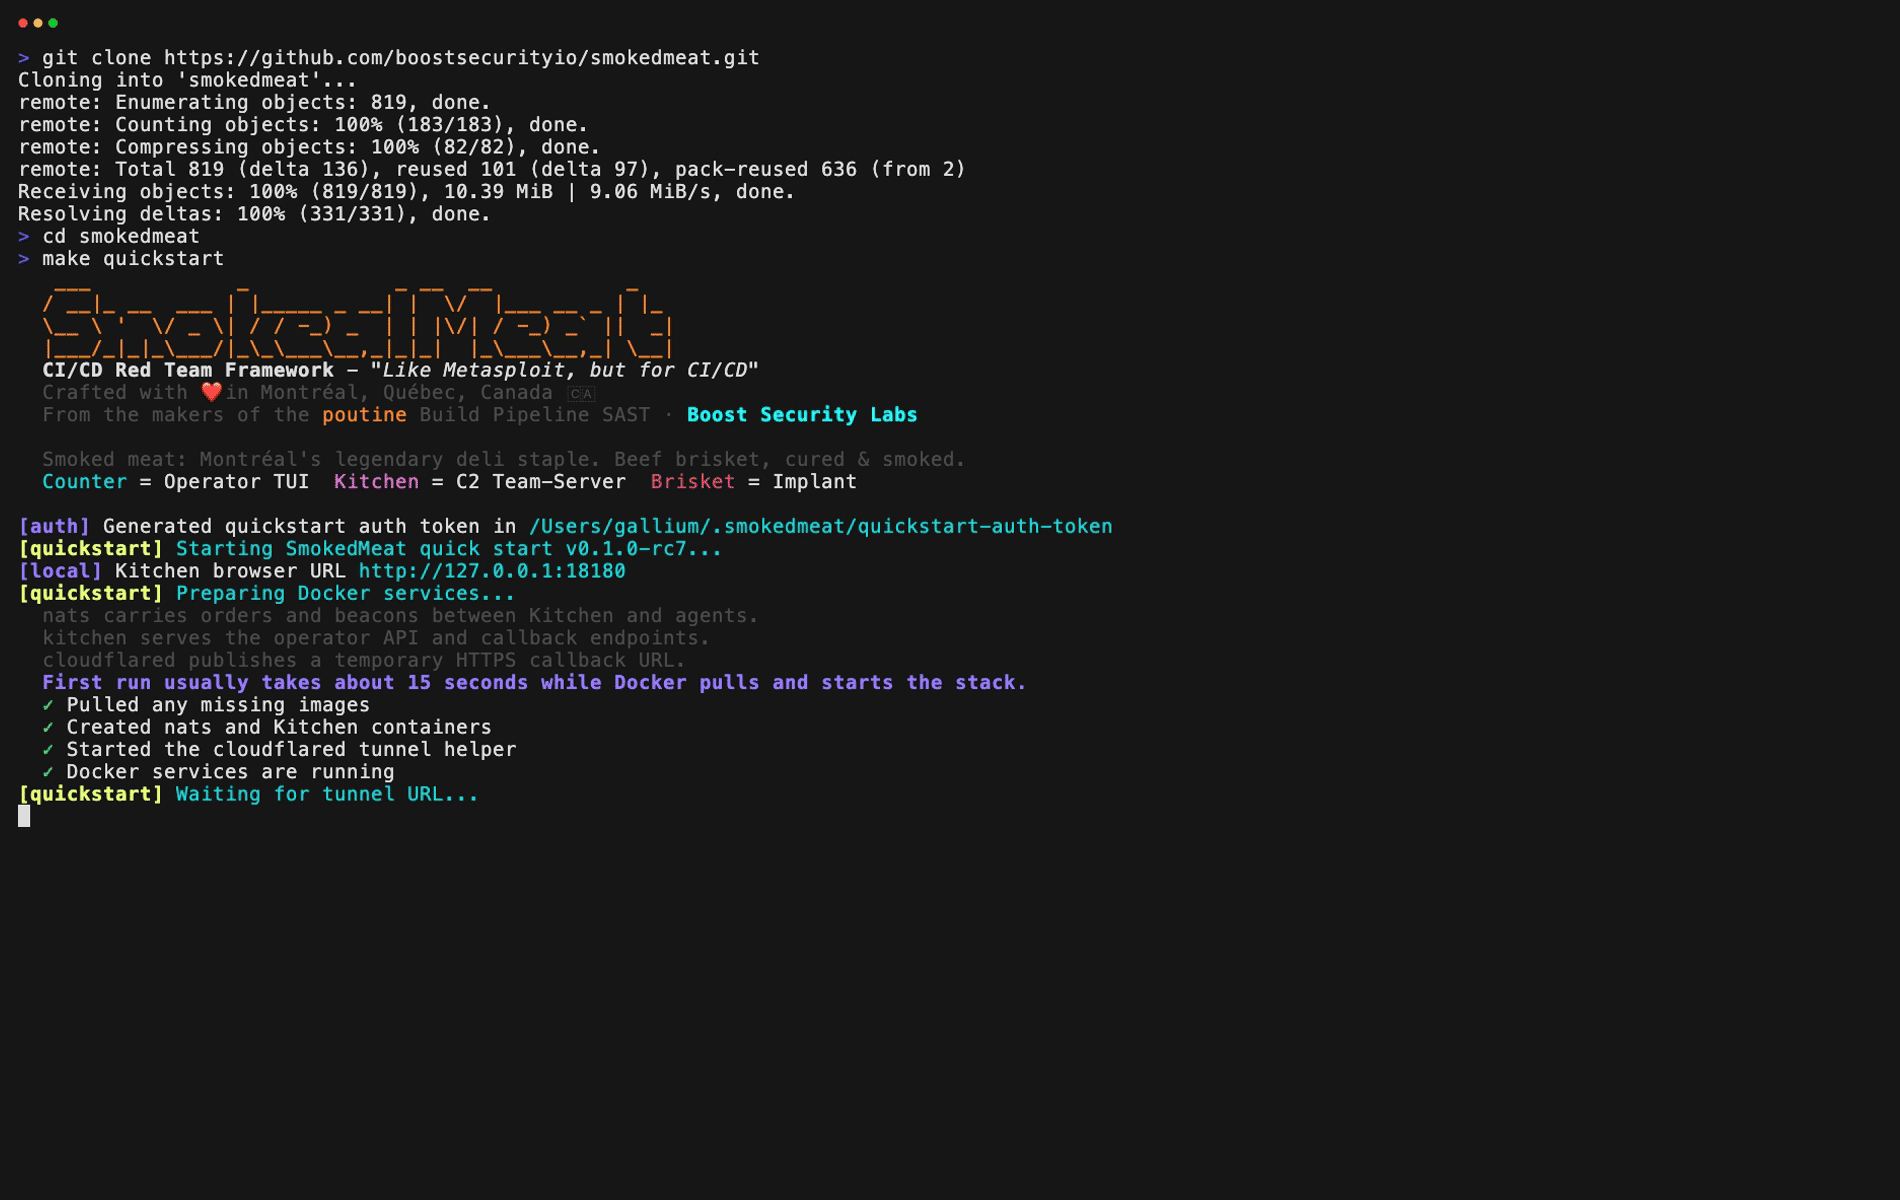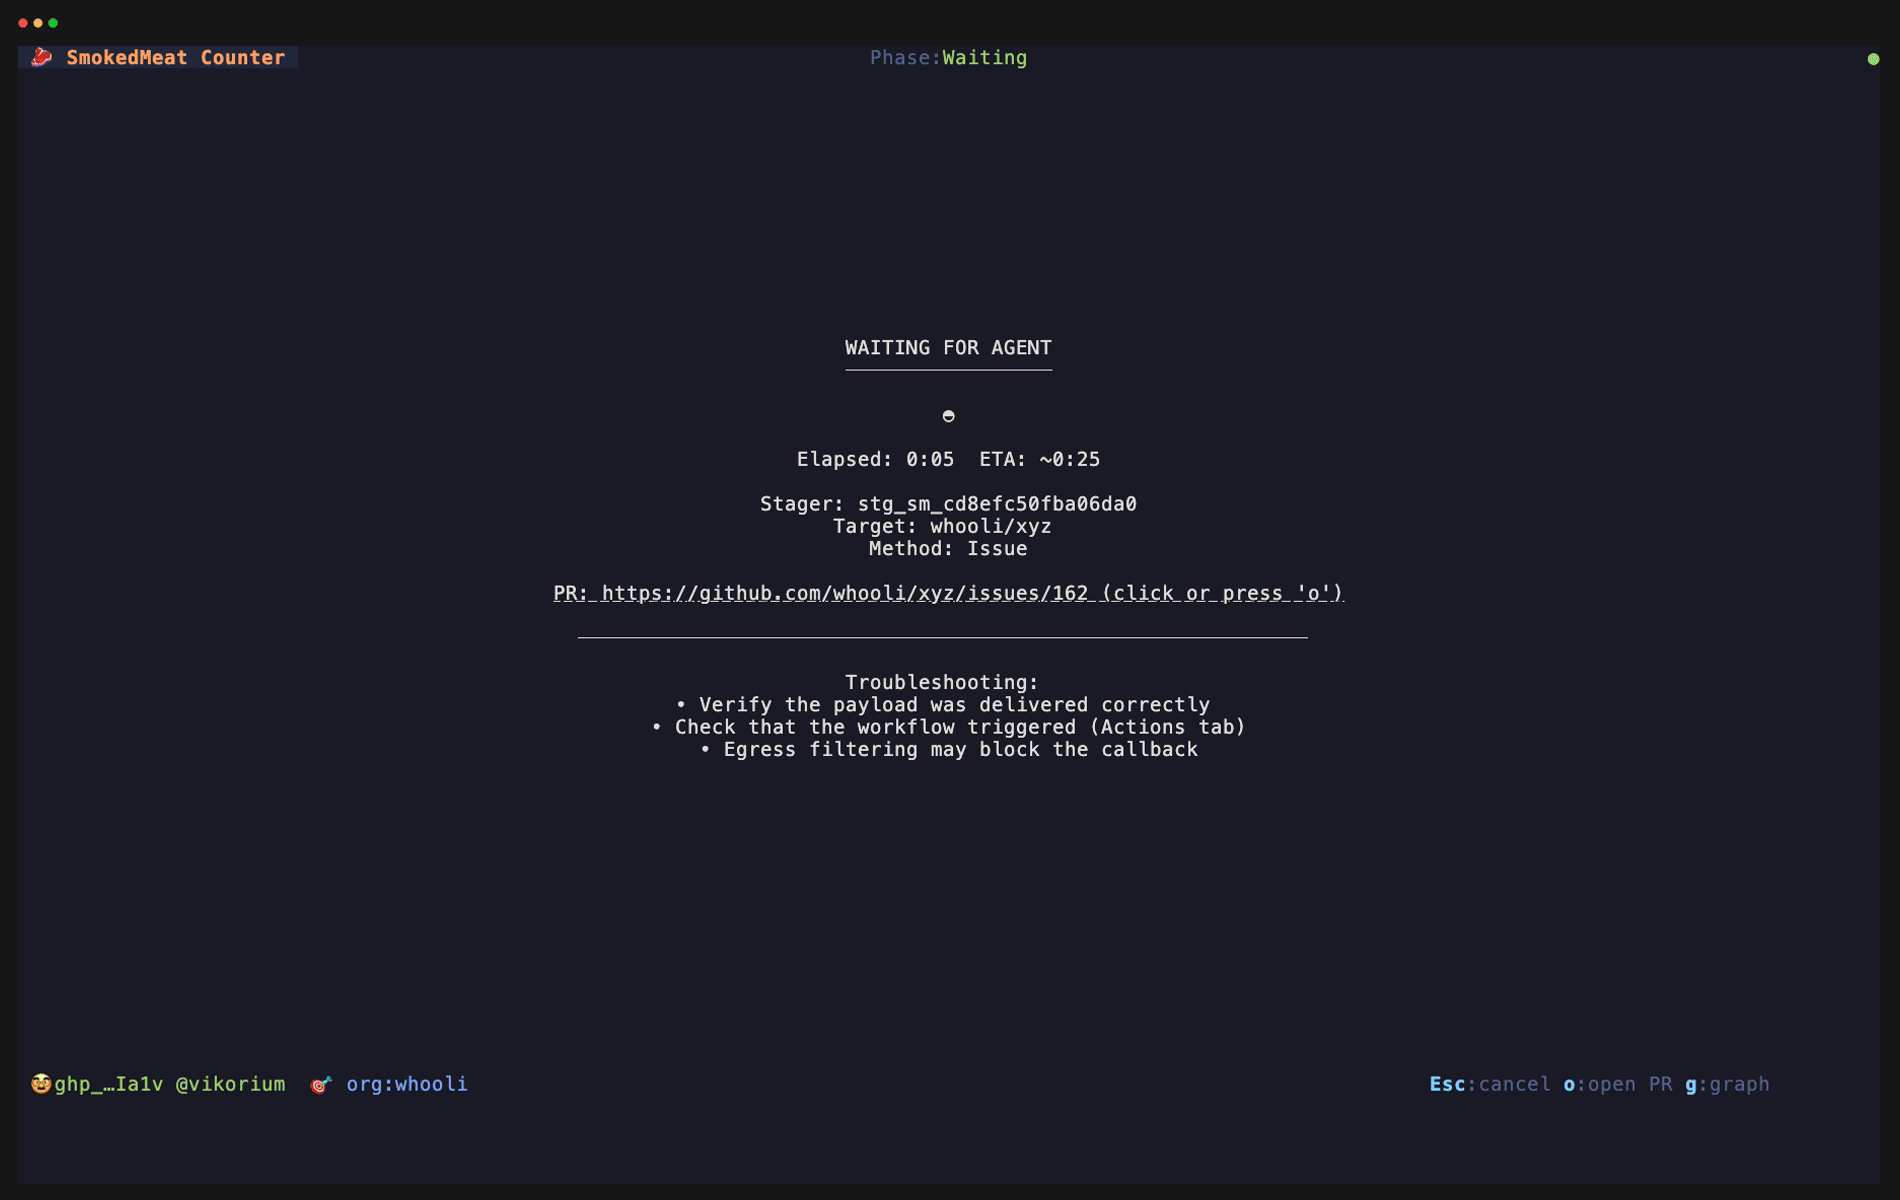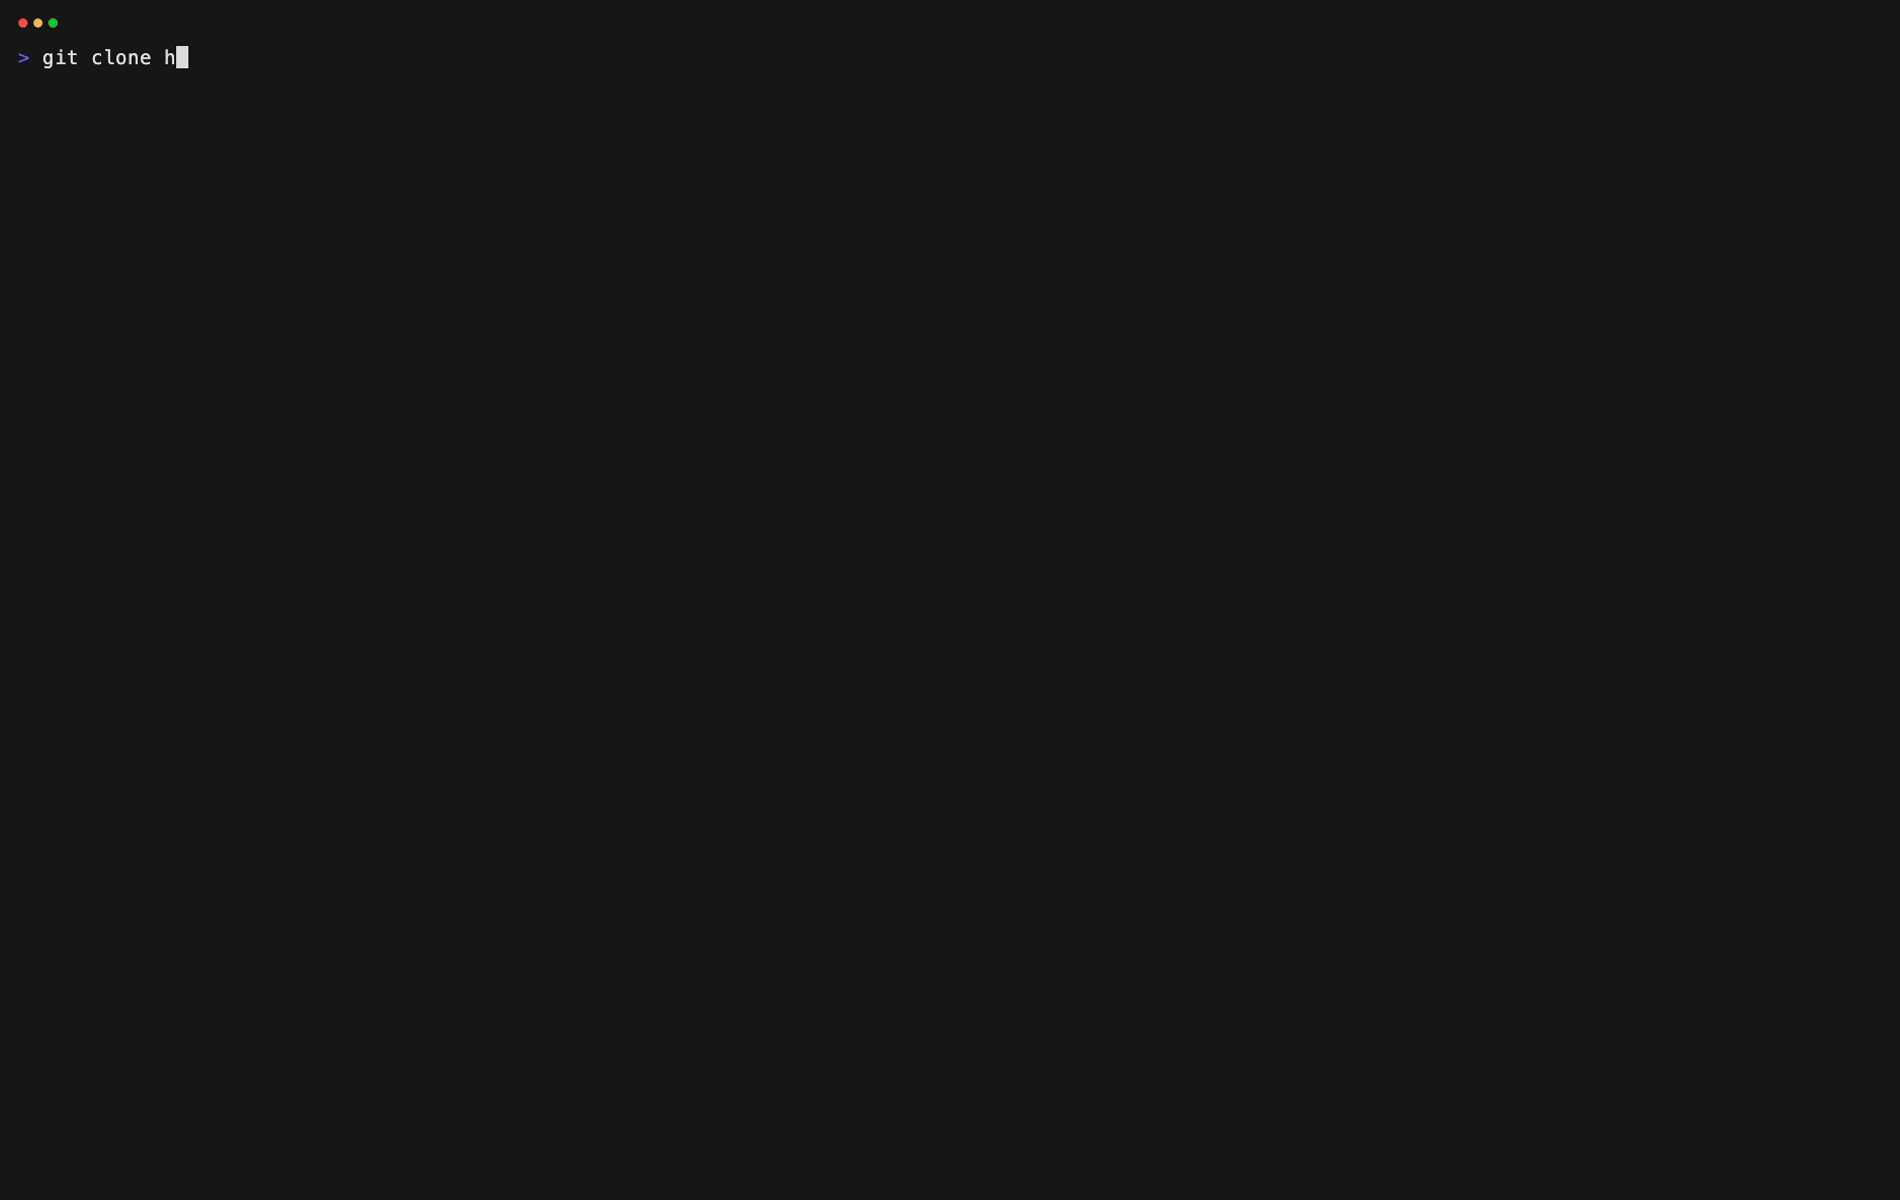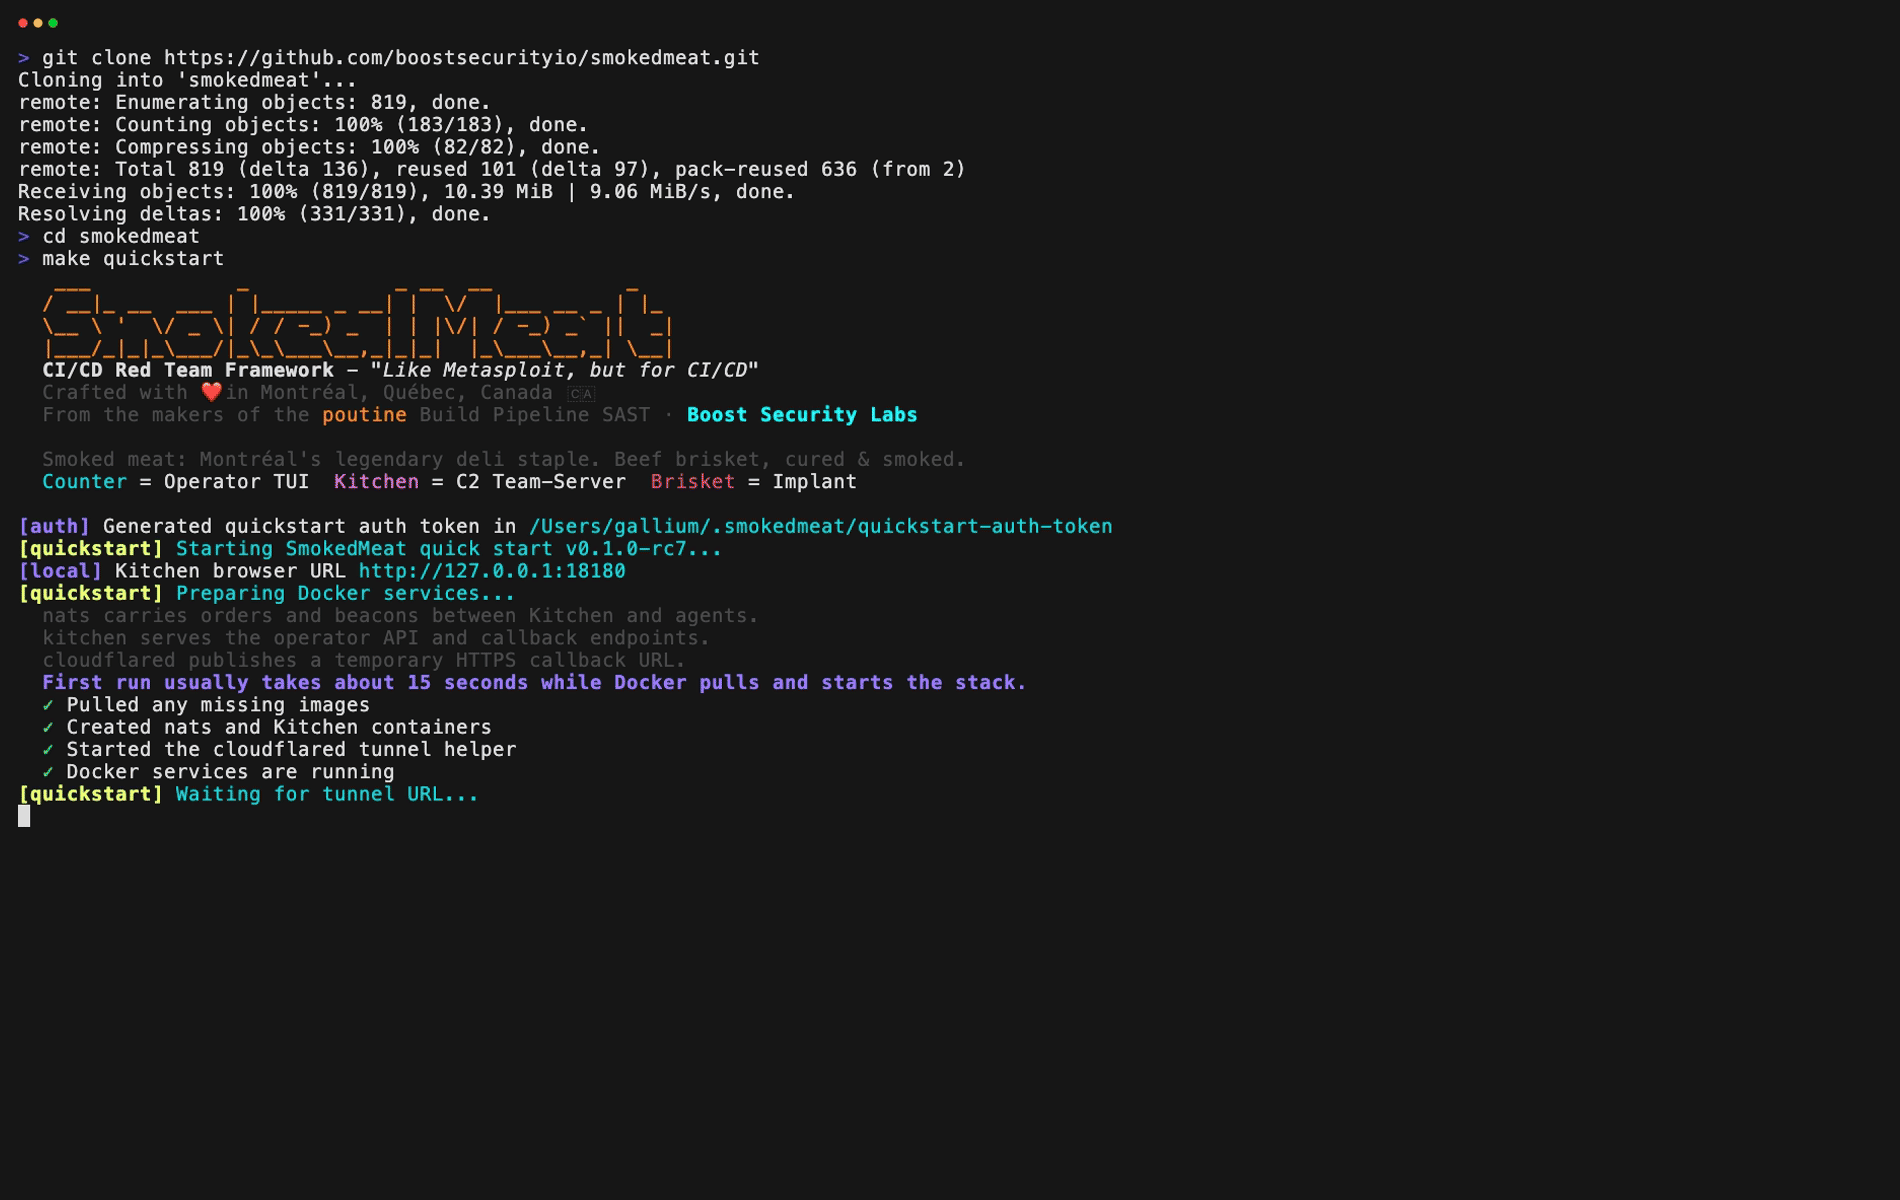
make quickstart — рекомендуемый первый запуск. Он запускает локально стек быстрого старта стабильного релиза и запускает операторский TUI (Counter) для локального C2-сервера (Kitchen).
Рекомендуемый первый запуск:
whoolipublic_repo⚠ Предпочитайте классический PAT. Тонконастроенные PAT могут быть слишком ограничительными и могут блокировать тестирование публичных целей в других организациях, включая whooli.
whooli — это намеренно уязвимая площадка для CI/CD-атак от SmokedMeat. Это рекомендуемая первая цель для публичного пути.
Мастер настройки проведет вас через:
repo.whooli или свою организацию/репозиторийДля полного потока испытаний см. руководство по whooli или перейдите напрямую к whooli GitHub org.
Когда закончите:
make quickstart-down       # Остановить контейнеры
make quickstart-purge      # Остановить и удалить все данные
Если вы хотите работать из исходного кода, см. Разработка.
Если вы вносите вклад или итерируете локально в дереве исходного кода, установите Go 1.26+ и используйте dev-быстрый старт:
make dev-quickstart
make dev-quickstart собирает локальный образ smokedmeat-cloud-shell, запускает cloudflared, nats и C2-сервер (Kitchen), затем запускает операторский TUI из исходного кода.
Если сначала нужна инфраструктура, а операторский TUI позже:
make dev-quickstart-up
make dev-quickstart-counter
Когда закончите:
make dev-quickstart-down   # Остановить контейнеры
make dev-quickstart-purge  # Остановить и удалить все данные
Больше режимов развертывания и деталей локальной разработки в docs/deployment.md.
Counter проверяет наличие новых релизов SmokedMeat при запуске. Можно отключить, установив переменную окружения SMOKEDMEAT_DISABLE_VERSION_CHECK.
| Стандартный термин | Имя в SmokedMeat | Описание |
|---|---|---|
| Операторский TUI | Counter | Терминальный интерфейс для анализа, доставки нагрузки и постэксплуатационного рабочего процесса. |
| C2-сервер | Kitchen | API и WebSocket-сервер для сессий оператора, стагеров, обратных вызовов и состояния графа. |
| Имплант | Brisket | Агент, доставляемый на скомпрометированные CI-раннеры для маяковой связи, выполнения команд и перемещения. |
| Просмотр графа в браузере | Browser View | Живой граф атаки, обслуживаемый C2-сервером по адресу /graph. |
| Режим | Используйте, когда | Точка входа |
|---|---|---|
| Quickstart | Самый быстрый первый запуск на зафиксированном релизе | make quickstart |
| Dev Quickstart | Работа с локальным деревом исходного кода | make dev-quickstart |
| Hosted Teamserver | Проведение реального задания со стабильным доменом | docs/deployment.md |
Hosted Teamserver запускает C2-сервер на выделенном хосте, а операторский TUI — нативно на каждой рабочей станции оператора.
На высоком уровне операторский TUI (Counter) общается с C2-сервером (Kitchen), который управляет имплантами (Brisket), запущенными на скомпрометированных CI-раннерах, и отображает живой граф атаки.