Вики для сбора ресурсов по укреплению инфраструктуры Red Team

Эта вики предназначена для предоставления ресурса по настройке устойчивой инфраструктуры Red Team. Она была создана в дополнение к докладу Стива Бороша (@424f424f) и Джеффа Диммока (@bluscreenofjeff) на BSides NoVa 2017 «Doomsday Preppers: Fortifying Your Red Team Infrastructure» (слайды)
Если вы хотите что-то добавить, пожалуйста, отправьте Pull Request или создайте issue в репозитории.
СПАСИБО всем авторам контента, на который ссылается эта вики, и всем, кто внес свой вклад!
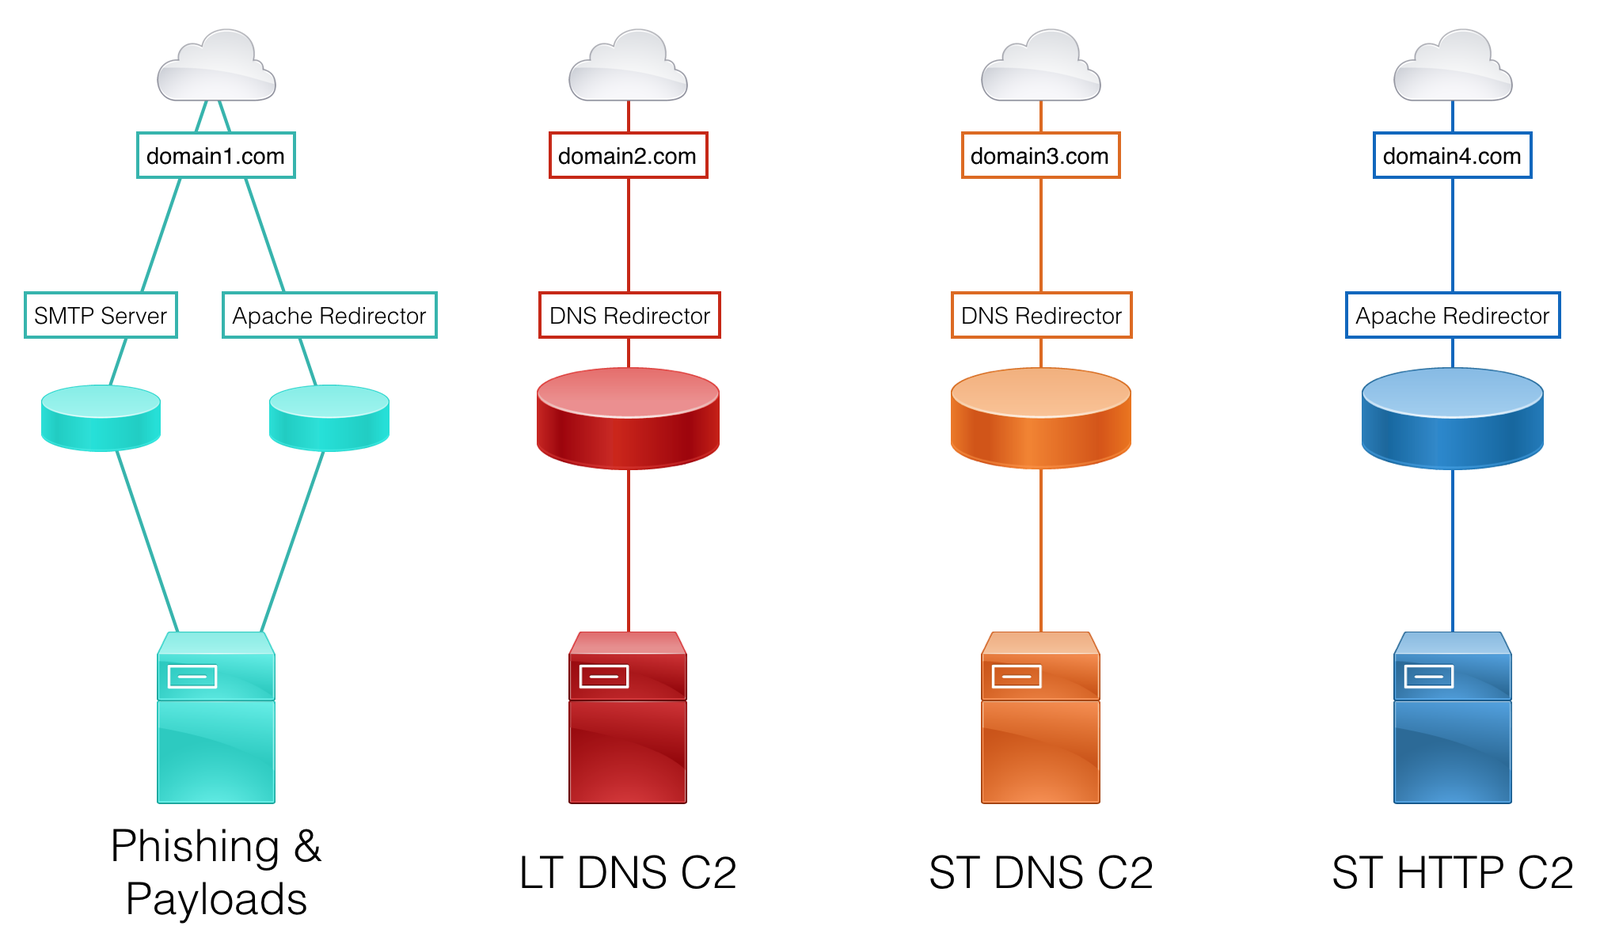
При проектировании инфраструктуры Red Team, которая должна выдерживать активное противодействие или работать в рамках долгосрочного задания (недели, месяцы, годы), важно разделять каждый актив по функции. Это обеспечивает устойчивость и гибкость против Blue Team, когда активы кампании начинают обнаруживаться. Например, если фишинговое письмо оценки было идентифицировано, Red Team потребуется создать только новый SMTP-сервер и сервер размещения полезных нагрузок, а не настраивать всю командную инфраструктуру заново.
Рассмотрите возможность разделения этих функций на разных активах:
Каждая из этих функций, скорее всего, потребуется для каждой кампании социальной инженерии. Поскольку активное реагирование на инциденты является типичным для оценки Red Team, для каждой кампании следует разворачивать новый набор инфраструктуры.
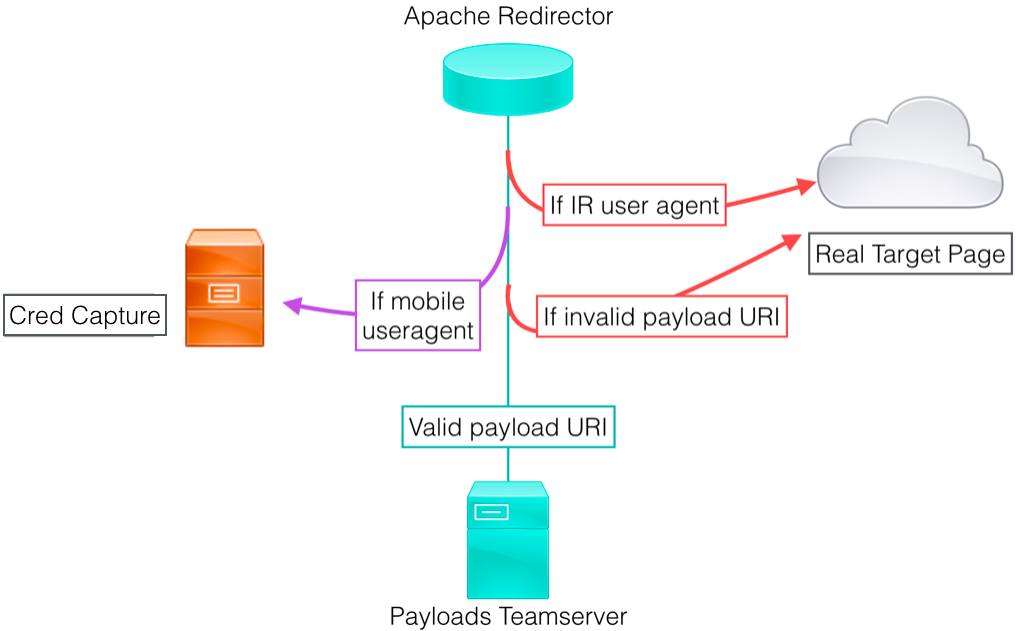
Для повышения устойчивости и скрытности перед каждым внутренним активом (например, командным сервером) следует размещать редиректор. Цель — всегда иметь хост между нашей целью и нашими внутренними серверами. Такая настройка инфраструктуры делает развертывание новой инфраструктуры гораздо более быстрым и простым — нет необходимости поднимать новый командный сервер, переносить сессии и переподключать несгоревшие активы на внутреннем уровне.
Распространенные типы редиректоров:
Для каждого типа редиректора существует несколько вариантов реализации, которые лучше всего подходят для разных сценариев. Эти варианты подробно рассматриваются в разделе Редиректоры вики. Редиректоры могут быть VPS-хостами, выделенными серверами или даже приложениями, работающими на экземпляре Platform-as-a-Service.
Вот примерная схема с учетом функционального разделения и использования редиректоров:
A Vision for Distributed Red Team Operations - Raphael Mudge (@armitagehacker)
Infrastructure for Ongoing Red Team Operations - Raphael Mudge
Advanced Threat Tactics (2 of 9): Infrastructure - Raphael Mudge
Cloud-based Redirectors for Distributed Hacking - Raphael Mudge
How to Build a C2 Infrastructure with Digital Ocean – Part 1 - Lee Kagan (@invokethreatguy)
Automated Red Team Infrastructure Deployment with Terraform - Part 1 - Rasta Mouse (@_RastaMouse)
Воспринимаемая репутация домена будет сильно различаться в зависимости от продуктов, используемых вашей целью, а также от их конфигурации. Таким образом, выбор домена, который будет работать на вашей цели, — это не точная наука. Сбор разведданных из открытых источников (OSINT) будет критически важен для наилучшего предположения о состоянии средств контроля и о том, какие ресурсы использовать для проверки доменов. К счастью, онлайн-рекламодатели сталкиваются с теми же проблемами и создали некоторые решения, которые мы можем использовать.
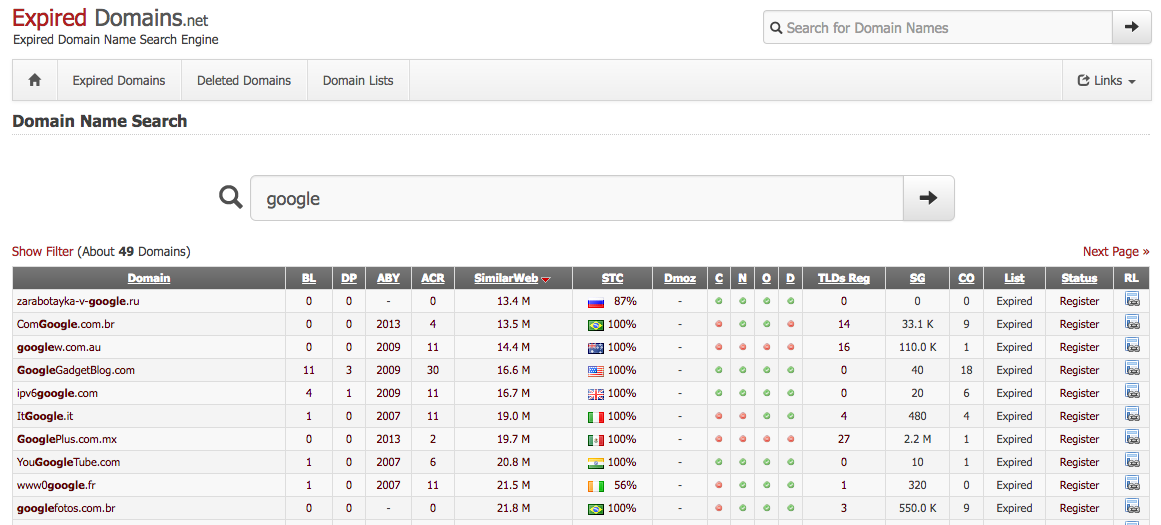
expireddomains.net — это поисковая система по недавно истекшим или удаленным доменам. Она предоставляет поиск и расширенную фильтрацию, такую как возраст истечения, количество обратных ссылок, количество снимков Archive.org, оценку SimilarWeb. Используя сайт, мы можем регистрировать ранее использовавшиеся домены, которые будут иметь возраст домена, выглядеть похожими на нашу цель, выглядеть похожими на нашу имитацию или просто с высокой вероятностью не выделяться в сети нашей цели.
При выборе домена для C2 или эксфильтрации данных рассмотрите возможность выбора домена, отнесенного к категории «Финансы» или «Здравоохранение». Многие организации не выполняют SSL-прослушивание (middling) для этих категорий из-за возможных юридических проблем или проблем с чувствительностью данных. Также важно убедиться, что выбранный домен не связан с предыдущими кампаниями вредоносного ПО или фишинга.