Blue Pigeon — это инструмент для эксфильтрации данных и проксирования на основе Bluetooth, обеспечивающий связь между удаленным сервером управления (C2) и скомпрометированным хостом.

Blue Pigeon: инструмент для эксфильтрации данных и прокси на основе Bluetooth для Red Team
1. Blue Pigeon - Мобильное приложение
2. Blue Beak - Пользовательские хуки EdXposed Framework
3. Blue Dispatcher - .NET модуль для скомпрометированного хоста
Blue Pigeon — это инструмент для эксфильтрации данных и прокси на основе Bluetooth, обеспечивающий связь между удалённым сервером управления (C2) и скомпрометированным хостом.
Вдохновлённый способностью почтового голубя доставлять сообщения домой, Blue Pigeon имитирует такое же поведение и доставляет сообщения/полезные нагрузки между агентом (скомпрометированным хостом) и его гнездом (мобильным приложением, которое затем проксирует их на C2-сервер).
Blue Pigeon разработан как Android-приложение для Red Teamer'а, чтобы развернуть его вблизи скомпрометированного хоста. Он особенно полезен для операций Red Team, когда традиционные каналы связи (веб, электронная почта, DNS) недоступны.
Развивая технику «Эксфильтрация по альтернативному протоколу» (ID: T1048) из тактики эксфильтрации фреймворка MITRE AT&CK, Blue Pigeon предлагает новый способ установления управления и выполнения эксфильтрации данных как «Действие над целью» в рамках Cyber Kill Chain, используя Bluetooth-обмен файлами в качестве среды эксфильтрации.
Blue Pigeon создан @mahchiahui, @jingloon и @cloudkanghao
(Источник: https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
Установление управления и выполнение эксфильтрации данных — ключевые этапы в Cyber Kill Chain, но они часто сопряжены с осложнениями и серьёзными последствиями в случае ошибки. В операции Red Team неудачная попытка может оставить постоянные следы в журналах сетевой активности и вызвать срабатывание механизмов обнаружения.
В некоторых наших упражнениях Red Teaming мы столкнулись с необходимостью эксфильтровать данные и связываться со скомпрометированным хостом, не используя традиционные каналы (веб, электронная почта, DNS).
Поскольку доступных решений для этой задачи было мало, мы исследовали различные идеи эксфильтрации на основе беспроводных/радиоканалов. В результате был создан Blue Pigeon, расширяющий наш арсенал Red Team.
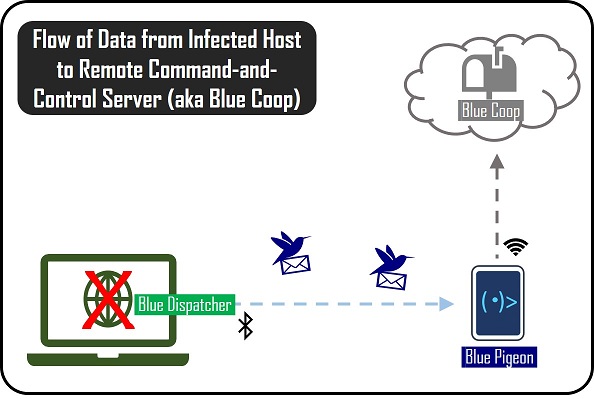
Blue Pigeon работает как фоновый сервис на Android-смартфоне. Когда Red Teamer/злоумышленник помещает телефон рядом со скомпрометированным хостом (заражённым полезной нагрузкой Blue Dispatcher), Blue Pigeon может служить точкой эксфильтрации и ретранслятором команд на удалённый C2-сервер (также известный как Blue Coop).
Нажмите здесь для демонстрационного видео Blue Pigeon в действии
Blue Pigeon был спроектирован со следующими ключевыми требованиями:
Blue Pigeon должен обеспечивать эксфильтрацию данных, избегая обнаружения на различных уровнях:
Обход обнаружения сетевого трафика: Эксфильтрация данных со скомпрометированного хоста не должна проходить через традиционные каналы связи, так как они, скорее всего, логируются и мониторятся стандартными средствами EDR (Endpoint Detection and Response). (И уже есть много других, более подходящих решений — зачем изобретать колесо, верно?)
Обход обнаружения человеком: Эксфильтрация данных должна происходить без визуальных индикаторов на машине жертвы, так как в худшем случае он всё ещё может использовать скомпрометированную машину.
Blue Pigeon должен сохранять скрытность, то есть оставаться незаметным при развёртывании «на поле».
Громоздкие ноутбуки, Raspberry Pi и самодельные хакерские наборы — категорически не подходят, так как это ограничивает возможности и осуществимость развёртывания. Нам нужен маленький и безобидный голубь, а не чёртов альфа-самец павлин!
Blue Pigeon прячется внутри обычного Android-телефона, который Red Teamer/злоумышленник может пронести на объект. Никто не заподозрит мобильный телефон...
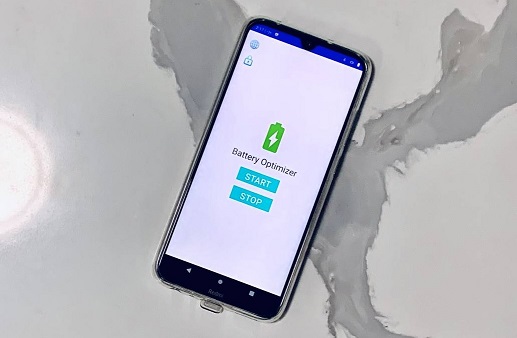
В редком случае, когда Red Teamer'a попросят показать телефон, Blue Pigeon можно замаскировать под безобидное приложение, соответствующее контексту операции. В базовом proof-of-concept мобильное приложение замаскировано под приложение-оптимизатор батареи. Не стесняйтесь форкать репозиторий и делать Blue Pigeon косметическую «перекраску»!
Blue Pigeon не должен вынуждать Red Teamer'a проявлять признаки, указывающие на попытку эксфильтрации, во время развёртывания телефона.
Red Teamer'у нужно лишь запустить приложение и поднести телефон к скомпрометированной машине.
Blue Pigeon работает в фоновом режиме на телефоне и не требует, чтобы экран был активен.
Blue Pigeon автоматически обрабатывает входящие сообщения, не требуя от Red Teamer'a вручную принимать запрос на передачу файла (и даже не показывает такое окно).
Blue Pigeon должен поддерживать максимальную доступность (и только для) скомпрометированного хоста во время развёртывания.
Blue Pigeon должен оставаться активным для приёма входящих сообщений без регулярного вмешательства Red Teamer'a.
Blue Pigeon должен выдерживать вредоносные запросы/DoS-атаки и сохранять доступность для целевого хоста.
Blue Pigeon может постоянно оставаться в режиме обнаружения, чтобы скомпрометированный хост мог сканировать и подключаться.
Для защиты от DoS-атак и атак повторного воспроизведения (replay) используется HMAC-аутентификация и рандомизация имён файлов. Blue Pigeon принимает запросы на передачу файлов только после аутентификации с настраиваемой секретной фразой.
Blue Pigeon спроектирован как трёхкомпонентный фреймворк, состоящий из следующих частей:


