

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/blazeinfosec/bt2
Пост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеRed TeamingИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubblazeinfosec/bt2

bt2

Blaze Telegram Backdoor Toolkit — это постэксплуатационный инструмент, использующий инфраструктуру Telegram в качестве C&C

Репозиторий
206558610 лет назадПроверено Kitploit
Поделиться

bt2: Набор инструментов для бэкдора Blaze Telegram

bt2 — это бэкдор на Python в виде IM-бота, который использует инфраструктуру и многофункциональный API ботов, предоставляемый Telegram, слегка перепрофилируя его коммуникационную платформу для работы в качестве C&C.

Зависимости

  • Telepot
  • requests

Установка

$ sudo pip install telepot
$ sudo pip install requests

PS: Для корректной работы Telepot требуется версия requests не ниже 2.9.1.

Ограничения

В настоящее время компонент выполнения shellcode зависит от ctypes и работает только на платформах Windows.

Использование

Перед использованием этого кода необходимо зарегистрировать бота в Telegram. Это можно сделать, обратившись к Botfather — после настройки имени бота и имени пользователя вы получите ключ, который будет использоваться для взаимодействия с API бота.

Для получения дополнительной информации см. Telegram bots: введение для разработчиков

Также настоятельно рекомендуется заменить 'botmaster ID' на ID мастера, ограничив общение между ботом и конкретным ID ботмастера, чтобы избежать злоупотреблений со стороны неавторизованных лиц.

$ python bt2.py
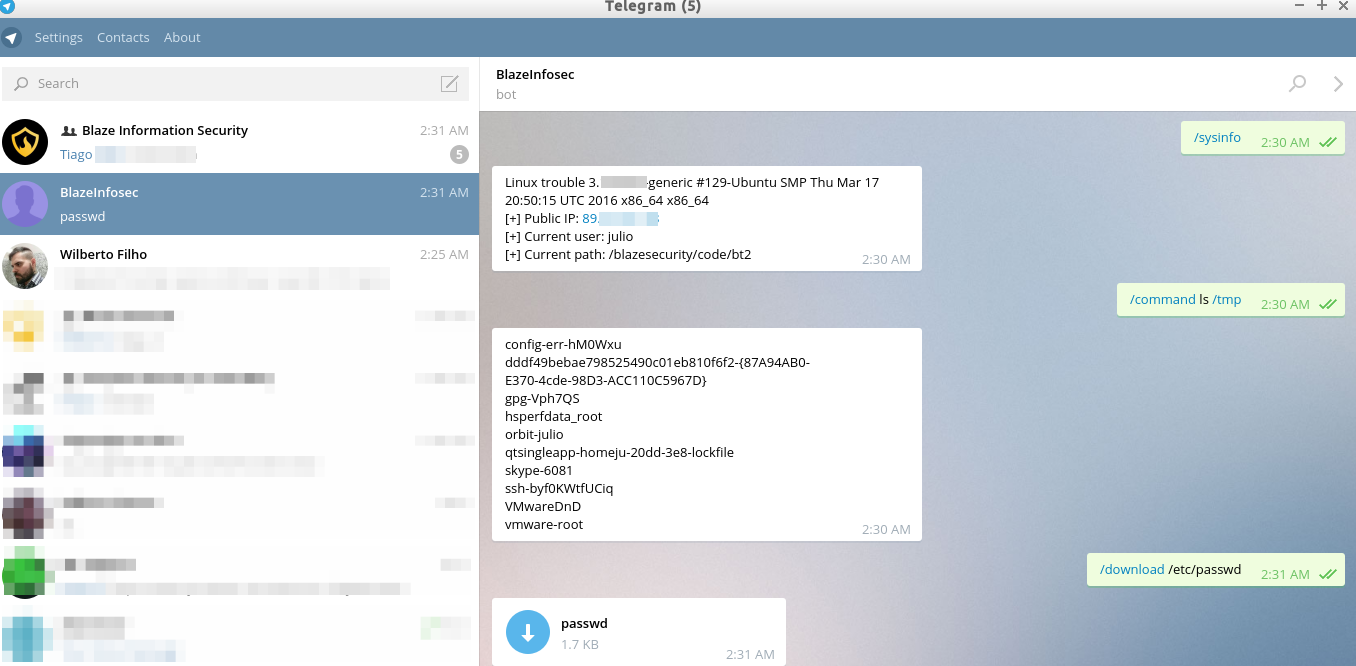
Пример скриншота

Ресурсы

Мы опубликовали сообщение в блоге с дополнительными подробностями о платформах управления и контроля и о том, как использовать инструмент: https://blog.blazeinfosec.com/bt2-leveraging-telegram-as-a-command-control-platform/

Отказ от ответственности

bt2 — это всего лишь доказательство концепции и никоим образом не намерен нарушать условия использования Telegram. Он был разработан для использования в законных тестах на проникновение, и ни автор, ни Blaze Information Security не несут ответственности за любое злонамеренное использование инструмента.

Известные ошибки

  • После запуска обратной оболочки и выхода из нее все команды, отправленные боту, имеют дублирующиеся ответы.
  • Функция 'kill' работает не так, как должна.
  • После успешного выполнения shellcode бот умирает. При возврате он получает предыдущие сообщения с сервера и снова выполняет shellcode. Необходимо найти способ избежать получения предыдущих сообщений.

Автор

  • Julio Cesar Fort - julio at blazeinfosec dot com
  • Twitter: @juliocesarfort / @blazeinfosec

Лицензия

Этот проект лицензирован в соответствии с лицензией Apache — подробности см. в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





