blackarrowsec/pivotnacci
Инструмент для создания SOCKS-соединений через HTTP-агенты

Проникновение во внутреннюю сеть с помощью развертывания HTTP-агентов. Pivotnacci позволяет создать SOCKS-сервер, который общается с HTTP-агентами. Архитектура выглядит следующим образом:
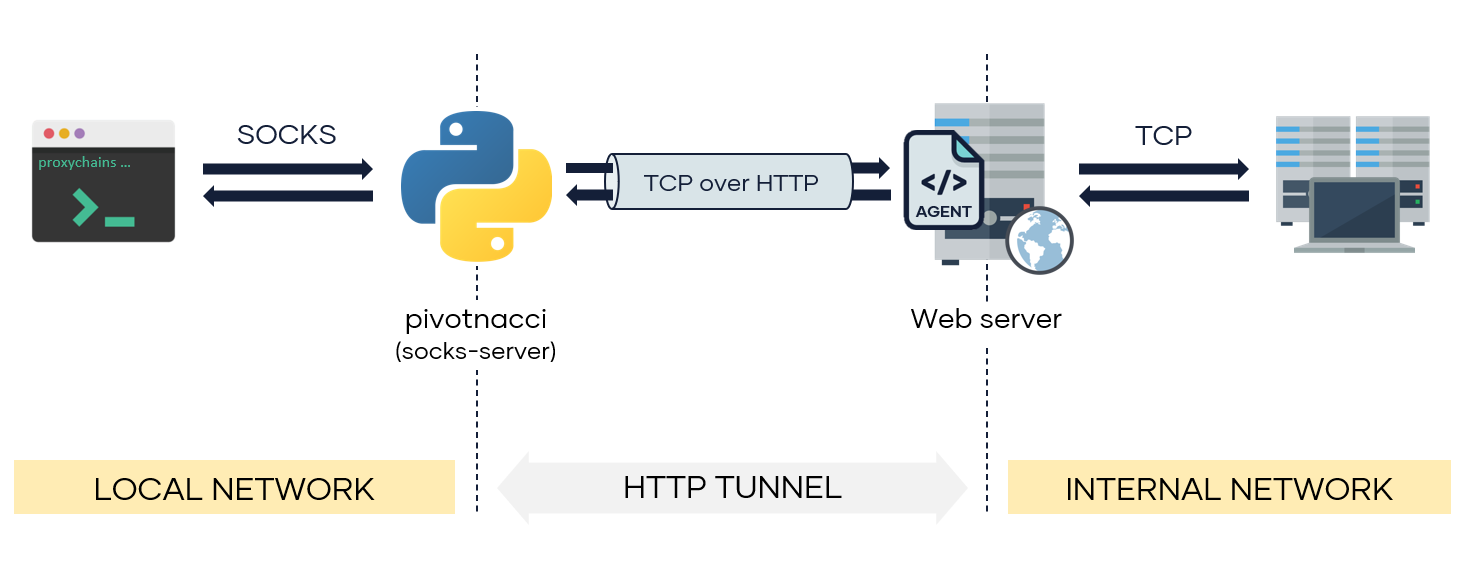
Этот инструмент был вдохновлен отличным reGeorg. Однако он включает некоторые улучшения:
Из пакетов Python:
pip3 install pivotnacci
Из репозитория:
git clone https://github.com/blackarrowsec/pivotnacci.git
cd pivotnacci/
pip3 install -r requirements.txt # чтобы не устанавливать в систему
python3 setup.py install # установка в систему
$ pivotnacci -h
usage: pivotnacci [-h] [-s addr] [-p port] [--verbose] [--ack-message message]
                  [--password password] [--user-agent user_agent]
                  [--header header] [--proxy [protocol://]host[:port]]
                  [--type type] [--polling-interval milliseconds]
                  [--request-tries number] [--retry-interval milliseconds]
                  url

Socks server for HTTP agents

positional arguments:
  url                   URL агента

optional arguments:
  -h, --help            показать это справочное сообщение и выйти
  -s addr, --source addr
                        Адрес прослушивания по умолчанию (по умолчанию: 127.0.0.1)
  -p port, --port port  Порт прослушивания по умолчанию (по умолчанию: 1080)
  --verbose, -v
  --ack-message message, -a message
                        Сообщение, возвращаемое веб-страницей агента (по умолчанию:
                        Server Error 500 (Internal Error))
  --password password   Пароль для связи с агентом (по умолчанию: )
  --user-agent user_agent, -A user_agent
                        Заголовок User-Agent, отправляемый агенту (по умолчанию:
                        pivotnacci/0.0.1)
  --header header, -H header
                        Отправить пользовательский заголовок. Укажите в форме 'Name: Value'
                        (по умолчанию: None)
  --proxy [protocol://]host[:port], -x [protocol://]host[:port]
                        Установить HTTP-прокси для использования.(Также поддерживаются
                        переменные окружения HTTP_PROXY и HTTPS_PROXY)
                        (по умолчанию: None)
  --type type, -t type  Указать тип агента, если он не определяется автоматически.
                        Варианты: ['php', 'jsp', 'aspx'] (по умолчанию: None)
  --polling-interval milliseconds
                        Интервал опроса агентов (для операций recv)
                        (по умолчанию: 100)
  --request-tries number
                        Количество повторных попыток для каждого запроса к агенту.
                        Для использования в случае балансируемых серверов (по умолчанию: 50)
  --retry-interval milliseconds
                        Интервал повторной попытки неудачного запроса (из-за
                        балансируемого сервера) (по умолчанию: 100)
Использование агента с паролем s3cr3t (переменная AGENT_PASSWORD также должна быть изменена на стороне агента):
pivotnacci https://domain.com/agent.php --password "s3cr3t"
Использование пользовательского заголовка HTTP Host и пользовательского User-Agent CustomAgent:
pivotnacci https://domain.com/agent.jsp -H 'Host: vhost.domain.com' -A 'CustomAgent'
Установка другого сообщения агента 418 I'm a teapot (переменная ACK_MESSAGE также должна быть изменена на стороне агента):
pivotnacci https://domain.com/agent.aspx --ack-message "418 I'm a teapot"
Снижение вероятности обнаружения (например, WAF) путем установки интервала опроса в 2 секунды:
pivotnacci https://domain.com/agent.php --polling-interval 2000
Eloy Pérez (@Zer1t0) [ www.blackarrow.net - www.tarlogic.com ]
Весь код, включенный в этот проект, лицензирован на условиях лицензии GNU AGPLv3.