 bishopfox/bfinject
Инъекция Dylib для iOS 11.0 - 11.1.2 с джейлбрейками LiberiOS и Electra

Лёгкая инъекция dylib для джеилбрейкнутых 64-битных устройств на iOS 11.0 - 11.1.2. Совместима с джеилбрейками Electra и LiberiOS.
bfinject загружает произвольные dylib в запущенные приложения из App Store. В неё встроена поддержка дешифрования приложений App Store, и в комплекте поставляются iSpy и Cycript.
bfinject — это обёртка, которая берёт на себя корректную подпись кода ваших dylib перед их инъекцией с помощью bfinject4realz. Полностью автономна, не требует jailbreakd, QiLin или чего-то подобного. Просто работает.
Примечание: bfinject не работает на Electra, если включена опция "Tweaks". Перезагрузите устройство и повторно запустите Electra без твиков, чтобы использовать bfinject. Если вы видите ошибки, связанные с "thread_create", проблема именно в этом.
Примечание: bfdecrypt доступен как отдельный dylib здесь: https://github.com/BishopFox/bfdecrypt/
wget от Electra не поддерживает SSL.ssh root@your-device-ip # (the password is 'alpine')
mkdir bfinject
cd bfinject
wget http://<your_server>/bfinject.tar
tar xvf bfinject.tar
wget от LiberiOS не поддерживает SSL.ssh root@your-device-ip # (the password is 'alpine')
export PATH=$PATH:/jb/usr/bin:/jb/bin:/jb/sbin:/jb/usr/sbin:/jb/usr/local/bin:
cd /jb
mkdir bfinject
cd bfinject
wget http://<your_server>/bfinject.tar
tar xvf bfinject.tar
bash bfinject для справкиbash, иначе она не сработает. Песочница и всё такое.-bash-3.2# bash bfinject
Syntax: bfinject [-p PID | -P appname] [-l /path/to/yourdylib | -L feature]
For example:
bfinject -P Reddit.app -l /path/to/evil.dylib # Injects evil.dylib into the Reddit app
or
bfinject -p 1234 -L cycript # Inject Cycript into PID
or
bfinject -p 4566 -l /path/to/evil.dylib # Injects the .dylib of your choice into PID
Instead of specifying the PID with -p, bfinject can search for the correct PID based on the app name.
Just enter "-P identifier" where "identifier" is a string unique to your app, e.g. "fing.app".
Available features:
cycript - Inject and run Cycript
decrypt - Create a decrypted copy of the target app
test - Inject a simple .dylib to make an entry in the console log
ispy - Inject iSpy. Browse to http://<DEVICE_IP>:31337/
Прежде чем делать что-то более сложное, проверьте, что всё работает. В bfinject есть встроенные самотесты. Вот пример с использованием приложения Reddit в качестве цели:
Cs-iPhone:~ root# bash bfinject -P Reddit -L test
[+] Electra detected.
[+] Injecting into '/var/containers/Bundle/Application/55C94FAA-A282-4FDC-967D-6A012D01087E/Reddit.app/Reddit'
[+] Getting Team ID from target application...
[+] Thinning dylib into non-fat arm64 image
[+] Signing injectable .dylib with Team ID 2TDUX39LX8 and platform entitlements...
[bfinject4realz] Calling task_for_pid() for PID 486.
[bfinject4realz] Calling thread_create() on PID 486
[bfinject4realz] Looking for ROP gadget... found at 0x1019a2ba0
[bfinject4realz] Fake stack frame at 0x12ac5c000
[bfinject4realz] Calling _pthread_set_self() at 0x182bfb814...
[bfinject4realz] Returned from '_pthread_set_self'
[bfinject4realz] Calling dlopen() at 0x1829bb460...
[bfinject4realz] Returned from 'dlopen'
[bfinject4realz] Success! Library was loaded at 0x1c016e1c0
[+] So long and thanks for all the fish.
На экране устройства вы должны увидеть следующее:
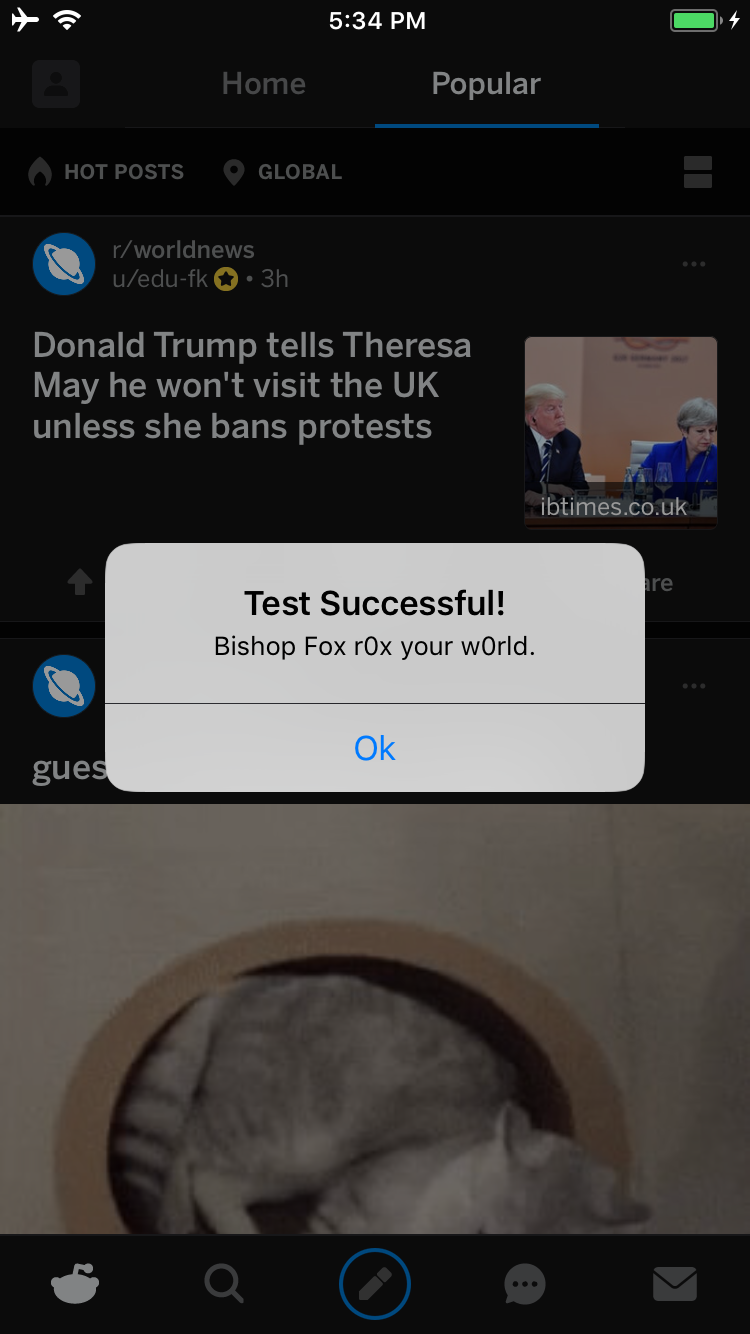
Если нет — что-то сломано ;)
Вот пример дешифрования приложения Reddit на айфоне с джеилбрейком Electra:
Cs-iPhone:~ root# bash bfinject -P Reddit -L decrypt
[+] Electra detected.
[+] Injecting into '/var/containers/Bundle/Application/BCEBDD64-6738-45CE-9B3C-C6F933EA0793/Reddit.app/Reddit'
[+] Getting Team ID from target application...
[+] Thinning dylib into non-fat arm64 image
[+] Signing injectable .dylib with Team ID 2TDUX39LX8 and platform entitlements...
[bfinject4realz] Calling task_for_pid() for PID 3218.
[bfinject4realz] Calling thread_create() on PID 3218
[bfinject4realz] Looking for ROP gadget... found at 0x1016a5110
[bfinject4realz] Fake stack frame at 0x10a06c000
[bfinject4realz] Calling _pthread_set_self() at 0x181303814...
[bfinject4realz] Returned from '_pthread_set_self'
[bfinject4realz] Calling dlopen() at 0x1810c3460...
[bfinject4realz] Returned from 'dlopen'
[bfinject4realz] Success! Library was loaded at 0x1c03e1100
[+] So long and thanks for all the fish.
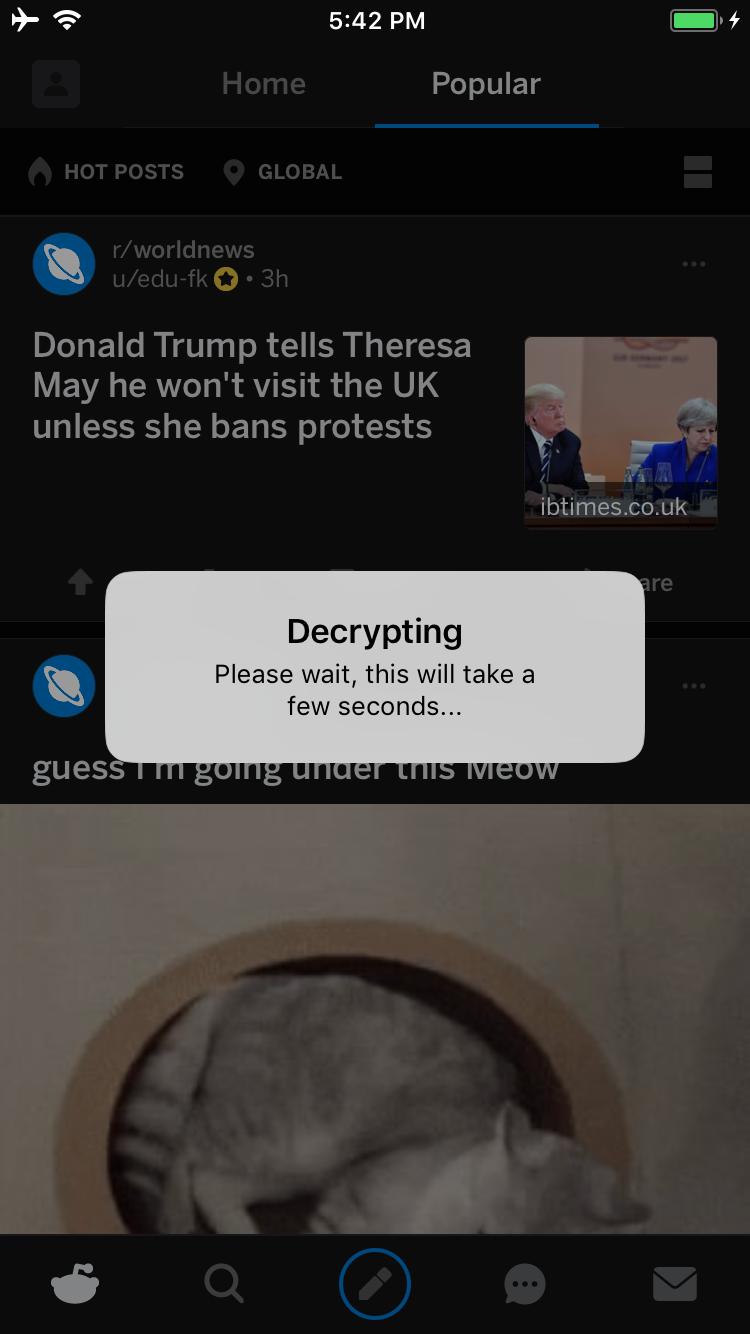
На экране устройства вы увидите следующее:
Когда процесс завершится, появится UI-уведомление с вопросом, хотите ли вы запустить сервис, из которого можно скачать расшифрованный IPA:
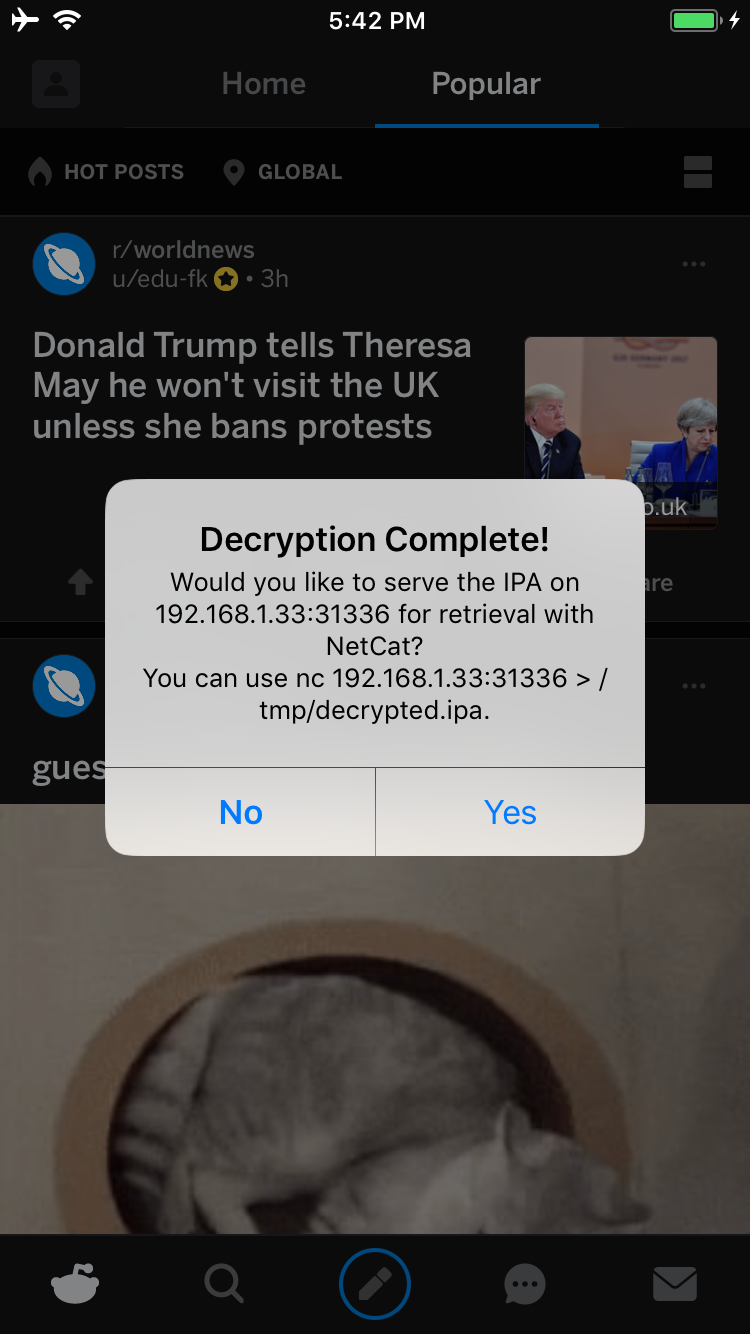
Если вы нажмёте Yes, на порту 31336 вашего устройства будет запущен сервис. Подключитесь к нему, и вы получите сырую копию IPA, которую можно скачать с помощью netcat следующим образом:
carl@calisto-3 /tmp $ nc 192.168.1.33 31336 > decrypted.ipa
carl@calisto-3 /tmp $ ls -l decrypted.ipa
-rw-r--r--  1 carl  wheel  14649063 Jan 25 16:57 decrypted.ipa
carl@calisto-3 /tmp $ file decrypted.ipa
decrypted.ipa: iOS App Zip archive data, at least v2.0 to extract
Кроме того, проверьте журнал консоли устройства — он покажет, где хранится расшифрованный IPA. Например:
[dumpdecrypted] Wrote /var/mobile/Containers/Data/Application/6E6A5887-8B58-4FC5-A2F3-7870EDB5E8D1/Documents/decrypted-app.ipa
Вы также можете найти IPA в файловой системе следующим образом:
find /var/mobile/Containers/Data/Application/ -name decrypted-app.ipa
Забрать .ipa с устройства можно с помощью netcat. На ноутбуке настройте прослушивающий сервис:
ncat -l 0.0.0.0 12345 > decrypted.ipa
А на джеилбрейкнутом устройстве:
cat /path/to/decrypted.ipa > /dev/tcp/<IP_OF_YOUR_COMPUTER>/12345
