
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Erlang-OTP-SSH-CVE-2025-32433 — CVE-2025-32433 – Уязвимость Erlang/OTP SSH, позволяющая выполнить RCE до аутентификации | Kitploit
Инструменты/GitHubGitHub/bilalz5-github/erlang-otp-ssh-cve-2025-32433
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubbilalz5-github/erlang-otp-ssh-cve-2025-32433

Erlang-OTP-SSH-CVE-2025-32433

CVE-2025-32433 – Уязвимость Erlang/OTP SSH, позволяющая выполнить RCE до аутентификации

Репозиторий
1231 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

✅ Результат

Сервер ответил на SSH-сообщение ID 80 (0x50) — которое зарезервировано для пост-аутентификации. Это доказывает, что сервер принимает недопустимые сообщения на этапе пре-аутентификации, что указывает на уязвимое поведение, определенное в CVE-2025-32433.
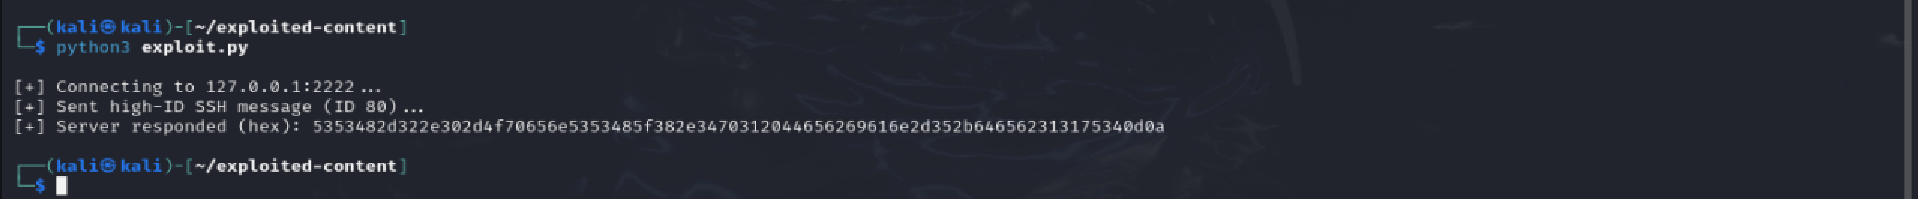
Выполняется код Python

📖 Сводка исследования

Я создал эту лабораторию после изучения Erlang/OTP и CVE из различных надежных источников.

Erlang/OTP — это мощная среда, изначально разработанная Ericsson для создания масштабируемых и отказоустойчивых распределенных систем. Она включает собственную реализацию SSH-сервера. SSH-модуль внутри Erlang/OTP уязвим для неаутентифицированного удаленного выполнения кода (RCE) из-за некорректной обработки SSH-сообщений типов ≥ 80 на этапе пре-аутентификации.

Вместо отклонения этих недопустимых сообщений сервер обрабатывает их, что позволяет злоумышленнику создавать вредоносные сообщения и потенциально получить несанкционированный доступ к выполнению кода.


🔍 Ключевые вещи, которые я узнал

  • Erlang/OTP SSH позволяет безопасный доступ к оболочке/файлам в системах Erlang
  • ID сообщения 80+ зарезервирован для пост-аутентификации, но может быть использован на этапе пре-аутентификации
  • Обнаружение: Suricata или NIDS могут обнаружить “SSH_MSG_CHANNEL_REQUEST” с командами “exec”
  • Уязвимые версии:
    • OTP-27.3.2 и ниже
    • OTP-26.2.5.10 и ниже
    • OTP-25.3.2.19 и ниже
  • Исправленные версии:
    • OTP-27.3.3
    • OTP-26.2.5.11
    • OTP-25.3.2.20

📚 Благодарности и ссылки

  • GitHub Security Advisory – GHSA-37cp-fgq5-7wc2
  • Исследовательские PoC и статьи от Matthew Keeley
  • Информация об обнаружении сообществом через Suricata, Wireshark и FortiGate
  • Официальная документация Erlang/OTP и страницы CVE

💬 Заключительное примечание

Не весь контент здесь на 100% оригинален — я сам создал лабораторию и PoC, но изучил несколько источников, чтобы четко понять Erlang, OTP, SSH и CVE-2025-32433. Этот README отражает мое собственное резюме и обучение. 🤝


Скачать инструмент



