
Фреймворк реагирования на инциденты и форензики
Пользовательское приложение для асинхронного представления криминалистических данных на базе Elasticsearch.
Это приложение предназначено для загрузки файла "коллекций" Mandiant Redline и предоставления гибкости в поиске/накоплении и тегировании.
Приложение родилось из-за невозможности контролировать несколько расследований (или сотен конечных точек) в едином окне.
Для загрузки аудитов Redline мы создали nightHawkResponse — полноценное приложение на GOpher, созданное для работы с этим фреймворком. Исходный код приложения доступен в этом репозитории, скомпилированный бинарник уже запущен внутри ISO и готов к загрузке с первого запуска.
В настоящее время мы разрабатываем новую крупную версию и планируем выпустить её к марту 2020 года. Новая версия нацелена на выполнение следующих задач.
Мы поняли, что для эффективной работы всего репозитория, управления сущностями и поддержания всего в актуальном состоянии было слишком много движущихся частей. Мы также считаем, что основные данные, хранящиеся в Elastic, должны более эффективно использоваться Kibana, поэтому мы решили воплотить это в реальность, разработав плагин, который делает это вместе с удивительным рабочим процессом Kibana.
Установка
Документация по API будет позже в Wiki
01/09/2016: Версия 1.0.3
Возможности:
Видеодемонстрация: Платформа nightHawk Response
Чтобы упростить использование nightHawk, мы создали ISO со всем предварительно настроенным. То есть вы получаете следующее:
/opt/nighthawk/etc/nightHawk.json. Запуск системы:
Перед созданием виртуальной машины с предоставленным ISO учтите следующее:
Ожидается: Настройка службы Elastic в виде двух узлов с 1/4 выделенной системной памяти на узел. Это означает, что если вы дадите 2 ГБ ОЗУ, каждый узел ES получит 512 МБ, а в системе останется 1 ГБ для работы.
Если вы хотите настроить иначе, зайдите по SSH и настройте как вам удобно.
Минимум 20 ГБ. Файл аудита может быть большим, поэтому рекомендуется выделить много места для обработки большого количества коллекций.
Ожидается: Настройка хранилища на основе пользователя для крупномасштабных инсталляций. Если вы хотите создать дополнительные разделы, вы можете сделать это самостоятельно, внеся изменения в конфигурацию для указания хранилища данных ES на новый раздел.
Установка:
Скачать ISO: nightHawk v1.0.3
Настройте оборудование, смонтируйте ISO в виртуальную машину, запустите скрипт установки.
После завершения в вашем браузере (Chrome/FireFox) перейдите по адресу https://192.168.42.173.
Войдите в систему с 'nighthawk/nighthawk' - нажмите "goto site", чтобы войти в приложение.
Если вам нужен доступ к Kibana, перейдите по адресу https://192.168.42.173:8443.
Если вам нужно подключиться по SSH, данные для входа: admin/nightHawk.
Если вы хотите изменить IP-адрес (отражается во всём приложении): /opt/nighthawk/bin/nighthawkctl set-ip <новый_ip_адрес>
Скрипт сбора аудитов Redline можно найти в корне этого репозитория. Используйте его при использовании автономного сборщика Redline, так как он вернёт документы, необходимые для правильного заполнения nightHawk.
Загрузка:
ВАЖНО:
Создание zip-файла аудита для загрузки (Автономный сборщик Redline):
шаг_1: Перейдите в Sessions\AnalysisSessionX\Audits<ComputerName>, где X — номер анализа, обычно 1.
шаг_2: Создайте zip-архив папки, содержащей файлы аудита, например 20160708085733
шаг_3: Загрузите 20160708085733.zip
ВАЖНО: Используйте существующий аудит HX (Сборщик HX): Аудиты FireEye HX имеют расширение .mans. Аудит от HX отличается от сборщика Redline, потому что возвращаемый файл .mans на самом деле является zip-архивом. Это означает, что его можно загрузить напрямую, в отличие от аудита Redline, для которого нужно следовать инструкциям выше.
Перейдите к иконке "Upload" на панели навигации, выберите один или несколько zip-файлов аудита, укажите имя случая (иначе система предложит своё) и отправьте. Если вы использовали наш скрипт аудита Redline для создания коллекции, следуйте инструкциям "Redline Collector" чуть выше.
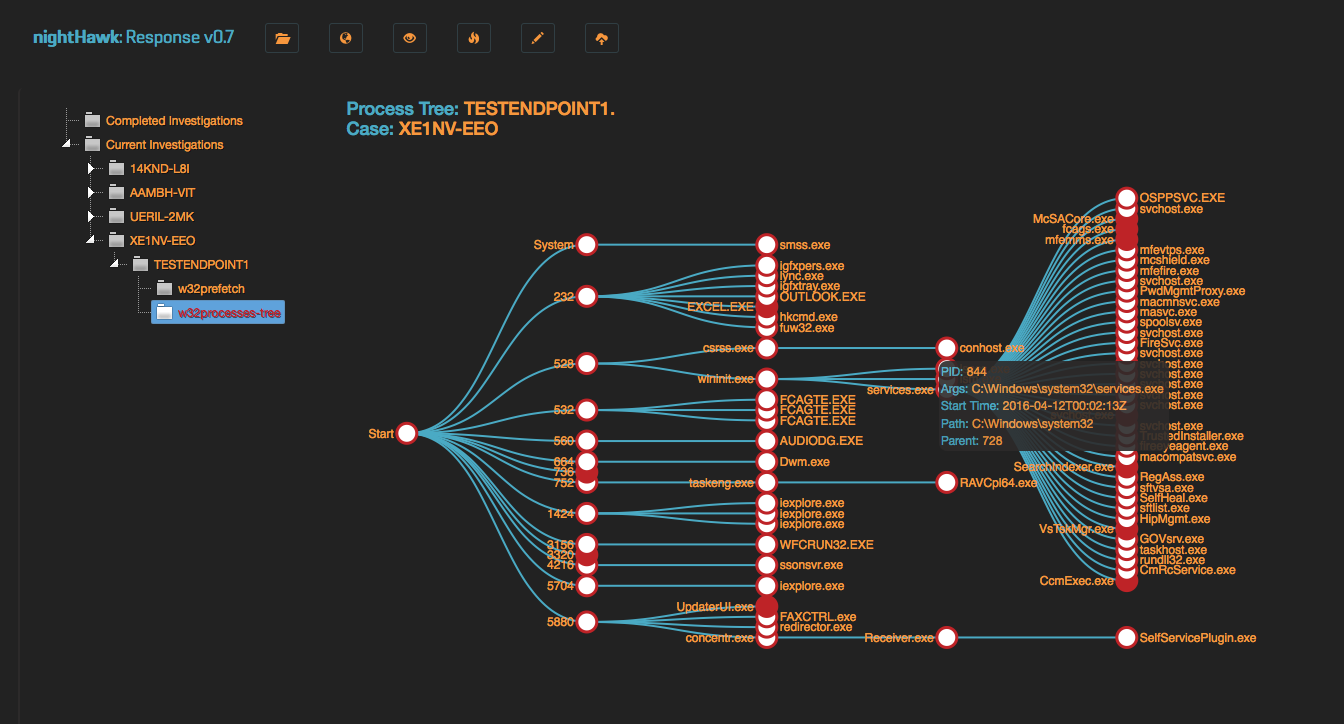
После обработки конечная точка появится в узле дерева "Current Investigations". Под конечной точкой будут представлены все доступные типы аудита для этой конечной точки. Функция загрузки этого веб-приложения запускает подпроцессы pOpen, которые вызывают приложение GO для разбора аудита Redline и отправки данных в Elasticsearch. Есть два варианта загрузки: последовательный и параллельный.

