
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-24919-Sniper — CVE-2024-24919 Sniper - мощный инструмент для сканирования уязвимости CVE-2024-24919 в Check Point Security Gateway. Поддерживает одиночное и массовое сканирование, многопоточность и формирует подробные CSV-отчёты. Идеально подходит для пентестеров и исследователей безопасности. | Kitploit
Инструменты/GitHubGitHub/bigb0x/cve-2024-24919-sniper
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

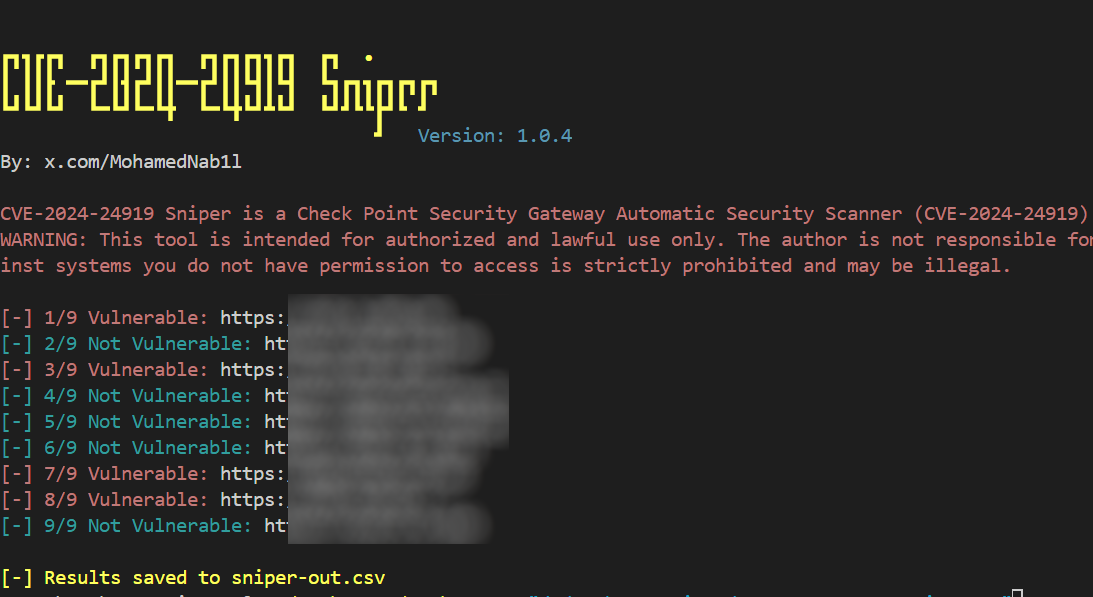
CVE-2024-24919 Sniper - мощный инструмент для сканирования уязвимости CVE-2024-24919 в Check Point Security Gateway. Поддерживает одиночное и массовое сканирование, многопоточность и формирует подробные CSV-отчёты. Идеально подходит для пентестеров и исследователей безопасности.

Поделиться
Репозиторий
31292 лет назадЕщё не проверено

CVE-2024-24919-Sniper

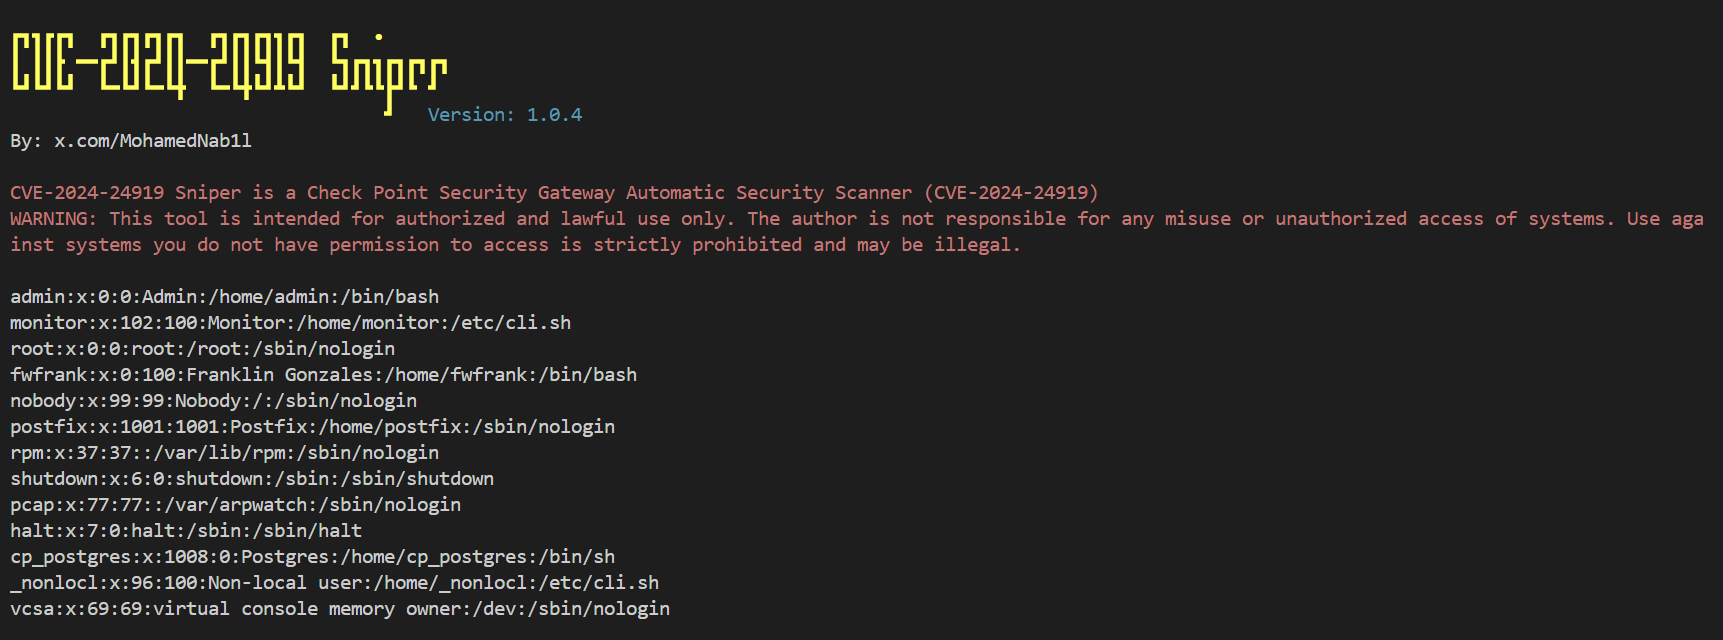
Скриншот CVE-2024-24919 Sniper

Обзор

CVE-2024-24919 Sniper — это скрипт на Python, предназначенный для сканирования уязвимостей раскрытия информации в Check Point Security Gateway. Этот скрипт может выполнять как одиночное, так и массовое сканирование, используя многопоточность для повышения скорости сканирования. Он поддерживает различные опции командной строки для указания целей и управления поведением сканирования.

Возможности

  • Сканирует и эксплуатирует уязвимость CVE-2024-24919
  • Поддерживает одиночное и массовое сканирование
  • Многопоточное сканирование для повышения производительности
  • Создаёт CSV-отчёт с результатами сканирования
  • Вывод с ANSI-цветами для лучшей читаемости

Установка

Предварительные требования

  • Python 3.6+
  • pip (установщик пакетов Python)

Установка зависимостей

  1. Клонируйте репозиторий:

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. Установите необходимые пакеты Python:

    pip install -r requirements.txt
    

Использование

Опции командной строки

Скрипт поддерживает различные опции командной строки для указания цели, режима и других параметров.

  • -u, --url: Целевой URL или IP-адрес
  • -r, --remote-path: Путь к удалённому файлу для чтения (по умолчанию: /etc/passwd)
  • -f, --file: Файл, содержащий список целевых URL или IP (по одному на строку)
  • -t, --threads: Количество потоков для сканирования (по умолчанию: 3)

Примеры

Эксплуатация одной цели

Для сканирования одной цели:

python3 cve-2024-24919-sniper.py -u TARGET-IP -r remote-file-to-read -t number-of-threads
Скриншот CVE-2024-24919 Sniper

Массовое сканирование

Для сканирования нескольких целей из файла:

python3 cve-2024-24919-sniper.py -f targets.txt

Настройка количества потоков

Чтобы указать количество потоков:

python3 cve-2024-24919-sniper.py -f targets.txt -t 5

Отчёт о результатах

Скрипт создаст CSV-отчёт с именем sniper-out.csv, содержащий результаты сканирования со следующими столбцами:

ХостУязвимСтатусДата последнего сканирования

Обработка прерываний

Вы можете остановить скрипт в любое время, нажав Ctrl+C. Скрипт корректно обработает прерывание и завершит работу.

Контакты

По любым вопросам или предложениям вы можете связаться с автором:

  • Twitter: @MohamedNab1l

Отказ от ответственности

Этот инструмент предназначен только для образовательных целей и авторизованного тестирования. Используйте его на свой страх и риск. Не сканируйте и не атакуйте цели, на которые у вас нет явного разрешения на тестирование.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →


