
Безопасный low-code фреймворк времени выполнения для deception, использующий ИИ для виртуализации систем.
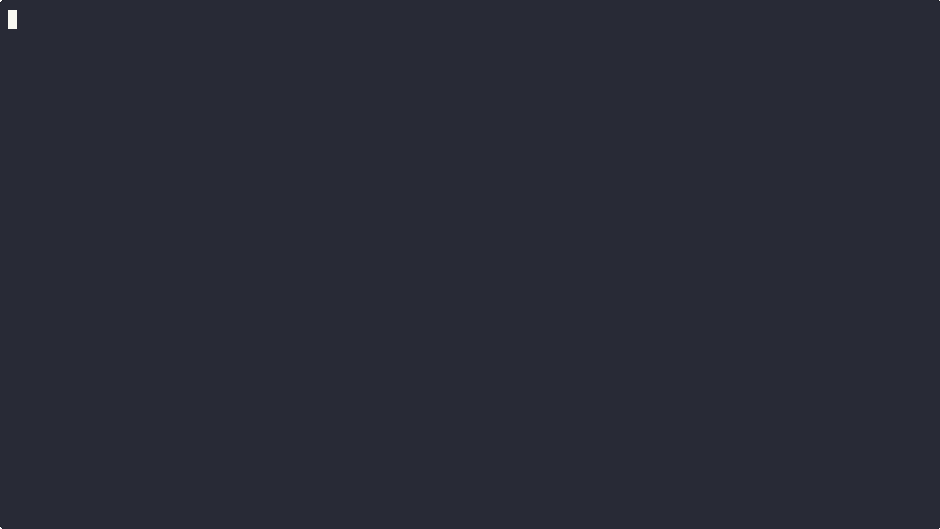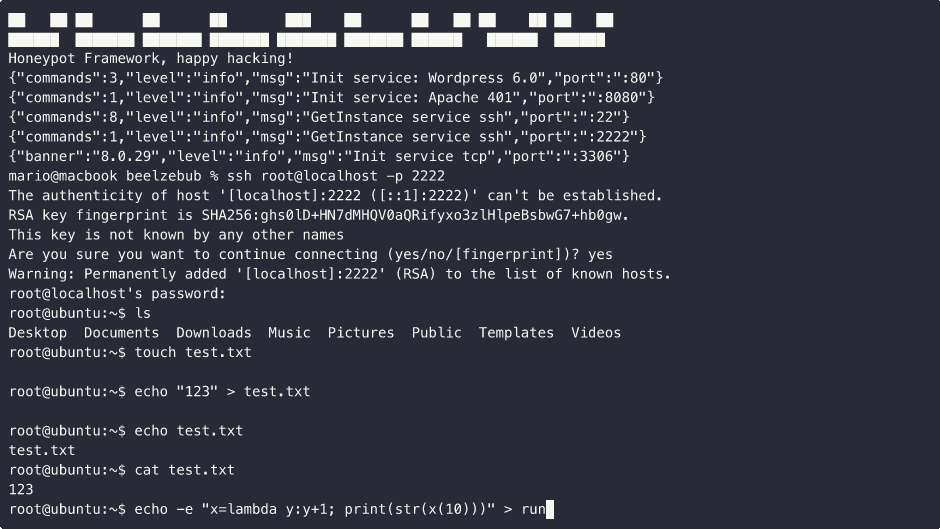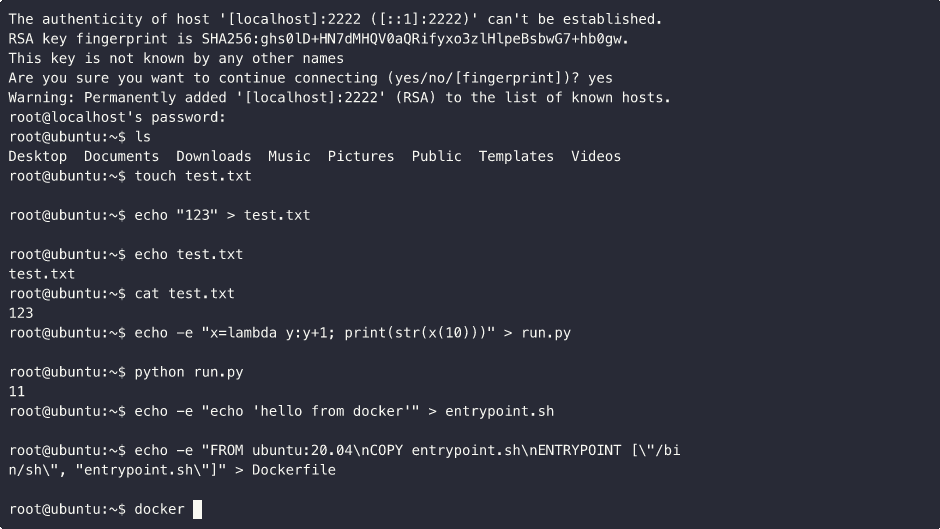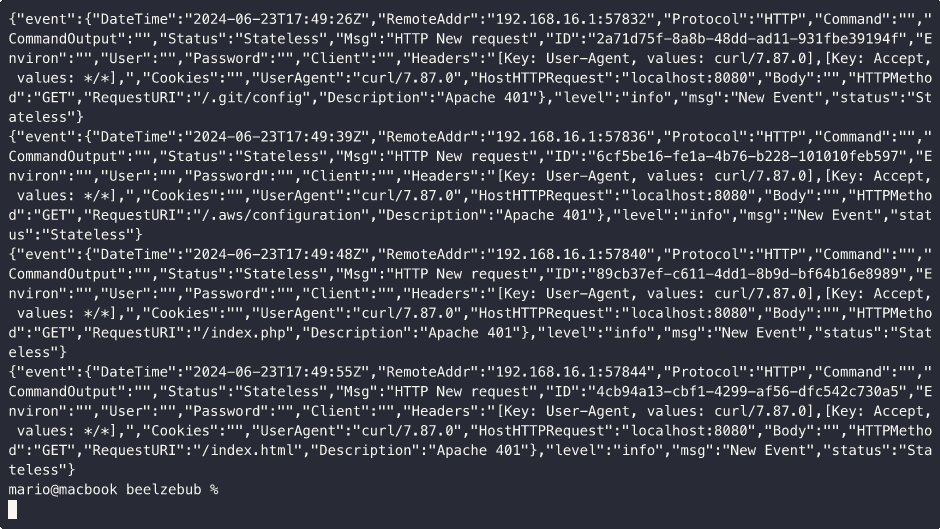
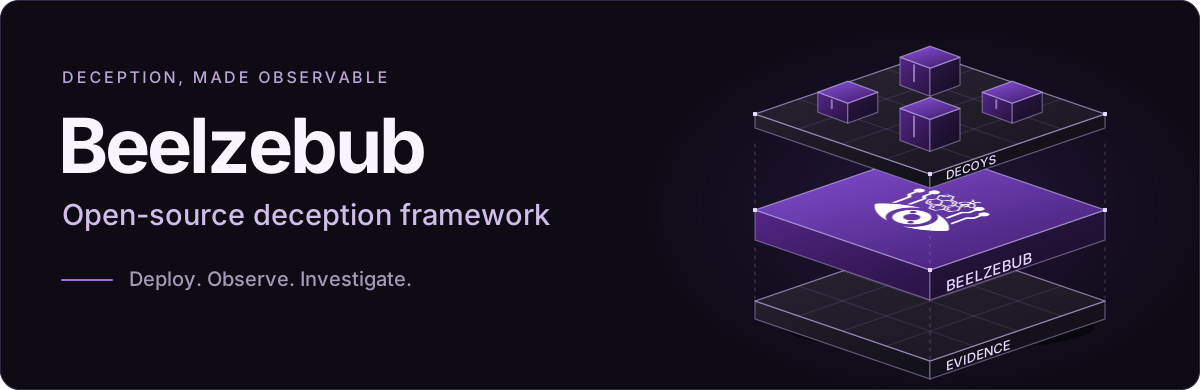 # Beelzebub **Фреймворк обмана с открытым исходным кодом.** Развёртывайте реалистичные приманки. Наблюдайте за поведением атакующих. Превращайте взаимодействия в доказательства для безопасности. **[Изучите платформу Beelzebub](https://beelzebub.ai/products/beelzebub-cloud/)** · [Документация](https://docs.beelzebub.ai) · [Быстрый старт](#get-started) [](https://github.com/beelzebub-labs/beelzebub/actions/workflows/main.yml) [](https://codecov.io/gh/beelzebub-labs/beelzebub) [](LICENSE) [](https://pkg.go.dev/github.com/beelzebub-labs/beelzebub/v3) [](https://github.com/avelino/awesome-go) Beelzebub даёт командам по безопасности настраиваемый способ изучать активность, направленную на приманки-сервисы. Определите окружение, с которым сталкивается атакующий, выберите, как оно реагирует, и зафиксируйте взаимодействие для расследования. Запускайте фреймворк независимо или подключайте его к платформе Beelzebub. ## Зачем нужен Beelzebub - **Развёртывайте приманки, подходящие для вашего окружения.** Определяйте сервисы, маршруты и правила ответов в YAML. Используйте статические обработчики для предсказуемого поведения или ответы на основе LLM для адаптивных взаимодействий. Расширяйте среду выполнения с помощью доверенных плагинов Go, когда требуется нестандартное поведение. - **Наблюдайте за тем, что происходит после контакта.** Собирайте доказательства из взаимодействий с приманками, включая команды, детали HTTP-запросов и контекст сессии, в зависимости от протокола. Дайте аналитикам запись активности, направленной на сервис, для поддержки расследования. - **Встраивайте доказательства в свой рабочий процесс.** Просматривайте журналы локально, публикуйте структурированные события в RabbitMQ или включите отчётность в платформу Beelzebub. Включите метрики Prometheus с помощью `core.prometheus.enabled: true` для мониторинга активности среды выполнения; по умолчанию слушатель метрик отключён и не занимает порт. ## Посмотрите в действии Посмотрите, как приманка на основе LLM отвечает на ввод атакующего. Демонстрация показывает, как сгенерированные ответы могут поддерживать взаимодействие за пределами фиксированного набора обработчиков команд. 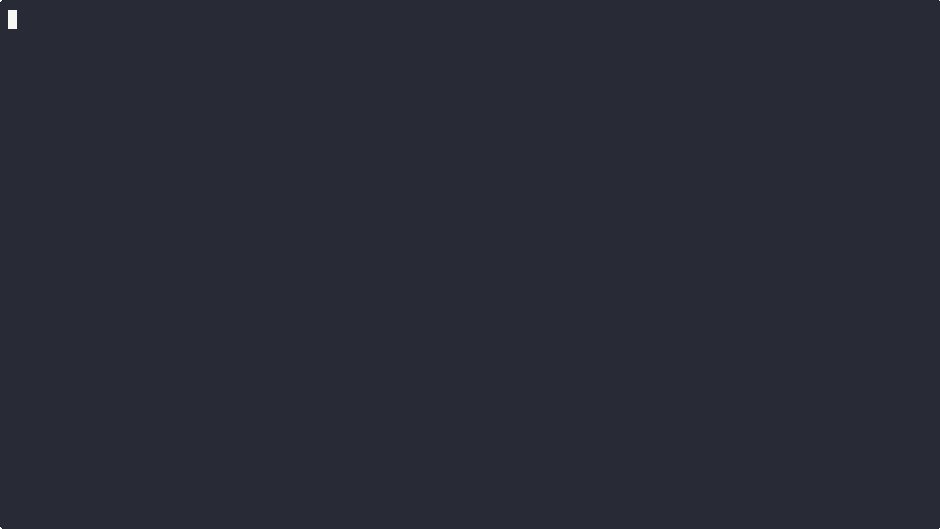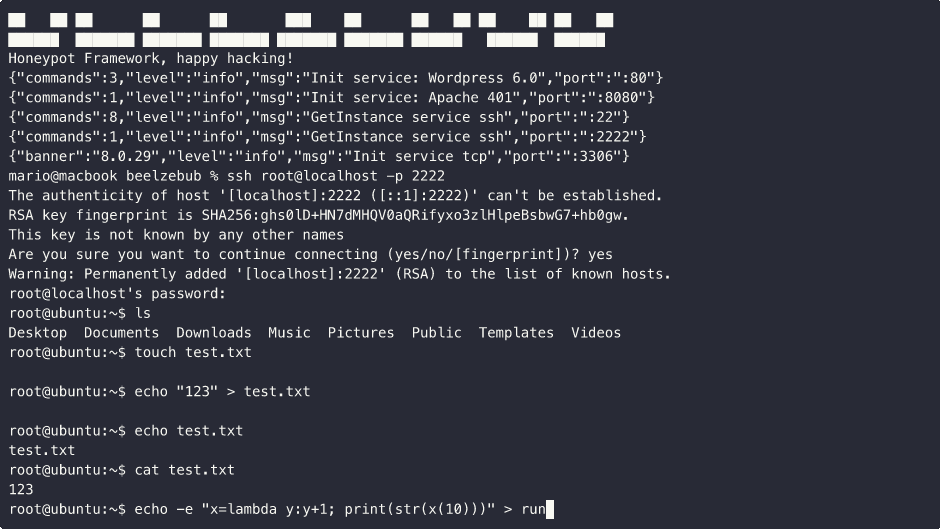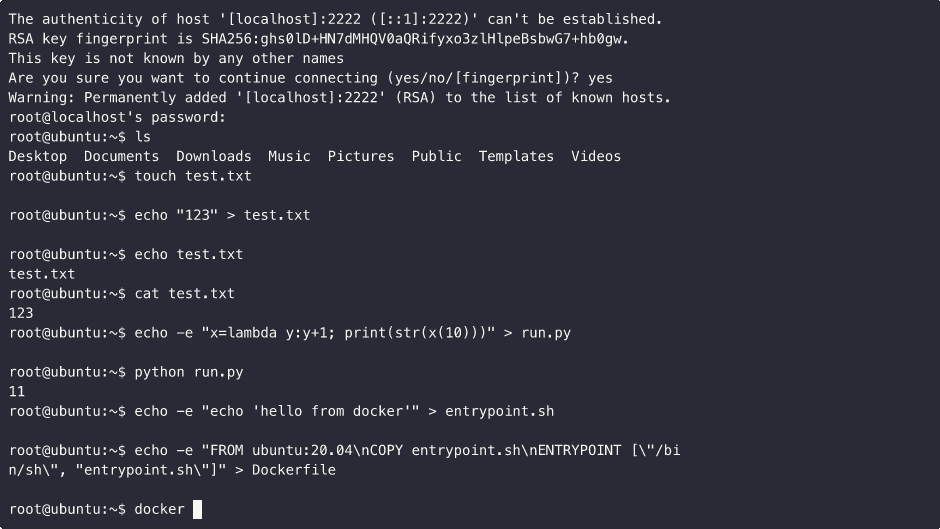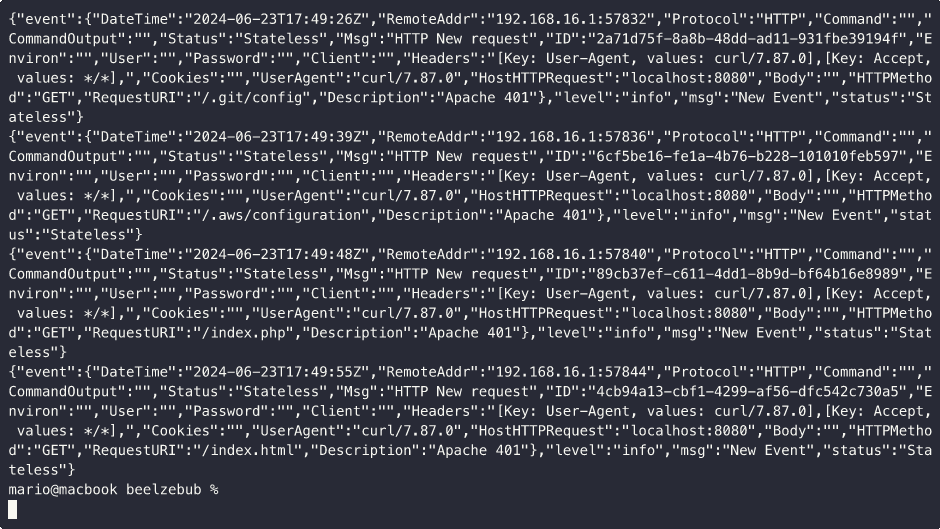 ## Как это работает [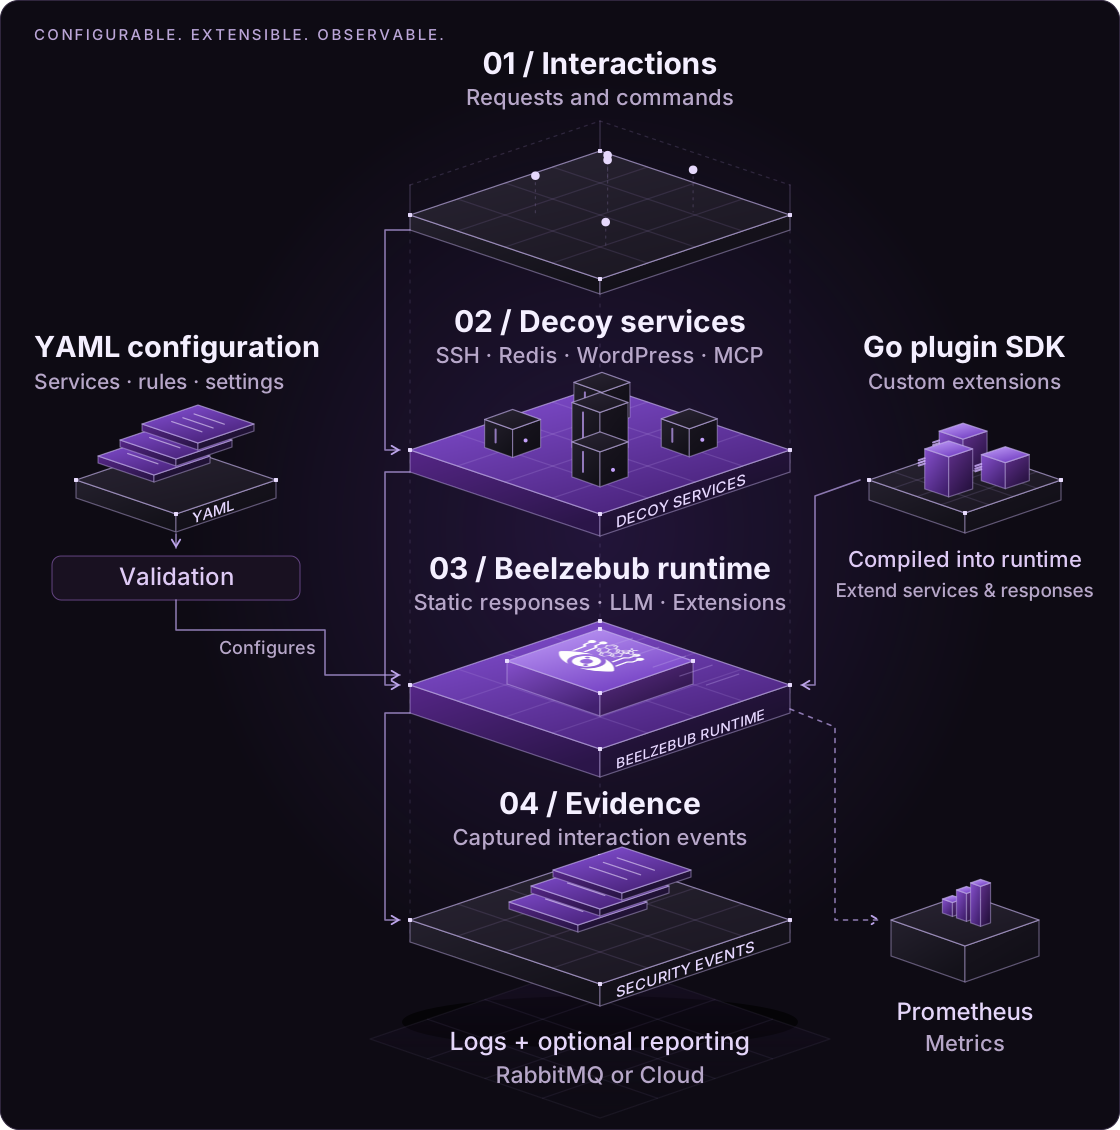](docs/public/readme/how-it-works.svg) Определите сервисы и правила в YAML, проверьте конфигурацию и запустите среду выполнения. Доверенные плагины Go компилируются в среду выполнения для расширения сервисов и ответов. Каждый сервис обрабатывает входящие взаимодействия и выдаёт доказательства через настроенный вывод событий. Ответы LLM требуют настроенного провайдера; статические обработчики могут работать без него. Фреймворк поддерживает **SSH, HTTP, TCP, TELNET и MCP**. Приманки MCP предоставляют приманки-инструменты, которые делают подозрительные вызовы наблюдаемыми во время контролируемого тестирования агентов. Они могут предоставить доказательства попыток внедрения промптов; они не гарантируют обнаружение каждой попытки. Варианты развёртывания включают локальный бинарный файл Go, Docker Compose и Kubernetes с Helm. См. [руководство по архитектуре](https://docs.beelzebub.ai/concepts/architecture) для описания поведения среды выполнения и границ расширения. ## Изучите приманки Начните с одной из **18 примеров конфигураций** в [configurations/services](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services). Откройте YAML-файл, чтобы изучить его правила и адаптировать их к вашему окружению. | Категория | Примеры приманок | | --- | --- | | Удалённый доступ | [SSH](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/ssh-22.yaml) · [SSH (LLM)](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/ssh-2222.yaml) · [TELNET](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/telnet-23.yaml) · [RDP](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-3389-rdp.yaml) · [VNC](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-5900-vnc.yaml) | | Веб | [WordPress (LLM fallback)](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-80.yaml) · [HTTP 401](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-8080.yaml) · [HTTP methods](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-methods-8081.yaml) · [Apache directory maze](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-maze-8888.yaml) | | Базы данных и кэши | [MySQL](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-3306.yaml) · [PostgreSQL (LLM)](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-5432-postgresql-llm.yaml) · [SQL Server](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-1433-mssql.yaml) · [Redis](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-6379-redis.yaml) · [Memcached](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-11211-memcached.yaml) | | Сетевые сервисы | [SMB](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-445-smb.yaml) · [LDAP](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-389-ldap.yaml) | | IoT | [MQTT](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-1883-mqtt.yaml) | | AI-агенты | [MCP bait tools](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/mcp-8000.yaml) | Примеры варьируются от баннеров и отдельных ответов до интерактивных обменов. Примеры с **LLM** требуют настроенного провайдера; WordPress использует его для своего catch-all маршрута. Проверьте сопоставление портов вашего развёртывания при включении дополнительных примеров. ## Начало работы Вам понадобятся **Git, оболочка и Docker Engine с Compose v2**. Используйте **изолированный лабораторный хост** с авторизацией для всех настроенных слушателей: установщик запускает набор примеров сервисов, включая привилегированные порты. В Linux он может включить **host networking**; Docker не обеспечивает сетевую изоляцию в этом режиме. Используйте синтетические учётные данные и ознакомьтесь с [руководством по безопасности в production](https://docs.beelzebub.ai/operations/production-safety), прежде чем открывать сервисы в интернет. ```bash git clone https://github.com/beelzebub-labs/beelzebub.git cd beelzebub ./install.sh --docker ``` Отчётность платформы необязательна. Оставьте токен платформы пустым при запросе, чтобы запустить автономно. Среда выполнения проверяет свою конфигурацию перед запуском слушателей. Проверьте HTTP-приманку по умолчанию и просмотрите её журналы: ```bash curl -i http://localhost:8080/ docker compose logs -f beelzebub ``` Ожидайте **`401 Unauthorized`** от встроенного HTTP-примера на порту 8080. Это настроенный ответ приманки, подтверждающий доступность слушателя. Если установщик пропустил занятый порт, устраните конфликт перед тестированием. Нажмите `Ctrl+C`, чтобы прекратить отслеживание логов. Остановите лабораторию по завершении: ```bash docker compose down ``` Для настройки с одним сервисом или другого способа развёртывания следуйте [руководству по установке](https://docs.beelzebub.ai/getting-started/installation). ## Платформа Beelzebub Открытый фреймворк — это основа: развёртывайте, эксплуатируйте и расширяйте его независимо. **Beelzebub Platform** — это управляемый продукт для команд, которым нужно координировать обман (deception) между средами и связывать данные времени выполнения с более широким рабочим процессом безопасности. Изучите возможности платформы по развёртыванию, расследованию и отчётности и узнайте, как они соответствуют требованиям вашей команды. **[Изучить Beelzebub Platform →](https://beelzebub.ai/products/beelzebub-cloud/)** ## Ресурсы и сообщество - **[Документация](https://docs.beelzebub.ai):** конфигурация, протоколы, эксплуатация, интеграции и рецепты. - **[Разработка плагинов](https://docs.beelzebub.ai/plugins/authoring):** создавайте расширения с помощью публичного Go SDK. Плагины выполняются в том же процессе; изучайте их исходный код и закрепляйте доверенные версии. - **[Участие в разработке](https://github.com/beelzebub-labs/beelzebub/blob/main/CONTRIBUTING.md):** вносите код, примеры или документацию в соответствии с [Кодексом поведения](https://github.com/beelzebub-labs/beelzebub/blob/main/CODE_OF_CONDUCT.md). Сообщайте об уязвимостях конфиденциально через [SECURITY.md](https://github.com/beelzebub-labs/beelzebub/blob/main/SECURITY.md). Для разработки используйте версию Go, указанную в [go.mod](https://github.com/beelzebub-labs/beelzebub/blob/main/go.mod), Git и Make. Собирайте с помощью `make build`; запускайте `make test.unit`, `go vet ./...` и `make validate-all` перед отправкой изменений времени выполнения. [Рабочий процесс разработки](https://docs.beelzebub.ai/contributing/development) охватывает интеграционные тесты и их зависимости Docker. Благодарим [JetBrains](https://jb.gg/OpenSourceSupport) за поддержку разработки инструментами в рамках её программы поддержки открытого исходного кода. Лицензировано под [GNU General Public License v3.0](https://github.com/beelzebub-labs/beelzebub/blob/main/LICENSE).

