 baymaxpop23/attackmapper
attackmapper




Возможности • Установка • Использование • Разведка угроз • Вклад

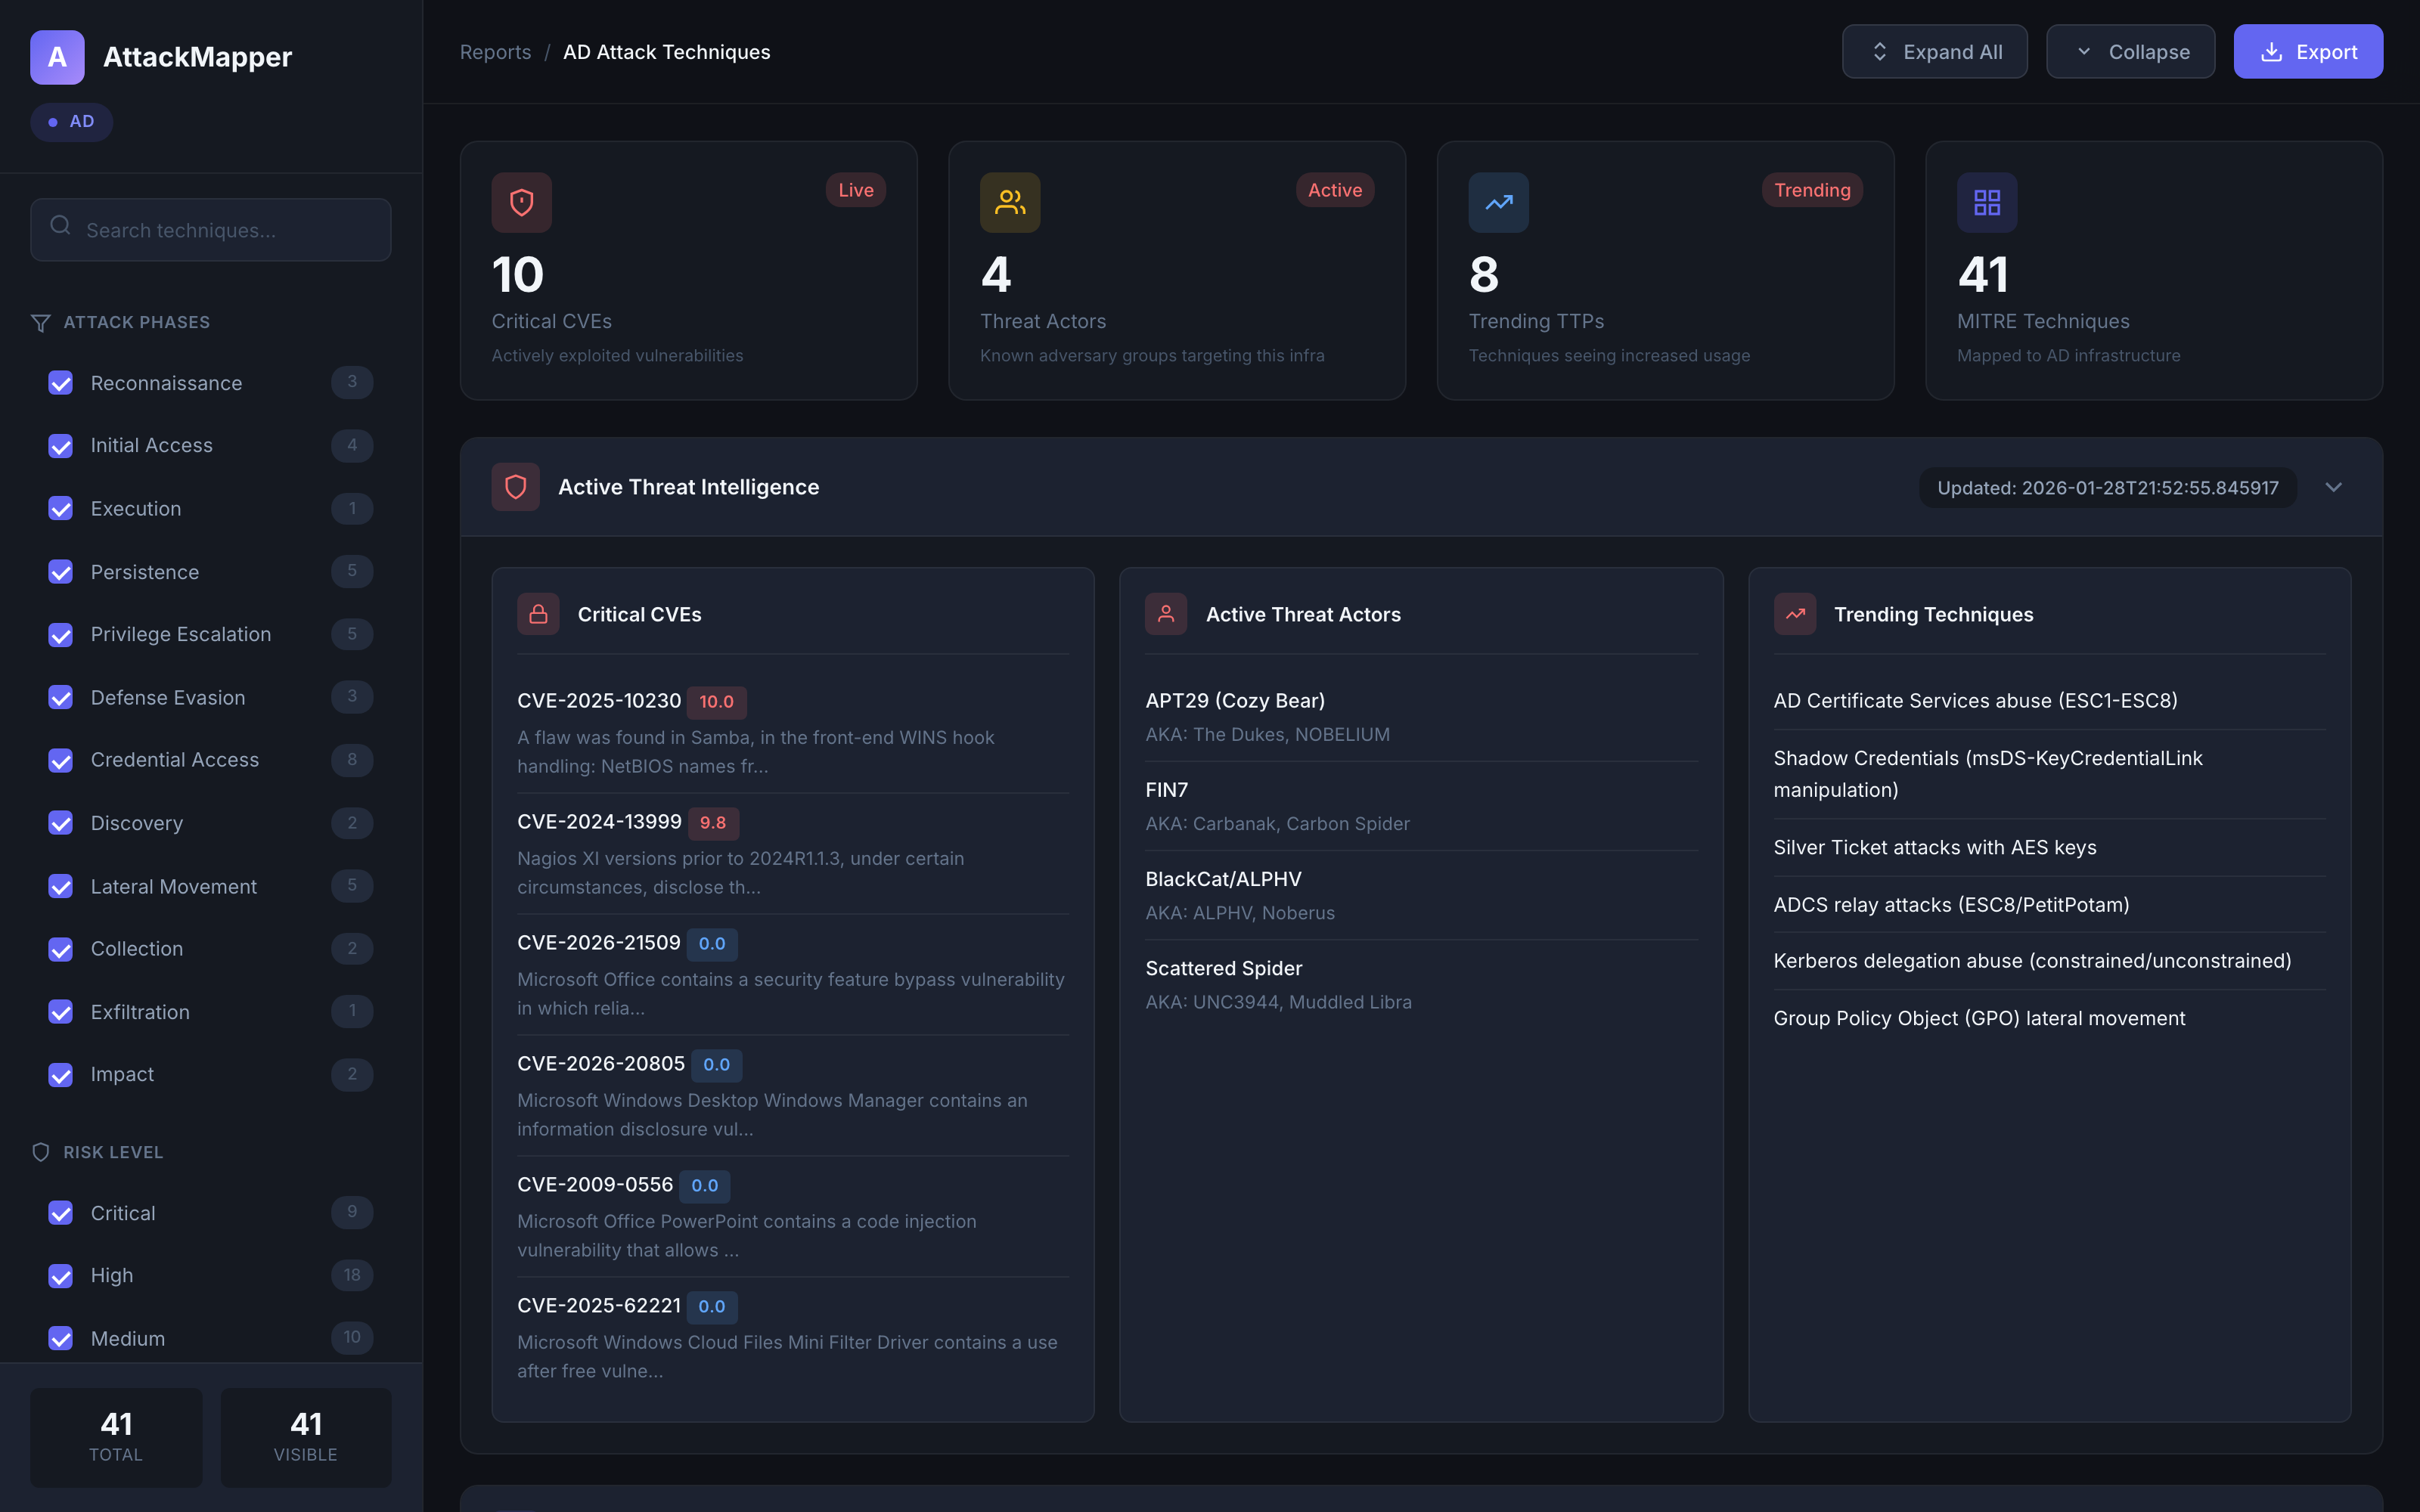
AttackMapper — это инструмент командной строки для операций красных команд, который создаёт пути атак, сопоставляет техники с фреймворком MITRE ATT&CK и интегрирует разведку угроз в реальном времени. Создавайте интерактивные HTML-отчёты с визуализацией потоков атак.
| Функция | Описание |
|---|---|
| Построение путей атак | Визуализация полных цепочек атак от разведки до воздействия |
| Интеграция MITRE ATT&CK | Техники, сопоставленные с официальным фреймворком ATT&CK |
| Оперативная разведка угроз | Актуальные CVE, угрозы и популярные TTP |
| Множественная инфраструктура | Пути атак для AD, AWS, Azure, GCP и сетей |
| Интерактивные отчёты | Современные HTML-панели с фильтрацией и поиском |
┌─────────────────┬─────────────────────────────────────────┐
│ Active Directory│ Kerberos, ADCS, GPO, DCSync, Golden Ticket│
│ AWS             │ IAM, S3, Lambda, EC2 privilege escalation │
│ Azure           │ Entra ID, Key Vault, Managed Identities   │
│ GCP             │ IAM, Cloud Functions, Service Accounts    │
│ Network         │ Traditional network attack vectors        │
└─────────────────┴─────────────────────────────────────────┘
# Clone the repository
git clone https://github.com/Sai-Jagadeesh/attackmapper.git
cd attackmapper

# Install
pip install -e .

# Verify
attackmapper --help
# Active Directory
attackmapper ad

# Cloud Infrastructure
attackmapper aws
attackmapper azure
attackmapper gcp

# Network
attackmapper network
# Full attack chain report
attackmapper full-chain --infra ad --output report.html --format html

# Filter by attack phase
attackmapper ad --category credential_access
# Update threat feeds
attackmapper update-intel

# View threat intel
attackmapper threat-intel --infra ad
AttackMapper интегрирует оперативную разведку угроз из нескольких источников:
| Источник | Данные |
|---|---|
| CISA KEV | Известные эксплуатируемые уязвимости |
| AlienVault OTX | Ленты обмена угрозами |
| CVE Database | Отслеживание уязвимостей в реальном времени |
cp .env.example .env
# AlienVault OTX API Key (free at otx.alienvault.com)
OTX_API_KEY=your_api_key_here
| Команда | Описание |
|---|---|
attackmapper ad | Пути атак Active Directory |
attackmapper aws | Пути атак AWS |
attackmapper azure | Пути атак Azure |
attackmapper gcp | Пути атак GCP |
attackmapper network | Сетевые пути атак |
attackmapper full-chain | Создать полную цепочку атак |
attackmapper threat-intel | Просмотр разведки угроз |
attackmapper update-intel | Обновить ленты разведки угроз |
# Fork and clone
git checkout -b feature/your-feature
git commit -m 'Add feature'
git push origin feature/your-feature
# Open a Pull Request
MIT License
Warning Этот инструмент предназначен только для авторизованного тестирования безопасности и операций красных команд. Всегда получайте соответствующее разрешение перед сканированием систем, которые вам не принадлежат. Авторы не несут ответственности за неправомерное использование этого инструмента.
Создано для операций красных команд
