
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-29015 — Доказательство концепции для уязвимости хранимого XSS в Code Astro Internet Banking System 2.0.0, демонстрирующее перехват сессии и атаки на стороне клиента через параметр name в pages_account.php. | Kitploit
Инструменты/GitHubGitHub/b1tm4r/cve-2025-29015
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubb1tm4r/cve-2025-29015

CVE-2025-29015

Доказательство концепции для уязвимости хранимого XSS в Code Astro Internet Banking System 2.0.0, демонстрирующее перехват сессии и атаки на стороне клиента через параметр name в pages_account.php.

Репозиторий
161 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    397
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    337

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-29015 - Internet Banking System 2.0.0: хранимая XSS в pages_account.php

Описание

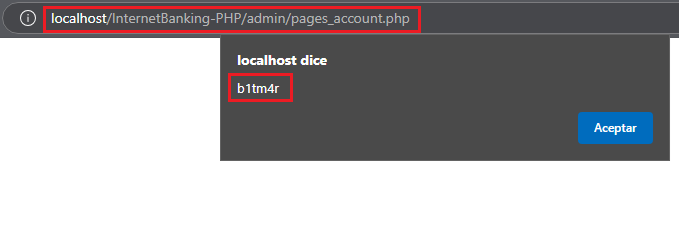
В Code Astro Internet Banking System 2.0.0 обнаружена уязвимость хранимого межсайтового скриптинга (XSS) через параметр name в /admin/pages_account.php. Вредоносный JavaScript-код может быть внедрён и сохранён в системе и будет выполнен при просмотре администратором соответствующей страницы. Это может привести к перехвату сеанса и другим атакам на стороне клиента.

Затронутый компонент

  • Параметр name в /admin/pages_account.php
  • Данные сохраняются и выполняются при обращении администратора

Шаги эксплуатации

  1. Войдите в панель администратора и перейдите в раздел «Account».


  1. Вставьте следующий payload в поле name и отправьте форму:
   //--></SCRIPT>">'><SCRIPT>alert(String.fromCharCode(98, 49, 116, 109, 52, 114));</SCRIPT>
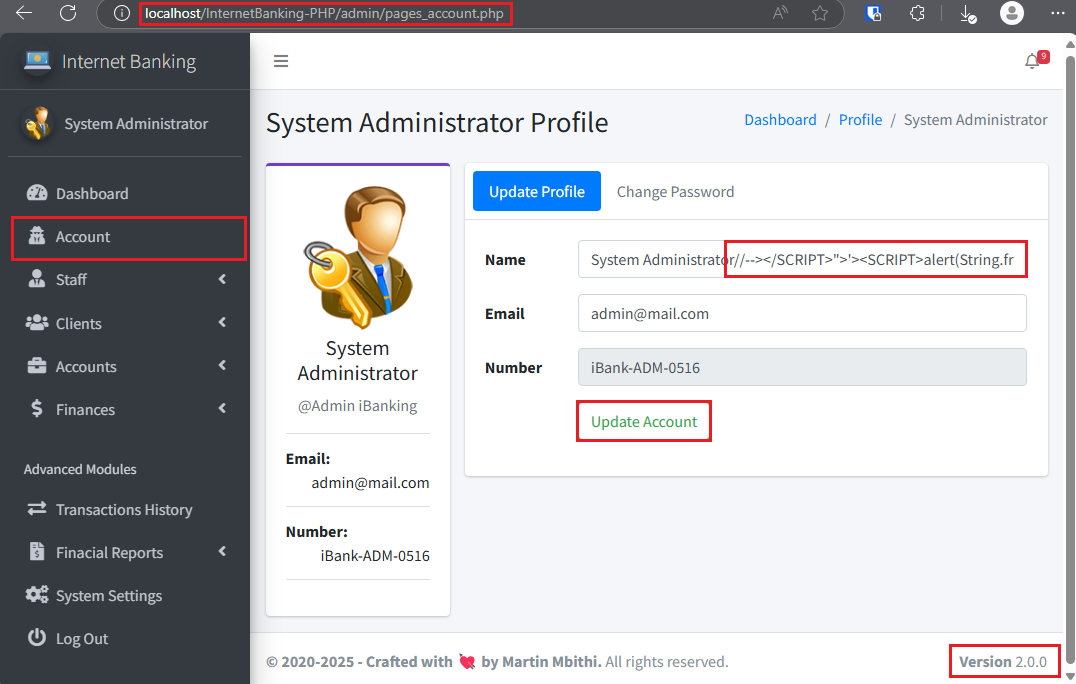
  1. Когда пользователь посетит любую страницу или меню, payload сработает.


Воздействие

  • Перехват сеанса
  • Фишинговые атаки
  • Произвольные действия от имени администратора

Меры по устранению

  • Внедрите надлежащую очистку входных данных (например, экранирование специальных символов).
  • Используйте Content Security Policy (CSP) для ограничения выполнения скриптов.
  • Проверяйте и кодируйте пользовательский ввод перед сохранением.

Ссылки

  • OWASP XSS Guide
Скачать инструмент