
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Azure-Sentinel — Облачный SIEM для интеллектуальной аналитики безопасности вашего предприятия. | Kitploit
Инструменты/GitHubGitHub/azure/azure-sentinel
Оборонительные ИнструментыБезопасность облачных средРазведка угрозОбнаружение ВторженийОбучение и ОбразованиеРеагирование на ИнцидентыПодобранные РесурсыАнализ Журналов
GitHubazure/azure-sentinel

Azure-Sentinel

Облачный SIEM для интеллектуальной аналитики безопасности вашего предприятия.

Репозиторий
6.1k3.8k254 ч 32 мин назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Сайт
Поделиться

Microsoft Sentinel и Microsoft 365 Defender

Добро пожаловать в единый репозиторий Microsoft Sentinel и Microsoft 365 Defender! Этот репозиторий содержит готовые детекции, запросы для исследования, запросы для охоты, книги, плейбуки и многое другое, чтобы помочь вам освоиться с Microsoft Sentinel и предоставить вам контент для безопасности вашей среды и охоты за угрозами. Запросы для охоты также включают запросы для охоты Microsoft 365 Defender для продвинутых сценариев охоты как в Microsoft 365 Defender, так и в Microsoft Sentinel. Вы также можете отправить запросы на любые примеры или ресурсы, которые вы хотели бы здесь видеть, когда присоединяетесь к Microsoft Sentinel. Этот репозиторий приветствует вклад и ссылается на вики этого репозитория для начала работы. По вопросам и обратной связи обращайтесь по адресу [email protected]

Ресурсы

  • Документация по Microsoft Sentinel
  • Документация по Microsoft 365 Defender
  • Вебинары сообщества безопасности
  • Начало работы с GitHub

Мы ценим вашу обратную связь. Вот несколько каналов, которые помогут задать вопросы или поделиться отзывами:

  1. Общие вопросы по продукту для SIEM и SOAR – присоединяйтесь к обсуждениям в сообществе Microsoft Sentinel Tech Community
  2. Общие вопросы по продукту для XDR – присоединяйтесь к обсуждениям в сообществе Microsoft 365 Defender Tech Community
  3. Запросы функций по продукту – голосуйте или публикуйте новые на форумах обратной связи по Microsoft Sentinel
  4. Сообщить об ошибках продукта или вклада – зарегистрировать проблему на GitHub с помощью шаблона ошибки
  5. Общие отзывы о сообществе и процессе вклада – зарегистрировать проблему на GitHub с помощью шаблона запроса функции

Рекомендации по вкладу

Этот проект приветствует вклад и предложения. Большинство вкладов требует согласия с лицензионным соглашением участника (CLA), которое подтверждает, что вы имеете право и действительно предоставляете нам права на использование вашего вклада. Подробнее см. на https://cla.microsoft.com.

Добавление новых или обновлённых вкладов в GitHub

Примечание: Если вы впервые вносите вклад в этот репозиторий, ознакомьтесь с общим руководством по форку репозитория GitHub перед клонированием или конкретными шагами для репозитория Sentinel.

Общие шаги

Создание нового или обновление вклада с помощью следующих методов:

  • Отправить на проверку прямо на сайте GitHub
    • Перейдите в папку, в которую хотите загрузить файл
    • Выберите 'Upload Files' и укажите ваш файл.
    • Вам нужно будет создать свою ветку и затем отправить Pull Request на проверку.
  • Используйте GitHub Desktop или Visual Studio или VSCode
    • Сделайте форк репозитория
    • Клонируйте репозиторий
    • Создайте свою ветку
    • Внесите свои добавления/обновления в GitHub Desktop
    • Убедитесь, что вы объединили master со своей веткой перед отправкой.
    • Отправьте изменения на GitHub

Pull Request

  • После отправки изменений вам нужно будет отправить Pull Request (PR)
  • Требуются сведения о предлагаемых изменениях, обязательно включите минимальный уровень детализации, чтобы рецензент мог четко понять причину изменения и его связь с кодом.
  • После отправки проверьте Pull Request на наличие комментариев
  • Внесите изменения по предложениям и обновите свою ветку или объясните, почему изменение не требуется. Закрывайте комментарий после выполнения.

Проверка структуры шаблона детекции при Pull Request

В рамках проверок PR мы проводим валидацию структуры, чтобы убедиться, что все необходимые части YAML-структуры включены. Для детекций есть новый раздел, который должен быть включён. Подробнее см. в рекомендациях по вкладу. Если этот или любой другой обязательный раздел не включён, возникнет ошибка валидации, подобная приведённой ниже. Пример - если в YAML отсутствует раздел entityMappings:

A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."

Проверка KQL при Pull Request

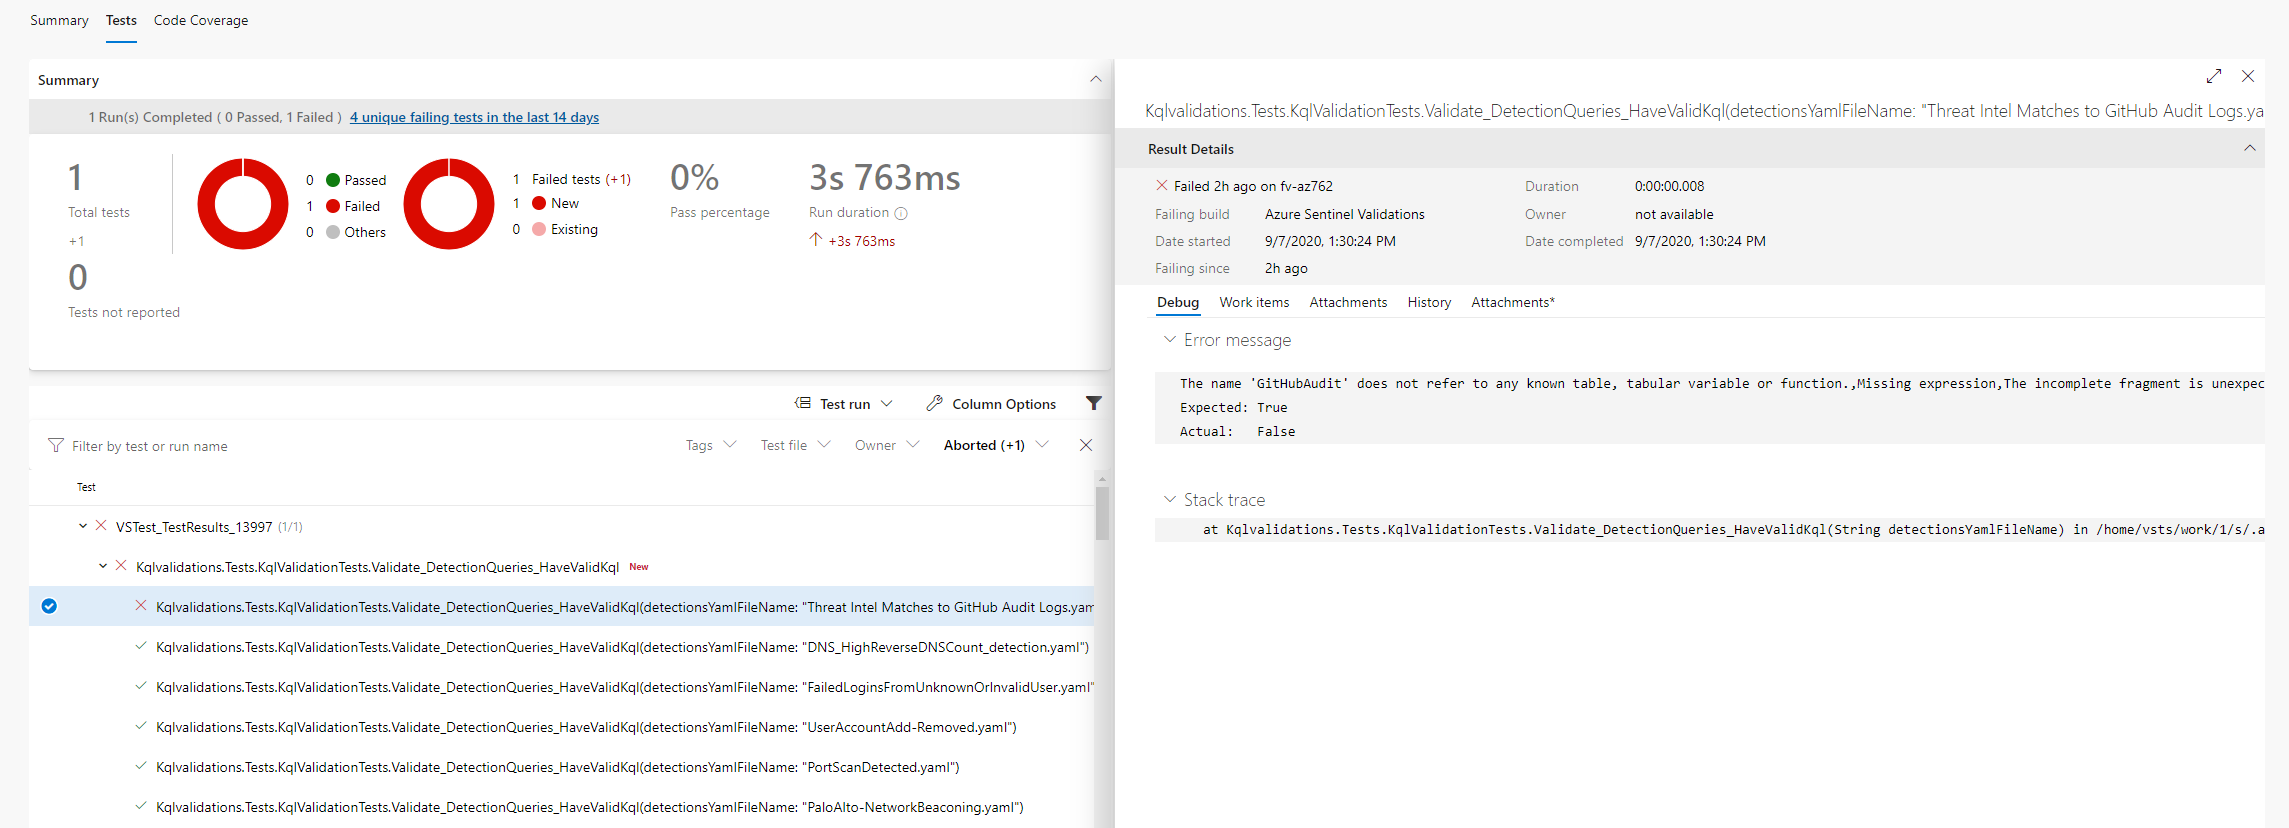
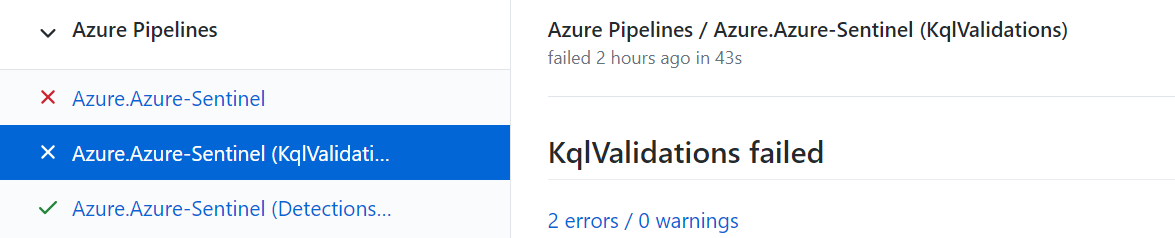
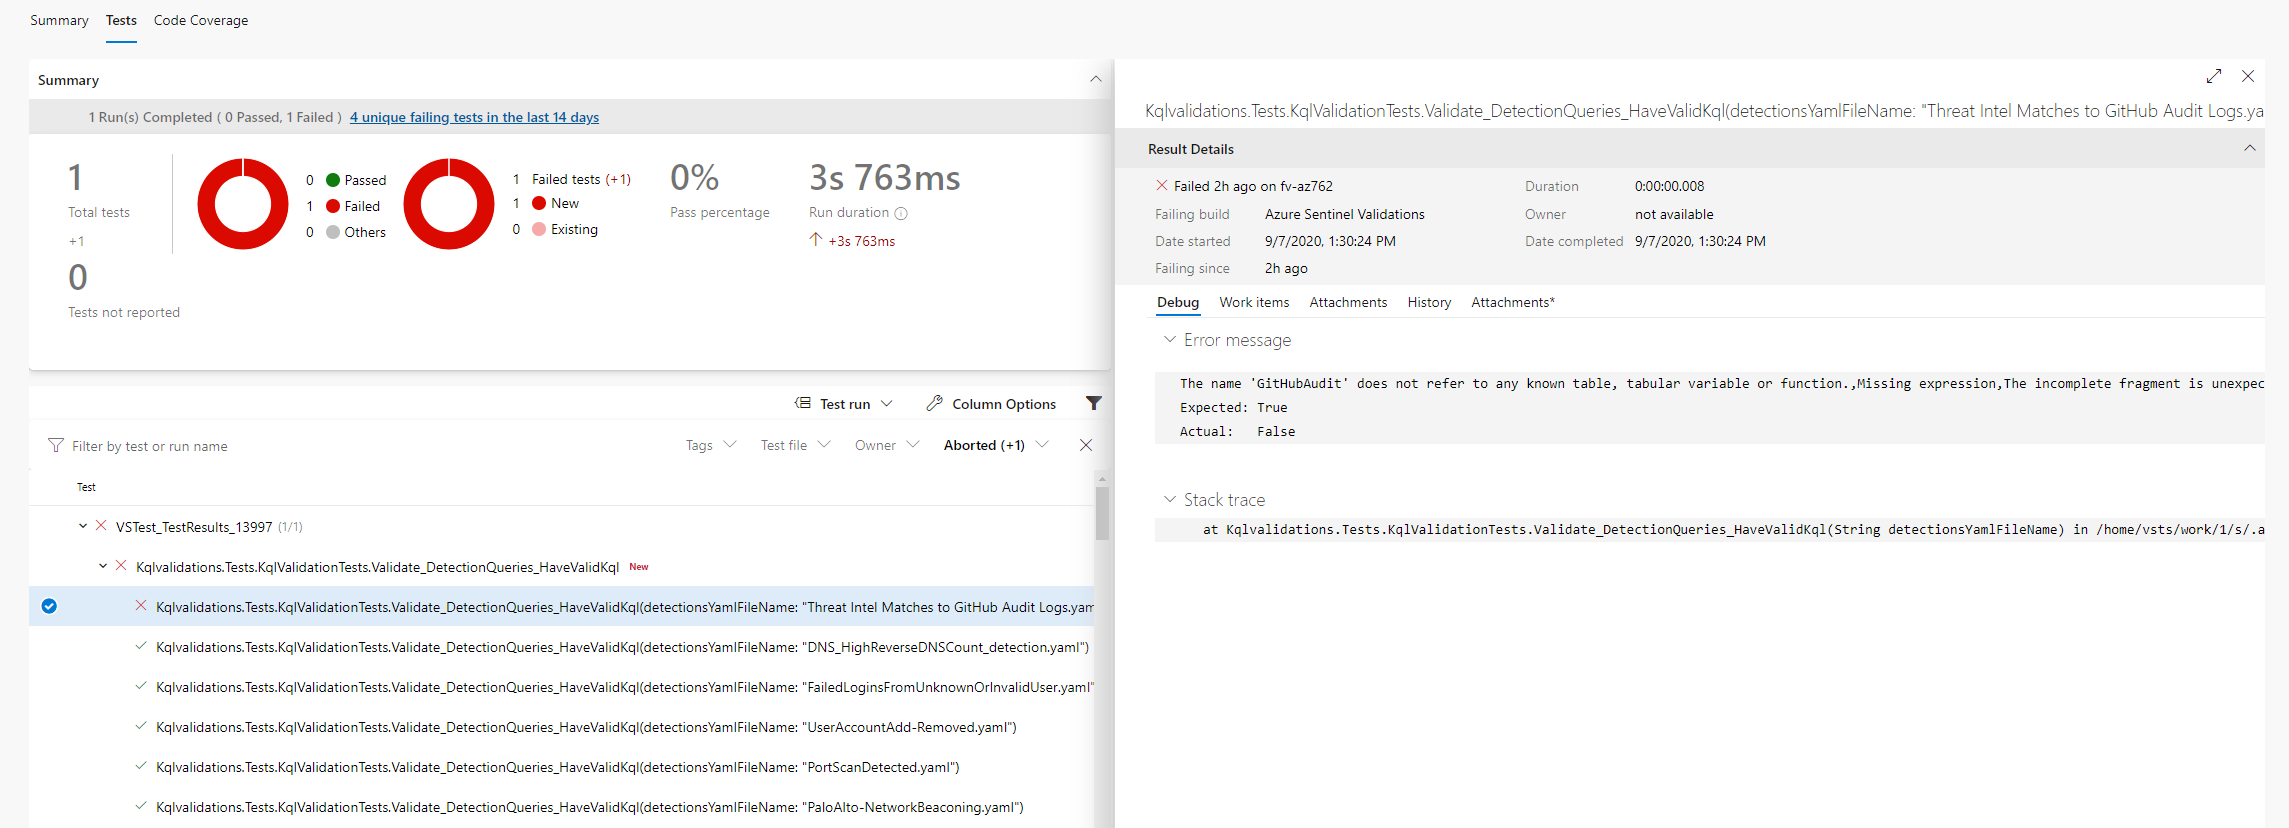
В рамках проверок PR мы проводим синтаксическую валидацию KQL-запросов, определённых в шаблоне. Если эта проверка не пройдена, перейдите в Azure Pipeline (нажав на ссылку ошибок на вкладке проверок в вашем PR) Azurepipeline В конвейере вы можете увидеть, какой тест не пройден и в чём причина: Вкладка тестов конвейера
Скачать инструмент