Анализ вредоносного ПО на локальных серверах с помощью сервисов AWS
Проблемы обнаружения вредоносного ПО на локальных серверах
Службам безопасности может быть сложно постоянно отслеживать все локальные серверы из-за бюджетных и ресурсных ограничений. Сигнатурного антивируса недостаточно, так как современное вредоносное ПО использует различные методы обфускации. У администраторов серверов может отсутствовать видимость событий безопасности на всех серверах в исторической перспективе. Определение скомпрометированных систем и безопасных резервных копий для восстановления во время инцидентов затруднено без централизованного мониторинга и оповещения. Администраторам серверов сложно настраивать и поддерживать дополнительные средства безопасности для расширенного обнаружения угроз. Быстрое среднее время обнаружения и устранения заражений критически важно, но его трудно достичь без правильного автоматизированного решения.
Определение того, какой образ резервной копии безопасен для восстановления во время инцидентов без всесторонней разведки угроз, является еще одной сложной проблемой. Даже если резервные копии доступны, без знания точного времени компрометации системы, слепое восстановление из резервных копий рискованно. Это увеличивает вероятность восстановления вредоносного ПО и потери еще более ценных данных и систем во время реагирования на инциденты. Требуется автоматизированное решение, которое может определить временную шкалу проникновения и рекомендовать безопасные резервные копии для восстановления.
Как использовать сервисы AWS для решения этих проблем
Решение использует AWS Elastic Disaster Recovery (AWS DRS), Amazon GuardDuty и AWS Security Hub для решения проблем обнаружения вредоносного ПО на локальных серверах.
Эта комбинация сервисов обеспечивает экономически эффективный способ непрерывного мониторинга локальных серверов на наличие вредоносного ПО без снижения производительности. Она также помогает определить безопасные точки восстановления из резервных копий для восстановления путем выявления временной шкалы компрометации с помощью централизованной аналитики угроз.
-
AWS Elastic Disaster Recovery (AWS DRS) минимизирует время простоя и потерю данных благодаря быстрому и надежному восстановлению локальных и облачных приложений с использованием доступного хранилища, минимальных вычислительных ресурсов и восстановления на определенный момент времени.
-
Amazon GuardDuty — это служба обнаружения угроз, которая непрерывно отслеживает ваши учетные записи и рабочие нагрузки AWS на предмет вредоносной активности и предоставляет подробные выводы по безопасности для обеспечения видимости и устранения.
-
AWS Security Hub — это служба управления безопасностью облака (CSPM), которая выполняет проверки на соответствие лучшим практикам безопасности, агрегирует оповещения и обеспечивает автоматическое устранение.
Архитектура
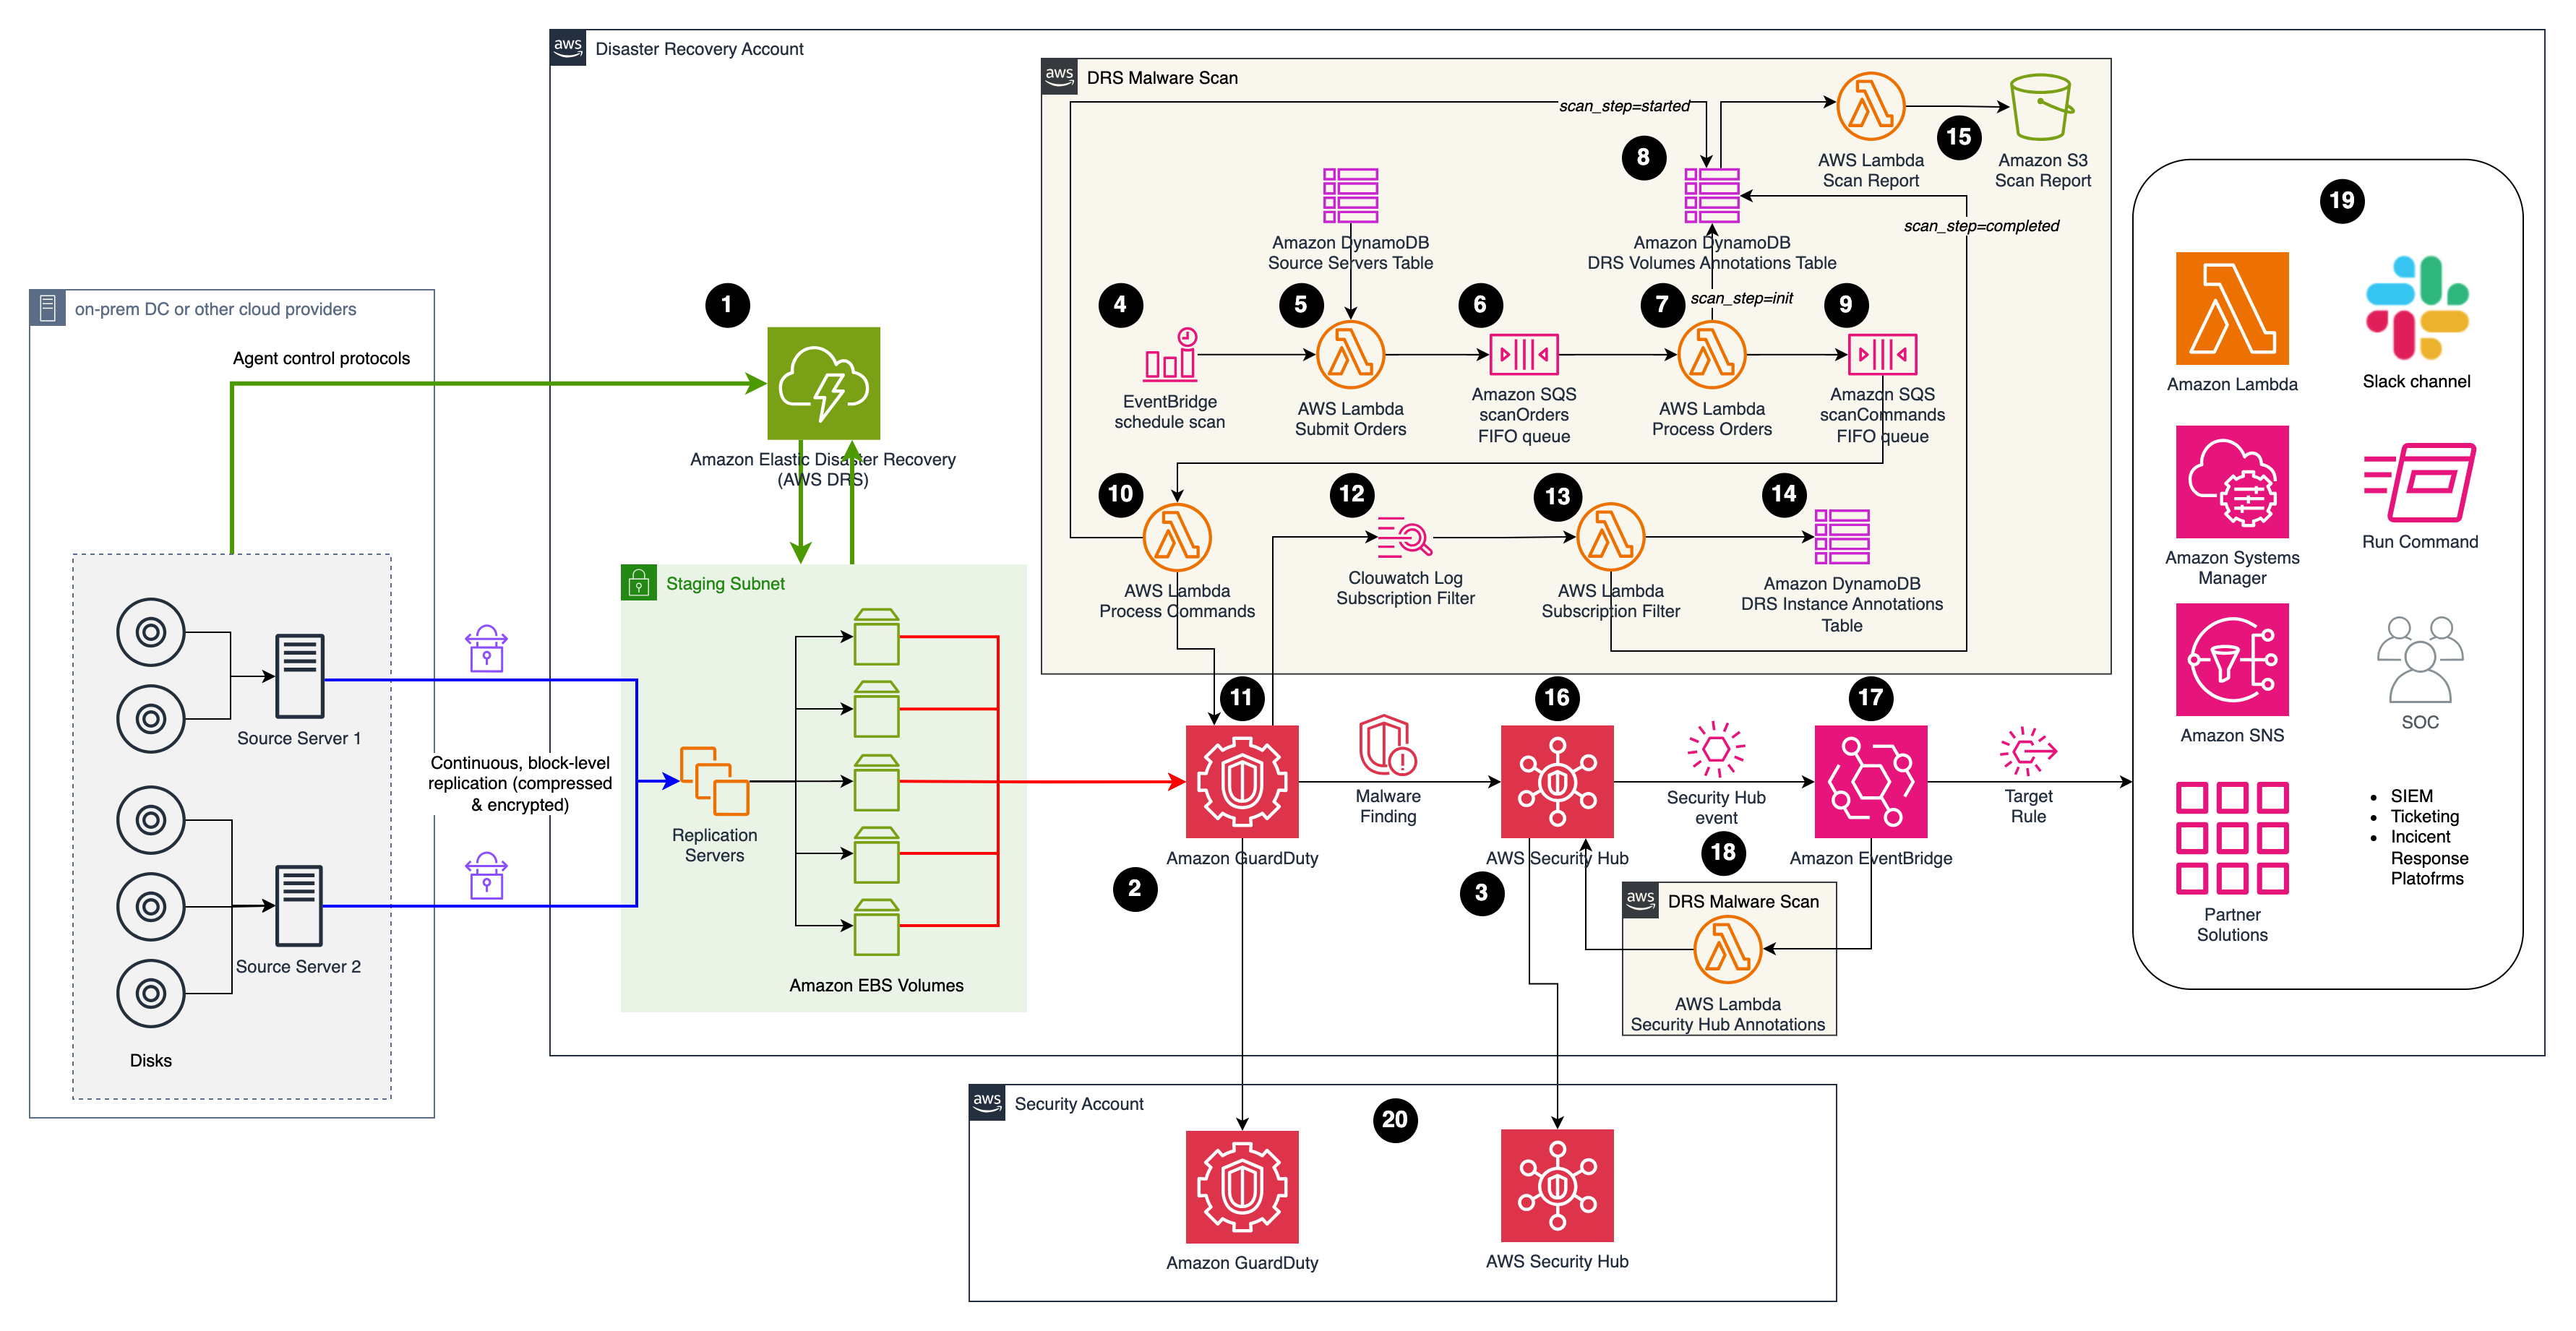
Описание решения
Решение для сканирования вредоносного ПО предполагает, что локальные серверы уже реплицируются с помощью AWS DRS, а Amazon GuardDuty и AWS Security Hub включены. Стек cdk в этом репозитории развернет только компоненты, помеченные как DRS Malware Scan на диаграмме архитектуры.
- AWS DRS реплицирует исходные серверы из локальной среды в AWS (или из любого другого облачного провайдера). Для получения дополнительных сведений о настройке AWS DRS следуйте Краткому руководству по началу работы.
- Amazon GuardDuty уже включена.
- AWS Security Hub уже включен.
- Решение для сканирования вредоносного ПО запускается по правилу расписания в Amazon EventBridge (с префиксом DrsMalwareScanStack-ScheduleScanRule). Вы можете настроить частоту сканирования по мере необходимости (например, раз в день, раз в неделю и т. д.).
- Правило расписания в Amazon EventBridge запускает функцию Lambda Submit Orders (с префиксом DrsMalwareScanStack-SubmitOrders), которая собирает исходные серверы для сканирования из таблицы DynamoDB Source Servers.
- Заказы помещаются в очередь FIFO SQS с именем Scan Orders (с префиксом DrsMalwareScanStack-ScanOrdersfifo). Очередь используется для сериализации запросов на сканирование, сопоставленных с одним и тем же экземпляром DRS, предотвращая состояние гонки.
- Функция Lambda Process Order извлекает заказ на сканирование вредоносного ПО из очереди и обогащает его, подготавливая предстоящую операцию сканирования. Например, она вставляет идентификатор реплицирующего экземпляра DRS, связанного с исходным сервером DRS, указанным в заказе. Результатом работы Process Order являются команды сканирования вредоносного ПО, содержащие всю необходимую информацию для вызова сканирования GuardDuty.
- Операции сканирования вредоносного ПО отслеживаются с помощью DRSVolumeAnnotationsDDBTable на уровне томов, что обеспечивает возможность составления отчетов.
- Команды сканирования вредоносного ПО помещаются в очередь FIFO SQS Scan Commands (с префиксом DrsMalwareScanStack-ScanCommandsfifo) для повышения отказоустойчивости.
- Функция Process Commands отправляет команды из очереди с максимальной скоростью 1 команда в секунду, чтобы избежать ограничения API. Она запускает функцию сканирования вредоносного ПО по требованию, предоставляемую Amazon GuardDuty.
- За выполнением задания Amazon GuardDuty Malware по требованию можно следить из сервиса Amazon GuardDuty.
- Результат задания по сканированию вредоносного ПО направляется в Amazon CloudWatch Logs.
- Функция Lambda Subscription Filter получает результат сканирования и отслеживает его с помощью DynamoDB (шаг №14).
- Таблица DynamoDB DRS Instance Annotations отслеживает статус задания по сканированию вредоносного ПО на уровне экземпляра.
- Стек CDK с именем ScanReportStack развертывает функцию Lambda Scan Report (с префиксом ScanReportStack-ScanReport) для заполнения Amazon S3 bucket с префиксом scanreportstack-scanreportbucket.
- AWS Security Hub агрегирует и коррелирует выводы от Amazon GuardDuty.
- Событие вывода Security Hub перехватывается правилом EventBridge (с префиксом DrsMalwareScanStack-SecurityHubAnnotationsRule).
- Функция Lambda Security Hub Annotations (с префиксом DrsMalwareScanStack-SecurityHubAnnotation) генерирует дополнительные заметки (аннотации) к выводу с контекстной информацией о затронутом исходном сервере. Эта дополнительная информация видна в разделе Notes в выводе Security Hub.
- Последующие действия зависят от принятого процесса реагирования на инциденты. Например, на основе даты заражения AWS DRS можно использовать для восстановления на определенный момент времени с использованием снимка, сделанного до даты заражения вредоносным ПО.
- В сценарии с несколькими учетными записями это решение может быть развернуто непосредственно в учетной записи AWS, где размещается решение AWS DRS. Выводы Amazon GuardDuty будут автоматически отправляться в централизованную учетную запись безопасности.
Использование
Предварительные требования
 aws-samples/drs-malware-scan

